
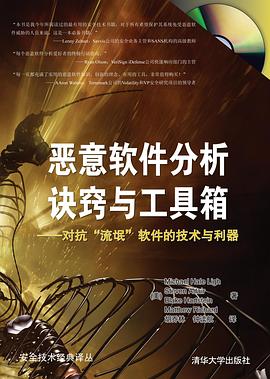

具体描述
针对多种常见威胁的强大而循序渐进的解决方案
我们将《恶意软件分析诀窍与工具箱——对抗“流氓”软件的技术与利器》称为工具箱,是因为每个
诀窍都给出了解决某个特定问题或研究某个给定威胁的原理和详细的步骤。在配书光盘中提供了补充资
源,您可以找到相关的支持文件和原始程序。您将学习如何使用这些工具分析恶意软件,有些工具是作者
自己开发的,另外数百个工具则是可以公开下载的。如果您的工作涉及紧急事件响应、计算机取证、系统
安全或者反病毒研究,那么本书将会为您提供极大的帮助。
● 学习如何在不暴露身份的前提下进行在线调查
● 使用蜜罐收集由僵尸和蠕虫分布的恶意软件
● 分析JavaScript、PDF文件以及Office文档中的可疑内容
● 使用虚拟或基础硬件建立一个低预算的恶意软件实验室
● 通用编码和加密算法的逆向工程
● 建立恶意软件分析的高级内存取证平台
● 研究主流的威胁,如Zeus、Silent Banker、CoreFlood、Conficker、Virut、Clampi、Bankpatch、
BlackEnergy等
作者简介
Michael Hale Ligh是Verisign iDefense公司的恶意代码分析专家,专门从事开发各种用于检测、解密以及调查恶意软件的工具。在过去数年里,他在里约热内卢、上海、吉隆坡、伦敦、华盛顿特区和纽约等地讲授恶意软件分析课程,已经培训了数百名学生。在进入Verisign iDefense公司之前,Michael在全国最大的医疗保健服务提供商之一中担任漏洞研究员,并提供黑客伦理服务。正是由于担任过该职务,他对逆向工程以及操作系统内部的背景有着深刻理解。在此之前,Michael为新英格兰地区的金融机构提供网络防御以及取证调查方面的服务。他目前是MNIN安全有限公司的特别项目主管。
Steven Adair是Shadowserver Foundation的研究员,同时也是eTouch联邦系统的首席架构师。在Shadowserver组织中,Steven主要分析恶意软件和跟踪僵尸网络,并重点调查与网络间谍组织相关联的各种网络攻击。Steven经常出席该领域相关专题的国际会议,并且合著了论文“Shadows in the Cloud: Investigating Cyber Espionage 2.0”。在日常工作中,他在一个联邦机构中领导网络威胁行动小组以主动检测、降低以及预防网络入侵活动,他有效地集成了最佳安全实践和创新技术,成功地在全网中实现了企业级反恶意软件解决方案。Steven每天的工作都涉及恶意软件研究,无论是为公司客户提供支持或者在Shadowserver组织中贡献自己的业余时间。
Blake Hartstein是Verisign iDefense公司的快速响应工程师,主要负责分析以及报告恶意软件的可疑活动。他是Jsunpack工具的编写者,致力于自动分析以及检测基于Web的漏洞攻击,并分别在Shmoocon 2009和Shmoocon 2010会议中做了关于Jsunpack的报告。Blake同时还为Emerging Threats项目编写和贡献Snort规则。
Matthew Richard是雷神(Raytheon)公司的恶意代码操作部领导,主要负责分析以及报告恶意代码。
Matthew之前是iDefense公司快速响应部门主管。在此7年之前,Matthew创建并运营了一家向130多家银行以及信用机构提供安全服务的公司。此外,他还对国内以及全球多家公司提供独立的网络取证咨询服务。Matthew现持有CISSP、GCIA、GCFA和GREM认证。
目录信息
第1章 行为隐匿 1
1.1 洋葱路由器(Tor) 1
1.2 使用Tor研究恶意软件 4
1.3 Tor缺陷 7
1.3.1 速度 7
1.3.2 不可信赖的Tor操作员 7
1.3.3 Tor阻止列表 8
1.4 代理服务器和协议 8
1.4.1 超文本传输协议(HTTP) 8
1.4.2 SOCKS4 9
1.4.3 SOCKS5 9
1.5 基于Web的匿名代理 14
1.6 保持匿名的替代方法 15
1.6.1 蜂窝Internet连接 15
1.6.2 虚拟专用网 16
1.7 唯一且匿名 18
第2章 蜜罐 19
2.1 nepenthes蜜罐 20
2.1.1 利用nepenthes收集恶意软件
样本 20
2.1.2 使用IRC日志进行实时攻击
监视 23
2.1.3 使用基于Python的 HTTP接收nepenthes提交的文件 25
2.2 使用dionaea蜜罐 27
2.2.1 使用dionaea收集恶意软件
样本 27
2.2.2 使用基于Python的HTTP接收
dionaea提交的文件 30
2.2.3 实时事件通告以及使用XMPP
共享二进制文件 31
2.2.4 分析重放dionea记录
的攻击 32
2.2.5 使用p0f工具被动识别远程
主机操作系统 33
2.2.6 使用SQLite 和gnuplot绘制
dionaea记录的攻击
模式图 35
第3章 恶意软件分类 39
3.1 使用ClamAV分类 39
3.1.1 检查现有ClamAV
特征码 40
3.1.2 创建自定义ClamAV特征码
数据库 42
3.2 使用YARA分类 46
3.2.1 将ClamAV特征码转换到
YARA格式特征码 46
3.2.2 使用YARA和PEiD识别加壳
文件 47
3.2.3 使用YARA检测恶意软件
的能力 49
3.3 工具集成 53
3.3.1 使用Python识别文件类型及
哈希算法 54
3.3.2 编写Python多杀毒扫描
软件 56
3.3.3 Python中检测恶意PE
文件 60
3.3.4 使用ssdeep查找相似恶意
软件 64
3.3.5 使用ssdeep检测自修改
代码 66
3.3.6 使用IDA和BinDiff检测自修改代码 68
第4章 沙箱和多杀毒扫描软件 73
4.1 公用杀毒扫描软件 73
4.1.1 使用Virus Total扫描
文件 74
4.1.2 使用Jotti扫描文件 76
4.1.3 使用NoVirusThanks扫描
文件 77
4.1.4 启用数据库的Python多杀毒
上传程序 78
4.2 多杀毒扫描软件的比较 82
4.3 公用沙箱分析 82
4.3.1 使用ThreatExpert分析恶意
软件 82
4.3.2 使用CWSandbox分析恶意
软件 84
4.3.3 使用Anubis分析恶意
软件 85
4.3.4 编写Joebox AutoIt脚本 86
4.3.5 使用Joebox应对路径依赖型
恶意软件 88
4.3.6 使用Joebox应对进程依赖型
动态链接库 89
4.3.7 使用Joebox设置主动型HTTP
代理 91
4.3.8 使用沙箱结果扫描项目 92
第5章 域名与IP地址 99
5.1 研究可疑域名 99
5.1.1 利用WHOIS研究域 100
5.1.2 解析DNS主机名 104
5.2 研究IP地址 107
5.3 使用被动DNS和其他工具进行
研究 109
5.3.1 使用BFK查询被动
DNS 110
5.3.2 使用robtex检查DNS
记录 111
5.3.3 使用DomainTools执行反向IP
搜索 112
5.3.4 使用DIG启动区域
传送 113
5.3.5 使用dnsmap暴力攻击
子域 114
5.3.6 通过Shadowserver将IP地址
映射到ASN 115
5.3.7 使用RBL检查IP信誉 117
5.4 fast flux域名 118
5.4.1 使用被动DNS和TTL检测
fast flux网络 119
5.4.2 跟踪fast flux域名 121
5.5 IP地址地理映射 123
第6章 文档、shellcode和URL 127
6.1 分析JavaScript 127
6.1.1 使用SpiderMonkey分析
JavaScript 127
6.1.2 使用Jsunpack自动解码
JavaScript 130
6.1.3 优化Jsunpack-n的解码速度
和完整性 133
6.1.4 通过模拟浏览器DOM元素
触发漏洞利用 134
6.2 分析PDF文档 138
6.2.1 使用pdf.py从PDF文件中
提取JavaScript 138
6.2.2 伪造PDF软件版本触发漏洞
利用 142
6.2.3 利用Didier Stevens的PDF
工具集 145
6.2.4 确定利用PDF文件中的哪些
漏洞 148
6.2.5 使用DiStorm反汇编
shellcode 154
6.2.6 使用Iibemu模拟
shellcode 159
6.3 分析恶意Office文档 161
6.3.1 使用OfficeMalScanner分析
Microsoft Office文件 161
6.3.2 使用DisView和MalHost-Setup
调试Office shellcode 167
6.4 分析网络流量 170
6.4.1 使用Jsunpack从报文捕获文件
中提取HTTP文件 171
6.4.2 使用Jsunpack绘制URL
关系图 173
第7章 恶意软件实验室 177
7.1 网络互联 179
7.1.1 实验室中TCP/IP路由
连接 180
7.1.2 捕获、分析网络流量 182
7.1.3 使用INetSim模拟
Internet 185
7.1.4 使用Burp套件操作
HTTP/HTTPS 188
7.2 物理目标机 191
7.2.1 使用Joe Stewart开发的
Truman 191
7.2.2 使用Deep Freeze保护物理
系统 192
7.2.3 使用FOG克隆和映像
磁盘 194
7.2.4 使用MySQL数据库自动调度
FOG任务 197
第8章 自动化操作 201
8.1 恶意软件分析周期 201
8.2 使用Python实现自动化
操作 203
8.2.1 使用VirtualBox执行自动化
恶意软件分析 203
8.2.2 分析VirtualBox磁盘以及
内存映像 208
8.2.3 使用VMware执行自动化
恶意软件分析 210
8.3 添加分析模块 213
8.3.1 在Python中使用tshark捕获
报文 214
8.3.2 在Python中使用INetSim收集
网络日志 216
8.3.3 使用Volatility分析内存
转储 217
8.3.4 组合所有的沙箱块 219
8.4 杂项系统 229
8.4.1 使用ZeroWine和QEMU执行
自动化分析 229
8.4.2 使用Sandboxie和Buster执行
自动化分析 233
第9章 动态分析 237
9.1 变化检测 237
9.1.1 使用Process Monitor
记录API调用 239
9.1.2 使用Regshot进行变化
检测 240
9.1.3 接收文件系统变化通知 242
9.1.4 接收注册表变化通知 245
9.1.5 句柄表的差异比较 246
9.1.6 使用HandleDiff研究代码
注入 250
9.1.7 观察Bankpatch.C禁用
Windows文件保护
的活动 252
9.2 API监视/钩子 253
9.2.1 使用Microsoft Detours构建
API监视器 254
9.2.2 使用API监视器追踪子
进程 260
9.2.3 捕获进程、线程和映像加载
事件 263
9.3 数据保护 267
9.3.1 阻止进程终止 268
9.3.2 阻止恶意软件删除文件 270
9.3.3 阻止加载驱动程序 272
9.3.4 使用数据保护模块 273
9.3.5 使用ReactOS创建定制命令
shell 276
第10章 恶意软件取证 283
10.1 The Sleuth Kit(TSK) 283
10.1.1 使用TSK发现备用
数据流 283
10.1.2 使用TSK检测隐藏文件
和目录 286
10.1.3 使用Microsoft脱机API
查找隐藏注册表数据 293
10.2 取证/事件响应混合 298
10.2.1 绕开Poison Ivy锁定
的文件 298
10.2.2 绕开Conficker文件系统
的ACL限制 302
10.2.3 使用GMER扫描
rootkit 306
10.2.4 通过检查IE的DOM
检测HTML注入 309
10.3 注册表分析 318
10.3.1 使用RegRipper插件对注册
表取证 319
10.3.2 检测恶意安装的PKI
证书 325
10.3.3 检查泄露数据到注册表
的恶意软件 328
第11章 调试恶意软件 335
11.1 使用调试器 335
11.1.1 打开和附加到进程 336
11.1.2 为shellcode分析配置JIT
调试器 337
11.1.3 熟悉调试器的图形用户
界面 339
11.1.4 检查进程内存和资源 344
11.1.5 控制程序执行 347
11.1.6 设置和捕获断点 348
11.1.7 使用有条件的日志记录
断点 351
11.2 Immunity Debugger的Python
API接口 352
11.2.1 使用Python脚本和
PyCommand调试 353
11.2.2 在二进制文件中检测
shellcode 356
11.2.3 调查Silentbanker木马的
API钩子 360
11.3 WinAppDbg Python调试器 363
11.3.1 使用WinAppDbg工具操作
进程内存 364
11.3.2 使用WinAppDbg工具设计
一个Python API监视器 366
第12章 反混淆 373
12.1 解码常见算法 373
12.1.1 Python中的逆向XOR
算法 373
12.1.2 使用yaratize检测XOR
编码的数据 378
12.1.3 使用特殊字母解码
base64 379
12.2 解密 382
12.2.1 从捕获的数据包中隔离
加密数据 382
12.2.2 使用SnD反向工具、
FindCrypt和Kanal
搜索加密机制 384
12.2.3 使用zynamics BinDiff移植
Open SSL的符号 386
12.2.4 在Python中使用PyCrypto
解密数据 387
12.3 恶意软件脱壳 389
12.3.1 查找加壳恶意软件
的OEP 390
12.3.2 使用LordPE转储进程
内存 392
12.3.3 使用ImpREC重建
导入表 394
12.4 与脱壳有关的资源 400
12.5 调试器脚本 401
12.5.1 破解域名生成算法 402
12.5.2 使用x86emu和Python解码
字符串 406
第13章 处理DLL 411
13.1 枚举DLL的导出函数 411
13.1.1 CFF Explorer 412
13.1.2 Pefile 412
13.1.3 IDA Pro 413
13.1.4 常见和不常见
的导出名 414
13.2 使用rundll32.exe执行DLL 415
13.3 绕过宿主进程的限制 416
13.4 使用rundll32ex远程调用
DLL导出函数 418
13.4.1 创建新工具的原因 418
13.4.2 使用rundll32ex 420
13.5 使用LOADDLL.EXE调试
DLL 421
13.5.1 将DLL加载到调试
器中 421
13.5.2 找到DLL的入口点 422
13.6 捕获DLL入口点处的断点 422
13.7 执行作为Windows服务
的DLL 423
13.7.1 服务DLL的入口点 424
13.7.2 服务初始化 424
13.7.3 安装服务DLL 425
13.7.4 传递参数给服务 425
13.8 将DLL转换成独立的可执行
文件 428
第14章 内核调试 431
14.1 远程内核调试 431
14.2 本地内核调试 431
14.3 软件需求 432
14.3.1 使用LiveKd进行本地
调试 432
14.3.2 启用内核调试启动开关 433
14.3.3 调试VMware工作站客户机
(在Windows系统中) 436
14.3.4 调试Parallels客户机
(在MAC OS X上) 438
14.3.5 WinDbg命令和控制
简介 439
14.3.6 探索进程和进程
上下文 445
14.3.7 探索内核内存 451
14.3.8 在驱动程序加载时捕捉
断点 456
14.3.9 脱壳驱动程序 463
14.3.10 转储和重建驱动
程序 469
14.3.11 使用WinDbg脚本检测
rootkit 474
14.3.12 使用IDA Pro进行内核
调试 479
第15章 使用Volatility进行内存
取证 483
15.1 内存获取 483
15.1.1 使用MoonSols Windows
内存工具箱转储内存 483
15.1.2 使用F-Response获取远程、
只读内存 486
15.1.3 访问虚拟机的内存
文件 487
15.2 准备安装Volatility 488
15.2.1 Volatility概览 488
15.2.2 在内存转储中研究
进程 491
15.2.3 使用psscan检测DKOM
攻击 496
15.2.4 研究csrss.exe的备用进程
列表 499
15.2.5 识别进程上下文
的技巧 501
第16章 内存取证:代码注入与
提取 507
16.1 深入研究DLL 507
16.1.1 搜寻已加载的可疑
DLL 508
16.1.2 使用ldr_modules检测
未链接的DLL 510
16.2 代码注入和VAD 514
16.2.1 研究VAD 514
16.2.2 转换页面保护 517
16.2.3 在进程内存中搜索
证据 520
16.2.4 使用malfind和YARA
识别注入代码 522
16.3 重建二进制文件 527
16.3.1 从内存中重建可执行
文件的映像 529
16.3.2 使用impscan扫描导入
函数 530
16.3.3 转储可疑的内核模块 533
第17章 内存取证:rootkit 537
17.1 检测IAT钩子 537
17.2 检测EAT钩子 539
17.3 检测内联API钩子 540
17.4 检测IDT钩子 543
17.5 检测驱动程序的IRP钩子 544
17.6 检测SSDT钩子 547
17.6.1 SSDT的角色 548
17.6.2 钩子和钩子检测 548
17.7 使用ssdt_ex自动研究 551
17.8 根据附加的内核线程搜索
rootkit 552
17.8.1 使用线程在内核中
隐藏 553
17.8.2 在内存转储中检测分
离线程 554
17.9 识别系统范围的通知
例程 555
17.9.1 找出检查的位置 555
17.9.2 使用notifyroutines
插件 556
17.10 使用svscan定位恶意的服务
进程 557
17.10.1 恶意软件如何滥用
服务 558
17.10.2 SCM的服务记录
结构 558
17.10.3 枚举进程内存中
的服务 560
17.10.4 Blazgel木马的例子 560
17.10.5 使用Volatility的svcscan
插件 561
17.11 使用mutantscan扫描互斥体
对象 564
第18章 内存取证:网络和注册表 567
18.1 探索套接字和连接对象 567
18.1.1 套接字和连接证据 567
18.1.2 套接字和连接对象 569
18.2 分析Zeus留下的网络
证据 570
18.3 检测企图隐藏TCP/IP
的活动 572
18.3.1 扫描套接字和连接
对象 572
18.3.2 其他项目 574
18.4 检测原始套接字和混杂模式
的网络接口 574
18.4.1 混杂模式的套接字 574
18.4.2 检测混杂模式 575
18.5 注册表分析 575
18.5.1 使用内存注册表工具分析
注册表证据 576
18.5.2 通过最后写入时间戳排序
注册表项 580
18.5.3 使用Volatility和Reg-
Ripper 582
· · · · · · (收起)
读后感
我看过了这本书,内容相当的全面,这本书确实有很多进行恶意软件分析的,平时想问而又不知道到哪里问的知识! 尤其是后面的几个章节,详细的步骤和代码,绝对可以帮我们入门。翻译的质量也还是不错的。推荐网络安全的同学,尤其是分析恶意代码的,值得读一下
评分我看过了这本书,内容相当的全面,这本书确实有很多进行恶意软件分析的,平时想问而又不知道到哪里问的知识! 尤其是后面的几个章节,详细的步骤和代码,绝对可以帮我们入门。翻译的质量也还是不错的。推荐网络安全的同学,尤其是分析恶意代码的,值得读一下
评分我看过了这本书,内容相当的全面,这本书确实有很多进行恶意软件分析的,平时想问而又不知道到哪里问的知识! 尤其是后面的几个章节,详细的步骤和代码,绝对可以帮我们入门。翻译的质量也还是不错的。推荐网络安全的同学,尤其是分析恶意代码的,值得读一下
评分这本书,不要以为是简单的一本黑客大全,但是其中有大量的url是不错的资源。可以说基本上是这些年恶意软件后台处理系统的的大全,可以讲依照这本书,完全可以建立起来一套病毒分析系统。dvd也跟黑客大全一样,但是各个章节之间的关系也比较紧密。
评分这本书,不要以为是简单的一本黑客大全,但是其中有大量的url是不错的资源。可以说基本上是这些年恶意软件后台处理系统的的大全,可以讲依照这本书,完全可以建立起来一套病毒分析系统。dvd也跟黑客大全一样,但是各个章节之间的关系也比较紧密。
用户评价
作为一名对网络安全充满好奇心的学生,我一直渴望能够掌握一门硬核的技术,而恶意软件分析无疑是其中最具挑战性也最吸引我的领域之一。然而,初次接触时,面对海量的二进制文件、错综复杂的反编译代码和层出不穷的攻击手法,我常常感到无所适从。《恶意软件分析诀窍与工具箱》这本书,就像一位经验丰富的向导,引领我穿越了这片迷雾。作者用一种非常友好的方式,将原本枯燥的技术细节变得生动有趣。书中对恶意软件生命周期的各个阶段都进行了详尽的阐述,从最初的传播方式,到执行、控制、通信,再到最后的卸载或持久化,每一个环节都剖析得入木三分。我特别喜欢书中关于行为分析的部分,作者通过大量的实例,展示了如何通过观察恶意软件在隔离环境中的行为,来推断其潜在的恶意意图,这比单纯地看代码更容易理解。而对于静态分析的讲解,也并非仅仅停留在反汇编层面,而是深入到了对代码逻辑的解读,以及如何识别出关键的恶意代码片段。更让我惊喜的是,书中并没有回避对各种辅助工具的介绍,而是将它们融入到分析的流程中,让我们明白这些工具并非万能,而是需要与我们的分析能力相结合,才能发挥最大的价值。这本书不仅教会了我“做什么”,更教会了我“为什么这样做”,让我对恶意软件分析有了更深刻、更系统的认识,为我的学习之路打下了坚实的基础。
评分对于我这个在信息安全领域摸爬滚打多年的技术人员来说,一本能够真正解决实际问题的技术书籍是弥足珍贵的。《恶意软件分析诀窍与工具箱》这本书,无疑就属于这一类别。我过去在分析一些复杂的恶意软件时,常常会遇到一些瓶颈,即使是使用了市面上主流的分析工具,也难以获得满意的结果。这本书的出现,就像是为我打开了一扇新的大门。作者在书中分享的那些“诀窍”,并非是那些泛泛而谈的理论,而是经过实战检验的、非常具体的操作方法和思维模式。例如,书中关于如何利用钩子技术来捕获恶意软件的API调用,或者如何通过内存转储来还原被恶意软件隐藏的文件,这些内容都非常实用,并且能够直接应用于实际工作中。我尤其欣赏书中关于如何识别和绕过恶意软件反分析技术的讲解,这在当前的恶意软件分析中至关重要。作者不仅详细介绍了各种反分析技术的原理,更重要的是,他给出了相应的应对策略和分析思路,让我能够更有针对性地去应对这些挑战。读完这本书,我感觉自己的分析能力得到了质的飞跃,并且能够更有效地处理那些曾经让我头疼的复杂样本。
评分作为一名在网络安全攻防领域不断探索的实践者,我一直在寻找一本能够系统性地提升我恶意软件分析能力的专业书籍。《恶意软件分析诀窍与工具箱》这本书,可以说是我近几年来遇到的最优秀的一本。它不仅仅是一本技术手册,更像是一位经验丰富的导师,将多年的实战经验和宝贵的“诀窍”倾囊相授。书中对恶意软件的各个分析维度都进行了深入的阐述,包括但不限于静态分析、动态行为分析、内存取证、网络通信分析等。让我印象深刻的是,作者并没有回避技术细节的复杂性,而是以一种非常清晰、有条理的方式,将它们一一拆解。尤其是在讲解如何对抗那些高度混淆和反调试的恶意软件时,书中提供的思路和技巧,让我受益匪浅。我曾经在处理一个棘手的勒索软件样本时,通过书中介绍的一种特定的内存分析方法,成功地提取出了解密密钥,这直接避免了大量的重复劳动。这本书的价值在于,它不仅教会了读者“如何做”,更重要的是教会了读者“如何思考”,如何根据不同的场景选择最合适的分析方法和工具。
评分作为一名在安全运营中心(SOC)工作的分析师,每天都会接触到大量的安全告警,其中不少都指向了恶意软件的活动。《恶意软件分析诀窍与工具箱》这本书,对我来说,简直是一场及时雨。它以一种非常实用的方式,系统地介绍了恶意软件分析的流程、技术和工具,并且提供了大量的实操案例。书中对恶意软件的分类、传播方式、核心功能等方面的讲解,都非常清晰和准确,这对于我们快速判断告警的性质和威胁级别至关重要。我尤其喜欢书中关于如何进行初步的样本分类和信息收集的内容,这能够帮助我们快速地确定分析的方向。而关于动态分析和静态分析的深入讲解,也为我们提供了更加专业的分析手段。书中分享的那些“诀窍”,更是极大地提升了我们的工作效率。例如,在分析一个高度混淆的JavaScript恶意脚本时,书中提供的去混淆技巧,让我能够快速地还原其真实的功能,从而采取有效的应对措施。这本书不仅仅是技术的堆砌,更重要的是,它传授了一种分析的思维方式,让我在面对各种安全威胁时,能够更加从容和自信。
评分长期以来,我对恶意软件分析这一领域充满了敬畏,但同时又感到一种难以逾越的距离感。市面上的相关书籍,要么过于学院派,脱离实际;要么就是简单罗列工具,缺乏深度。《恶意软件分析诀窍与工具箱》这本书,恰恰弥补了这些不足。它以一种非常贴近实战的视角,将复杂的恶意软件分析过程,梳理得井井有条。作者在书中分享的那些“诀窍”,就像是多年实战经验的精华提炼,对于想要快速提升分析能力的人来说,是无价之宝。我尤其喜欢书中关于如何高效地进行沙箱分析的章节,它不仅介绍了各种沙箱工具的使用,更重要的是,它教会了我如何解读沙箱报告,如何从海量的行为日志中找出关键的线索。此外,书中关于如何进行内存取证和分析的内容,也为我解决了不少实际问题。我尝试着将书中的一些技巧应用到实际工作中,发现能够显著地缩短分析时间,并且提高分析的准确性。这本书让我明白,恶意软件分析并非一门神秘的艺术,而是一门可以通过系统学习和实践掌握的硬核技术。
评分这本书的出现,简直就像在技术人员的案头投下了一道闪电,照亮了那些曾经晦涩难懂的恶意软件分析的每一个角落。我之前涉足这个领域时,总感觉自己在黑暗中摸索,面对那些看似杂乱无章的代码和行为,常常束手无策。然而,《恶意软件分析诀窍与工具箱》的到来,彻底改变了我的学习体验。它并没有直接罗列堆砌各种工具,而是以一种循序渐进、层层递进的方式,引导读者理解分析的底层逻辑和核心思想。每一章都像是一次精心设计的探险,从最基础的概念入手,逐步深入到更复杂的场景,让我在不知不觉中掌握了分析的脉络。书中的案例分析更是精彩绝伦,那些真实世界的恶意软件样本,被抽丝剥茧般地呈现在我眼前,作者不仅展示了如何发现它们的罪证,更重要的是,教会了我“为什么”要这样做。这种对原理的深入剖析,让我不再满足于简单地调用某个工具,而是能够主动思考,找到最适合当前情况的分析路径。尤其是在理解一些高级混淆技术时,书中提供的一些“诀窍”,简直就是点石成金的秘籍,让我豁然开朗。我反复阅读了关于动态分析和静态分析的部分,它们之间的关联和互补作用被阐释得淋漓尽致,让我能够更有效地结合两者,从而获得更全面的洞察。读完这本书,我感觉自己已经不再是那个对恶意软件感到恐惧的初学者,而是有了一套扎实的理论基础和一套实用的分析框架,能够自信地面对各种挑战。
评分坦白说,我曾尝试过阅读一些关于恶意软件分析的英文书籍,但由于语言障碍和技术难度,总是难以深入。《恶意软件分析诀窍与工具箱》这本书的出现,对于国内的技术爱好者来说,无疑是一份厚礼。它不仅解决了语言上的障碍,更重要的是,作者以一种非常本土化、接地气的方式,将国际前沿的恶意软件分析技术和理念,用中文流畅地表达出来。我尤其赞赏书中对“诀窍”的提炼,这并非是简单的技巧罗列,而是作者在多年实践中总结出的宝贵经验和思维模式。例如,在处理某些加壳或混淆的样本时,书中提供的那些“非传统”的分析思路,让我眼前一亮,避免了在常规方法上浪费时间。书中的工具箱部分,也并非简单地列出工具名称,而是对每个工具的功能、使用场景、以及一些进阶用法进行了深入的介绍,并且提供了很多实用的代码片段和配置建议。我尝试着按照书中的步骤,对一些公开的恶意软件样本进行了分析,发现以往觉得难以逾越的技术难点,在书中讲解的思路和工具的辅助下,变得豁然开朗。这本书的价值在于,它不仅仅传授技术,更重要的是培养了一种“解题”的能力,让我能够举一反三,触类旁通。
评分我是一名在安全领域摸爬滚打多年的老兵,接触过形形色色的攻防技术,但实话讲,在深入到恶意软件分析的细枝末节时,总觉得还有一层窗户纸没捅破。市面上相关的书籍和资料不少,但很多要么过于理论化,要么就是简单堆砌工具列表,缺乏系统性的指导和实操的深度。《恶意软件分析诀窍与工具箱》这本书,给了我一种耳目一新的感觉。它并没有回避分析的复杂性,反而迎难而上,将那些晦涩的技术点拆解得清晰易懂。最让我欣赏的是,作者在讲解技术的同时,非常注重培养读者的分析思维。他没有直接给出“标准答案”,而是引导我们思考“如何找到答案”。例如,在介绍某类恶意软件的持久化机制时,书中会从不同的角度分析其可能实现的途径,并给出相应的检查方法,而不是简单地说“这里有一个注册表项”。这种启发式的教学方式,让我受益匪浅。书中的工具介绍也并非泛泛而谈,而是结合实际分析场景,详细阐述了每个工具的使用方法、适用范围以及注意事项。我尤其喜欢关于内存取证和分析的部分,作者提供的技巧和思路,帮助我解决了之前一些棘手的难题。读这本书的过程中,我常常停下来,对照书中的方法在自己的环境中进行实践,每一次实践都让我对恶意软件的理解更上一层楼。这本书绝对是任何想要深入了解恶意软件分析的专业人士不可或缺的宝藏。
评分对于任何希望在网络安全领域,尤其是恶意软件分析领域有所建树的人来说,《恶意软件分析诀窍与工具箱》这本书绝对是一本不可多得的“神器”。我是一名从业多年的安全分析师,深知这个领域的技术更新迭代之快,以及分析的复杂性和挑战性。过去,我常常需要花费大量的时间去查阅各种技术文档,或者在网络上搜寻零散的资料,才能找到解决问题的线索。而这本书,就像是把我过去几年辛苦摸索的知识,浓缩成了一本易于理解、系统化的指南。书中对恶意软件的分类、传播途径、执行机制、持久化技术等方面的讲解,都非常到位,并且结合了最新的行业动态。我尤其喜欢书中对内存分析和网络流量分析的深度探讨,这些往往是深入挖掘恶意软件行为的关键所在。作者不仅提供了详细的操作步骤,更重要的是,他分享了许多“诀窍”,这些诀窍往往是一些细微但至关重要的点,能够极大地提升分析的效率和准确性。例如,书中对于如何快速定位恶意样本中的关键函数,或者如何从海量的网络日志中提取有用的信息,都提供了非常实用的方法。读完这本书,我感觉自己的分析能力得到了显著的提升,并且拥有了一套更加成熟和完整的分析流程。
评分我之前一直对恶意软件分析这个领域充满兴趣,但总觉得门槛太高,很多技术名词和概念都让我望而却步。直到我偶然发现了《恶意软件分析诀窍与工具箱》这本书,我才真正找到了一个能够带领我入门的向导。这本书最大的优点在于它的“循序渐进”和“浅显易懂”。作者没有上来就扔给我们一堆复杂的代码和概念,而是从最基础的恶意软件分类、感染方式讲起,然后逐步深入到反汇编、动态调试等核心技术。书中的语言非常通俗易懂,即使是初学者,也能够轻松理解。我尤其喜欢书中穿插的各种“诀窍”,这些诀窍就像是作者在黑暗中为我们点燃的火把,帮助我们快速绕过一些常见的陷阱,找到分析的重点。例如,在讲解如何分析某个特定类型的恶意软件时,书中会给出一些非常实用的检查清单和常用的命令行参数,这对于初学者来说,极大地降低了上手的难度。而且,书中的工具箱部分,也并非只是简单地罗列工具,而是详细介绍了每个工具的使用场景和常用技巧,让我能够快速地掌握如何使用这些工具来辅助我的分析。读完这本书,我感觉自己对恶意软件分析的理解不再是碎片化的,而是形成了一个完整的知识体系。
评分针对多种常见威胁的强大而循序渐进的解决方案 我们将《恶意软件分析诀窍与工具箱——对抗“流氓”软件的技术与利器》称为工具箱,是因为每个 诀窍都给出了解决某个特定问题或研究某个给定威胁的原理和详细的步骤。在配书光盘中提供了补充资 源,您可以找到相关的支持文件和原始程序。您将学习如何使用这些工具分析恶意软件,有些工具是作者 自己开发的,另外数百个工具则是可以公开下载的。如果您的工作涉及紧急事件响应、计算机取证、系统 安全或者反病毒研究,那么本书将会为您提供极大的帮助。
评分非常不错的恶意软件分析书籍
评分非常不错的恶意软件分析书籍
评分很多干货嘛
评分针对多种常见威胁的强大而循序渐进的解决方案 我们将《恶意软件分析诀窍与工具箱——对抗“流氓”软件的技术与利器》称为工具箱,是因为每个 诀窍都给出了解决某个特定问题或研究某个给定威胁的原理和详细的步骤。在配书光盘中提供了补充资 源,您可以找到相关的支持文件和原始程序。您将学习如何使用这些工具分析恶意软件,有些工具是作者 自己开发的,另外数百个工具则是可以公开下载的。如果您的工作涉及紧急事件响应、计算机取证、系统 安全或者反病毒研究,那么本书将会为您提供极大的帮助。
相关图书





本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有