
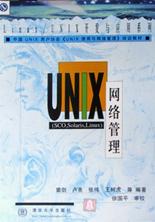

具体描述
UNIX操作系统自1969年在A
作者简介
目录信息
第2章 TCP/IP基础知识
第3章 路由和路由器
第4章 FTP服务及FTP服务器的配置
第5章 域名服务及域名服务器的配置
第6章 邮件管理及Sendmail的配置
第7章 网络文件系统与网络信息服务
第8章 WWW服务器的配置
第9章 TCP/IP的管理与维护
第10章 网络安全
第11章 SCO/SUN的系统管理工具
第12章 Linux及其网络应用
· · · · · · (收起)
读后感
用户评价
如果要用一个词来形容这本书的价值,那就是“内功心法”。它不是速成手册,而是一本需要沉淀和反复研读的典籍。作者的笔触细腻入微,尤其在描述网络服务间的协调与同步方面,体现出了深厚的功力。例如,书中对 DNS 缓存机制的讲解,不仅仅是介绍了 TTL 的值,而是详细分析了不同操作系统环境下,客户端和服务端的缓存策略如何相互作用,从而影响到域名解析的延迟和可靠性。这种对“为什么”的执着探究,使得书中的知识具有极强的生命力,不会随着某个新工具的发布而迅速过时。每当我重读某一部分时,总能发现新的感悟,这正是好书的标志。它培养的是一种深层次的、结构化的故障排除和系统设计能力,而非仅仅是记住一堆命令的记忆力。
评分这本书的深度和广度确实令人印象深刻。从我翻开它那一刻起,就被作者对于系统运维核心概念的精辟阐述所吸引。它不像市面上那些只停留在表面、罗列命令的工具书,而是真正深入到了 UNIX 系统的内核机制中去探讨网络服务的构建与优化。我尤其欣赏它对 TCP/IP 协议栈在 UNIX 环境下实现细节的剖析,这对于理解为什么某些网络配置会有效,而另一些会带来意想不到的性能瓶颈至关重要。书中对诸如 `sendmail` 和早期 `BIND` 等服务的配置哲学进行了细致的梳理,这种历史性的视角帮助我理解了当前工具的演进脉络。阅读过程中,我感觉自己不仅仅是在学习如何“做”某件事,更是在学习如何“思考”网络问题。那些关于负载均衡和故障排查的案例分析,充满了实战的智慧,绝非纸上谈兵可比。它迫使我跳出简单的配置层面,去关注底层资源竞争和I/O模式对网络吞吐量的实际影响。
评分这本书最大的亮点在于其对网络故障诊断流程的系统性构建。它没有提供一堆零散的故障排除小技巧,而是建立了一套完整的方法论——从物理层到应用层,层层递进,排除干扰项。我曾遇到过一个困扰我数周的间歇性丢包问题,使用市面上大部分工具都无法准确定位根源。最终,是在书中关于网络栈缓冲区管理和中断处理机制的章节中找到了线索,作者详细描述了在高并发场景下,驱动层面的延迟如何转化为用户空间的丢包现象。这种将操作系统内部运行细节与外部网络现象联系起来的分析方法,是这本书独树一帜的地方。它让你真正成为网络问题的“侦探”,而不是一个只会运行诊断命令的“技术员”。对于那些热衷于底层刨根问底的工程师而言,这简直是打开了一扇新的大门。
评分我必须承认,这本书的阅读体验是充满挑战性的,但这种挑战带来的回报是巨大的。它对网络安全实践的论述尤为深刻,远超出了简单的端口扫描和入侵检测。作者花了大量篇幅讨论如何从系统级别加固网络服务,包括内核参数调优对抵御 DoS 攻击的影响,以及如何利用 SELinux 或其他安全模块来限制网络守护进程的权限范围。当我对照着书中的建议去检查我自己的生产环境时,发现了不少安全盲点。这本书的叙事风格非常严谨,几乎每一个论断都有数据或逻辑支撑,这让它具备了极高的可信度。它教会了我如何批判性地看待官方文档和社区流传的“最佳实践”,因为真正的“最佳”是相对于特定硬件、负载和安全需求而言的。读完后,我对如何构建一个真正健壮且能抵御复杂攻击的网络栈有了全新的认识。
评分说实话,一开始我有点担心它会过于偏向理论,毕竟“管理”二字很容易让人联想到枯燥的规范和标准。但出乎意料的是,这本书在处理复杂场景时展现出了极高的实用性。作者似乎对网络工程师在实际工作中遇到的所有棘手问题都了如指掌。比如,书中关于防火墙规则集优化那一章,它没有简单地介绍 `iptables` 的语法,而是深入讲解了数据包处理的顺序、状态跟踪机制的开销,甚至提到了早期内核版本中 NAT 性能的瓶颈。这种对性能细节的挖掘,使得即便是那些看似基础的操作,也变得有了更坚实的理论基础。我发现自己不再是盲目地复制粘贴配置片段,而是开始能预判修改后的系统行为。对于那些希望从“配置管理员”进化为真正的“系统架构师”的同仁来说,这本书提供的思维框架是无价的。
评分 评分 评分 评分 评分相关图书




本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有