
Auditing and GRC Automation in SAP pdf epub mobi txt 电子书 下载 在线阅读 2026
- SAP
- GRC
- SAP
- Auditing
- GRC
- Automation
- Internal Controls
- Risk Management
- Compliance
- SAP Security
- Data Analytics
- Process Optimization
- IT Audit

具体描述
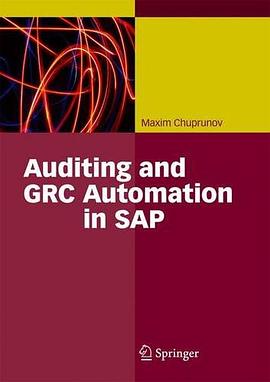
Over the last few years, financial statement scandals, cases of fraud and corruption, data protection violations, and other legal violations have led to numerous liability cases, damages claims, and losses of reputation. As a reaction to these developments, several regulations have been issued: Corporate Governance, the Sarbanes-Oxley Act, IFRS, Basel II and III, Solvency II and BilMoG, to name just a few. In this book, compliance is understood as the process, mapped not only in an internal control system, that is intended to guarantee conformity with legal requirements but also with internal policies and enterprise objectives (in particular, efficiency and profitability). The current literature primarily confines itself to mapping controls in SAP ERP and auditing SAP systems. Maxim Chuprunov not only addresses this subject but extends the aim of internal controls from legal compliance to include efficiency and profitability and then well beyond, because a basic understanding of the processes involved in IT-supported compliance management processes are not delivered along with the software. Starting with the requirements for compliance (Part I), he not only answers compliance-relevant questions in the form of an audit guide for an SAP ERP system and in the form of risks and control descriptions (Part II), but also shows how to automate the compliance management process based on SAP GRC (Part III). He thus addresses the current need for solutions for implementing an integrated GRC system in an organization, especially focusing on the continuous control monitoring topics. Maxim Chuprunov mainly targets compliance experts, auditors, SAP project managers and consultants responsible for GRC products as readers for his book. They will find indispensable information for their daily work from the first to the last page. In addition, MBA, management information system students as well as senior managers like CIOs and CFOs will find a wealth of valuable information on compliance in the SAP ERP environment, on GRC in general and its implementation in particular.
作者简介
目录信息
读后感
用户评价
这本书的题目,《Auditing and GRC Automation in SAP》,在我阅读它之前,就勾勒出了一个充满希望的蓝图。我是一名SAP顾问,专注于为客户提供GRC(治理、风险和合规性)以及审计相关的咨询服务。在实际的项目中,我经常遇到客户对于提升SAP系统内审计和GRC流程的效率和效果感到困扰。他们希望能减少人工干预,提高数据分析的准确性,并更快速地响应内外部的审计要求。因此,这本书的书名所传递出的“自动化”信息,对我来说具有极大的吸引力。我非常期待这本书能够深入探讨SAP平台在GRC和审计自动化方面的能力,包括SAP自有的GRC解决方案,以及与第三方自动化工具的集成。我希望书中能提供关于如何设计和实施自动化审计程序,例如自动化权限审计、自动化交易监控、以及自动化配置审查的详细指导。此外,我也对书中可能包含的关于如何利用自动化来强化风险评估、管理合规性策略,以及简化内部控制测试的见解充满期待。在当前竞争激烈的商业环境中,企业需要不断地优化其运营效率,同时又要满足日益严格的监管要求。SAP系统作为许多企业的核心,其GRC和审计的自动化水平直接影响到企业的整体运营韧性和风险管理能力。如果这本书能够为我提供一套全面的框架和实操性的建议,帮助我更好地指导客户实现SAP环境下的GRC和审计自动化,那么它将是我职业生涯中的一份重要财富。
评分当我翻开《Auditing and GRC Automation in SAP》这本书的时候,我的内心涌现出一种对知识的渴望,同时也带着一丝期待。我是一名在SAP领域耕耘多年的IT项目经理,我深知在SAP实施项目中,如何有效地管理风险和确保合规性,是项目成功的关键因素之一。然而,在项目执行过程中,我常常看到审计和GRC相关的活动是如何被视为一种负担,并且由于缺乏有效的自动化工具,这些活动往往效率低下,耗时耗力。因此,这本书的书名“Auditing and GRC Automation in SAP”立刻抓住了我的注意力。我非常期待这本书能够深入探讨如何在SAP项目中,将自动化技术引入到审计和GRC的各个环节。我希望书中能提供关于如何在SAP系统的设计、配置和部署阶段,就融入自动化审计和GRC的考量,从而从源头上降低风险。例如,我希望看到关于如何通过自动化工具来验证SAP系统配置的正确性,如何实现对用户权限的持续性监控,以及如何自动化执行关键的内部控制测试。在项目交付后,一个高效的、自动化的GRC体系,能够帮助企业更好地管理和维护SAP系统,并确保其长期稳定运行。如果这本书能够为我提供一套切实可行的策略和方法,帮助我指导团队构建一个更具前瞻性和自动化能力的SAP GRc框架,那将极大地提升项目的价值和企业的IT治理水平。
评分《Auditing and GRC Automation in SAP》这本书的书名,让我眼前一亮,它直接击中了我在SAP环境下的工作痛点。我是一名企业内部风险管理顾问,经常需要评估和优化企业在SAP系统中的治理、风险和合规性(GRC)框架。然而,传统的GRC流程往往是高度手动的,耗时耗力,并且难以保证数据的准确性和时效性。因此,我对“自动化”这个关键词充满了极大的兴趣。我迫切地想了解,这本书将如何阐述在SAP系统中实现GRC流程自动化的具体方法和最佳实践。我非常希望书中能够深入探讨SAP GRC解决方案的运用,例如如何利用其风险评估、策略管理、事件管理等模块来实现自动化。更重要的是,我希望看到书中能提供关于如何将自动化技术,比如流程挖掘、机器人流程自动化(RPA),甚至人工智能(AI),与SAP系统相结合,以更高效地执行GRC任务。在当前日益复杂的监管环境和不断变化的业务需求下,一个高效、敏捷的GRC体系是企业生存和发展的关键。如果这本书能够为我提供关于如何构建一个端到端的SAP GRC自动化流程的路线图,包括如何识别可自动化的Grc控制,如何实施自动化工具,以及如何衡量自动化带来的效益,那将是无价的。我期待这本书能够为我带来深刻的启示,帮助我指导企业在SAP环境中构建一个更具韧性和前瞻性的GRC能力。
评分当我看到《Auditing and GRC Automation in SAP》这本书时,我的第一反应是它可能会提供一条通往效率提升和风险降低的光明之路。我是一名SAP的系统管理员,同时也在协助公司的内部审计团队完成他们的工作。我清楚地知道,SAP系统的复杂性以及其中包含的海量数据,使得传统的审计方法显得捉襟见肘。每次审计,我们都需要花费大量的时间和精力去提取、清洗和分析数据,这不仅耗费了宝贵的人力资源,而且很容易因为人为的失误而导致审计结果的偏差。因此,“自动化”这个词在我看来,就是效率和准确性的代名词。我非常好奇,这本书将如何深入地探讨SAP系统中的各种自动化审计和GRC解决方案。我期待它能提供关于如何配置和利用SAP的内置功能,例如SAP Audit Management或SAP Process Control,来实现自动化审计。同时,我也希望书中能够介绍一些第三方自动化工具,以及它们与SAP系统的集成方法。在GRC方面,我特别关注如何通过自动化来加强用户访问管理、权限控制、以及对关键业务交易的监控。在当今数字化时代,企业对SAP系统的安全性和合规性要求越来越高,任何一点疏忽都可能带来严重的后果。如果这本书能够为我提供切实可行的建议,帮助我优化SAP系统的审计和GRC流程,那么它将极大地提升我作为系统管理员的价值,并为公司的合规性做出贡献。
评分这本书的封面设计就吸引了我,那是一种融合了严谨与现代的视觉语言,让我立刻联想到SAP强大的数据处理能力和GRC(Governance, Risk, and Compliance)领域不可或缺的审慎。我本身是SAP的资深用户,在实际工作中,每次面对复杂的审计流程和风险评估,总会感到效率低下,并且容易出现人为疏漏。因此,当看到这本书的书名时,我的内心是充满了期待的。我希望它能为我揭示如何在SAP系统中,通过自动化手段来革新审计和GRC实践。我脑海中浮现出无数个场景:从权限管理审计的繁琐到 SOX 法规的合规性检查,再到各类安全风险的识别和应对,这些都是我日常工作中需要面对的挑战。我迫切地想知道,这本书是否能够提供具体的、可操作的指导,例如如何在SAP的特定模块中实施自动化审计流程,又或者如何利用SAP的内置工具和第三方解决方案来增强GRC的可视性和响应能力。我尤其关心的是,它是否能够提供一些案例研究,展示其他企业是如何成功地运用自动化技术来优化他们的审计和GRC职能,从而降低成本,提高效率,并最终提升企业整体的风险抵御能力。这本书的书名所传递出的信息,让我坚信它能够成为我工作中宝贵的参考,帮助我应对日益复杂的合规环境和审计要求,并最终在我的企业中推动更高效、更可靠的内部控制体系的建设。我期待着书中能够详细阐述自动化在SAP环境下的应用,无论是对于内部审计师、IT审计师、风险管理专家,还是SAP的顾问,都能从中获得深刻的洞见和实用的方法论。
评分当我拿到《Auditing and GRC Automation in SAP》这本书时,我首先被它内容的深度和广度所吸引。虽然我不是SAP的直接技术开发者,但我是一名高级财务审计师,深知在庞大而复杂的SAP系统中,传统的审计方法已经远远跟不上业务发展的步伐。每一次的审计,都需要花费大量的时间去收集、核对和分析数据,这不仅耗费人力,也增加了出错的可能性。这本书的书名直接点出了我一直以来关注的痛点:自动化。我非常好奇,它会如何深入探讨SAP的各个层面,从权限控制、交易日志、配置设置,到更广泛的业务流程,是如何被自动化审计和GRC流程所覆盖和优化的。我非常期待书中能够提供关于SAP GRc模块的详尽解读,以及如何利用其自动化功能来简化合规性检查和风险评估。同时,我也希望能看到关于如何利用SAP的分析工具,比如SAP BW/4HANA或SAP Analytics Cloud,来构建强大的自动化审计报告和仪表盘。在当前数字化转型的浪潮下,企业越来越依赖SAP来支撑其核心业务运营,因此,确保SAP系统的安全、合规和高效运行至关重要。这本书若能提供具体的自动化策略,例如如何自动化关键控制测试、如何实现持续审计,以及如何利用机器学习等新兴技术来提升GRC的智能化水平,那将是我职业生涯中的一大助益。我希望这本书能带领我深入了解SAP环境下GRC自动化的实践,并为我提供实现这一目标的具体步骤和方法。
评分《Auditing and GRC Automation in SAP》这本书的封面和书名,在我脑海中形成了一个清晰的画面:一个高度集成、高效运转的SAP系统,其内部的审计和GRC流程得到了前所未有的优化。我是一名企业内部的流程改进专家,长期以来,我一直在关注如何利用技术手段来提升企业运营的各个环节,尤其是在SAP系统中。我深知,在SAP这样一个数据密集型和流程驱动的系统中,传统的、基于人工的审计和GRC方法,不仅效率低下,而且容易受到人为因素的影响,从而引入不必要的风险。因此,“自动化”这个词,对我来说,是提升企业效率和降低运营风险的金钥匙。我迫切地想知道,这本书将如何深入地阐述SAP系统在自动化审计和GRC方面的能力。我期待书中能够详细介绍各种自动化技术和工具,例如如何利用SAP的内置功能,或者如何集成第三方的自动化平台,来简化和加速审计数据的收集、分析和报告过程。更重要的是,我希望能看到关于如何通过自动化来加强SAP系统的权限管理、交易监控、以及对关键控制点的持续性评估。在如今快速变化的商业环境和日益严格的合规性要求下,一个高度自动化的GRC体系,能够帮助企业更有效地应对风险,更敏捷地满足合规性要求。如果这本书能够为我提供一套关于如何在SAP环境中构建和实施GRC自动化战略的实用指南,那么它将是我工作中不可或缺的参考。
评分《Auditing and GRC Automation in SAP》这本书的书名,立刻吸引了我的目光,因为它直接触及了我在SAP环境中长期以来面临的一项核心挑战:如何高效、准确地完成内部审计和风险管理工作。我是一名企业内部审计负责人,深知在SAP这个庞大而复杂的系统中,手动执行审计程序和风险评估的低效率和局限性。每一次的审计,都需要耗费大量的时间来提取、核对和分析数据,这不仅消耗了宝贵的人力资源,而且增加了人为错误的风险。因此,“自动化”这个概念对我来说,是提升工作质量和效率的关键。我非常期待这本书能够深入剖析在SAP环境中实现审计和GRC流程自动化的具体方法论和技术实现。我希望书中能详细介绍如何利用SAP GRC解决方案(如SAP Audit Management, SAP Process Control, SAP Risk Management)来构建自动化的审计和合规性监控体系。此外,我也对书中可能介绍的利用数据分析工具、流程挖掘技术、甚至新兴的人工智能和机器学习技术来增强SAP审计和GRC自动化的能力非常感兴趣。在当前全球化和数字化转型的大背景下,企业面临着日益严峻的合规性和风险挑战,一个强大且自动化的GRC框架对于保障企业的持续经营和声誉至关重要。如果这本书能够为我提供一套清晰的实施路线图,包括如何识别自动化机会、如何选择合适的工具、以及如何衡量自动化带来的效益,那将对我非常有价值。
评分这本书的题目《Auditing and GRC Automation in SAP》触动了我内心深处的一个长期追求。作为一名IT审计师,我在SAP环境中工作多年,深切体会到手动审计的低效和局限性。每一次审计,我都需要花费大量时间来提取数据、编写脚本、进行人工比对,这不仅效率低下,而且容易遗漏关键的审计线索。因此,“自动化”这个词对我来说,简直是福音。我非常期待这本书能够详细讲解如何在SAP系统中实现各种审计和GRC任务的自动化,比如自动化权限审计、自动化交易监控、自动化配置审查,以及如何利用SAP的内置工具或第三方解决方案来实现这些自动化。我尤其想知道,书中是否会提供关于如何设计和实现自动化审计程序的具体指南,以及如何验证自动化审计的有效性。在GRC方面,我希望这本书能深入探讨如何利用自动化来提升企业在数据隐私、反腐败、供应链合规等方面的管理水平。当前,许多企业都在积极拥抱数字化转型,SAP作为许多企业的核心业务系统,其自动化审计和GRC的实施水平直接关系到企业的整体风险管理能力。如果这本书能够提供实操性的案例,展示不同行业、不同规模的企业是如何成功地将自动化引入SAP GRc领域的,那将非常有价值。我希望这本书能成为我手中一本宝贵的工具书,帮助我提升审计效率,降低合规风险,并最终为企业创造更大的价值。
评分《Auditing and GRC Automation in SAP》这本书的标题,在我看来,直接指向了SAP环境中一个至关重要但往往被低估的领域。我是一名在大型跨国企业负责内控的高级经理,我的工作职责包括确保公司的SAP系统运行符合各项内部政策和外部法规的要求。然而,我经常发现,传统的审计和GRC流程在SAP这样庞大且动态的系统中,效率非常低下,而且难以做到实时监控和预警。因此,我对“自动化”这个词充满了极大的兴趣,因为它意味着更高的效率、更低的错误率,以及更强的风险抵御能力。我非常希望这本书能够深入剖析,如何利用SAP的强大功能以及新兴的自动化技术,来彻底革新企业在SAP环境下的审计和GRC实践。我期待书中能够详细介绍诸如自动化风险识别、自动化控制测试、自动化合规性报告等方面的具体方法和案例。更重要的是,我希望看到书中能够提供关于如何设计一个集成的、端到端的SAP GRc自动化解决方案的指导,以及如何衡量其成功与否。在当前日益复杂的全球监管环境和不断变化的业务需求下,一个高效、敏捷且自动化的GRC体系,是企业保持竞争力和可持续发展的基石。如果这本书能够为我提供一套关于如何在SAP系统中构建一个真正具有前瞻性和实效性的GRC自动化体系的宝贵见解,那么它将是我职业生涯中的一份重要资产,帮助我更好地履行我的职责,为公司规避风险,提升治理水平。
评分 评分 评分 评分 评分相关图书









本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有