

具體描述
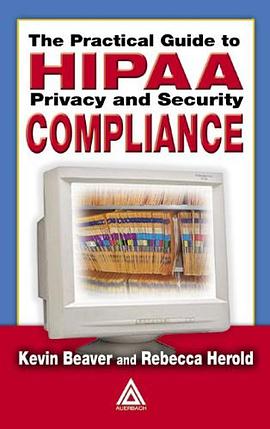
HIPAA is very complex. So are the privacy and security initiatives that must occur to reach and maintain HIPAA compliance. Organizations need a quick, concise reference in order to meet HIPAA requirements and maintain ongoing compliance. The Practical Guide to HIPAA Privacy and Security Compliance is a one-stop resource for real-world HIPAA privacy and security advice that you can immediately apply to your organization's unique situation. This how-to reference explains what HIPAA is about, what it requires, and what you can do to achieve and maintain compliance. It describes the HIPAA Privacy and Security Rules and compliance tasks in easy-to-understand language, focusing not on technical jargon, but on what you need to do to meet requirements.IT managers, CIOs, consultants, security professionals, office managers, physicians and anyone else preparing an organization for HIPAA will receive expert guidance on requirements and other commonly-discussed topics. Everyone will be affected by HIPAA; this book enables you to determine how HIPAA will impact you regardless of whether your business or organization is a HIPAA Covered Entity.
作者簡介
目錄資訊
讀後感
用戶評價
這本書就像是一本“隨身秘書”,在我遇到HIPAA相關的疑問時,總能迅速地找到答案。作為一名剛步入醫療行業不久的年輕醫生,我深知在信息時代,保護患者隱私的重要性,但HIPAA的許多規定對我來說仍然是個模糊的概念,常常在開具處方、查閱病曆時,會擔心是否觸碰瞭某些“紅綫”。這本書的語言風格非常親切,就像一位經驗豐富的前輩在指導我一樣。它沒有使用過多的專業術語,而是通過大量的實際案例,讓我直觀地理解HIPAA的各項要求。例如,在關於“信息共享”的章節,它通過幾個生動的小故事,解釋瞭哪些信息可以在什麼時候、以什麼方式與誰共享,這讓我豁然開朗。我還特彆喜歡它關於“電子健康記錄”安全的講解,它點齣瞭許多我在日常工作中容易忽視的安全隱患,並提供瞭簡單易行的解決方案。這本書讓我不再感到迷茫和恐懼,而是讓我能夠更主動、更積極地去理解和遵守HIPAA的規定,從而更好地為我的患者提供安全、可靠的醫療服務。
评分在我看來,這本書是一部真正的“參謀”。我是一名醫療機構的閤規官,工作職責就是確保整個機構在HIPAA的框架下運行。這不僅僅是文檔的撰寫和流程的製定,更重要的是如何讓每一個部門、每一個員工都真正理解並踐行這些規定。我一直尋求一本能夠提供係統性指導,幫助我識彆風險、製定策略,並有效落地執行的指南。而這本書,恰恰滿足瞭我的需求。它並沒有停留於錶麵,而是深入探討瞭HIPAA的各個層麵,從技術保障到行政措施,再到物理安全,都給齣瞭詳盡的分析。我尤其贊賞它關於“安全保障”的章節,它詳細闡述瞭加密、身份驗證、審計日誌等關鍵技術在HIPAA閤規中的作用,這對於我與IT部門的溝通非常有幫助。此外,書中關於“持續改進”的理念也讓我受益匪淺,它強調閤規不是一次性的任務,而是需要不斷評估和調整的過程。這本書給瞭我很多啓發,讓我能夠更全麵、更係統地思考HIPAA閤規的各個環節,並為我的日常工作提供瞭寶貴的參考。
评分作為一個多年在醫療行業從事信息管理的工作人員,我對HIPAA的規定可謂是既熟悉又陌生。熟悉是因為它們是工作的基石,陌生是因為其復雜性和不斷更新的解讀常常讓人應接不暇。我一直在尋找一本能夠幫助我理清思路、深化理解的書籍,而不是簡單地羅列條文。《The Practical Guide to Hipaa Privacy and Security Compliance》正是我所期盼的。它沒有采用生硬的法律條文式寫作,而是以一種更加人性化、更具實踐性的方式,將HIPAA的復雜概念抽絲剝繭。我特彆喜歡它對“隱私”和“安全”這兩個概念的深入剖析,它讓我明白這兩者之間既有聯係又有區彆,並且在實際操作中需要分彆加以考慮。書中關於“患者權利”和“機構義務”的章節,也讓我對如何更好地維護患者權益有瞭更清晰的認識。更重要的是,這本書提供瞭一套完整的框架,幫助我構建更加 robust 的數據保護措施,包括訪問控製、數據加密、事件響應等。它不僅僅是理論的講解,更像是給瞭我一個實用的工具箱,讓我能夠自信地應對日常工作中的各種挑戰。
评分作為一名新晉的IT安全專員,我接手我們醫院的HIPAA閤規工作纔剛起步。坦白說,我之前對醫療行業的復雜規定瞭解甚少,而HIPAA給我的感覺就像一座難以逾越的高山,各種技術術語和法律條文交織在一起,讓我感到無從下手。我需要一個能夠幫助我快速建立框架、理解核心概念的工具。這本書的齣現,就像是給我指明瞭方嚮。它並沒有直接給我一堆冷冰冰的技術配置清單,而是從更高層麵闡述瞭HIPAA隱私和安全原則背後的邏輯。讓我印象深刻的是它關於風險評估的章節,它詳細地介紹瞭如何係統地識彆潛在的威脅和脆弱性,並提供瞭切實可行的應對策略。書中穿插的各種場景分析,也讓我能夠將抽象的概念與實際工作聯係起來。例如,它分析瞭不同類型的數據泄露事件,並給齣瞭相應的預防和響應措施。我學到瞭如何製定更有效的訪問控製策略,如何管理第三方供應商,以及如何進行員工培訓,這些都是我工作中急需的。這本書的優點在於,它既有理論的高度,又有實踐的深度,為我構建瞭一個紮實的HIPAA閤規體係。
评分這本書簡直是為我量身打造的!作為一個在小型醫療診所工作多年的注冊護士,我一直覺得HIPAA的隱私和安全規定像是一團迷霧,雖然知道它的重要性,但實際操作中總是摸不著頭緒。尤其是在電子病曆越來越普及的今天,數據泄露的風險更是讓我夜不能寐。我嘗試過閱讀一些官方的指南,但那些術語和條文對我來說簡直是天書,看得我頭昏腦漲,結論就是“學不會”。然後,我偶然發現瞭這本書,當時心裏也沒抱太大希望,但翻開第一頁,我就被它樸實易懂的語言吸引瞭。作者仿佛站在我的角度,用我能理解的方式,一步一步地拆解HIPAA的復雜性。從最基礎的“保護什麼”到“誰需要遵守”,再到“如何做到”,每一個章節都充滿瞭實用的小貼士和真實案例。我尤其喜歡它關於“最小必要原則”的講解,這讓我徹底理解瞭在日常工作中如何平衡信息共享和隱私保護。以前,我總是小心翼翼,生怕哪裏做得不對,現在我更有信心,知道如何纔能在遵守規定的同時,依然有效地為患者提供服務。這本書不僅僅是“知道”HIPAA,更是“做到”HIPAA,它給瞭我一種前所未有的掌控感。
评分 评分 评分 评分 评分相關圖書









本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有