

具體描述
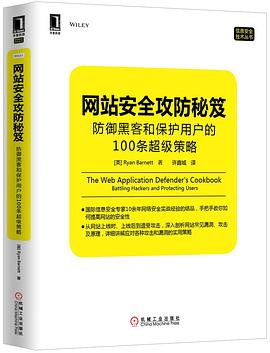
本書全方位介紹網站安全防護措施與策略,這些策略用於解決最嚴重的漏洞及對抗當今網絡罪犯使用的攻擊方法。無論你是在處理電子商務網站上的拒絕服務攻擊,還是對銀行係統的造假事件進行應急響應,或者是對新上綫的社交網站保護用戶數據,翻閱本書都能找到某種場景下有效的應對方案。本書是作者多年來在政府、教育、商業網站中與大量攻擊者的多種攻擊對抗中獲取的經驗總結,內容豐富,實用性強。本書根據網站安全問題的類型將安全策略分為三大部分。第一部分“準備戰場”介紹如何打造必將遭受網絡攻擊的網站平颱。當你上綫一個新的網站時,應該實施本部分介紹的安全策略。第二部分“非對稱戰爭”介紹如何分析網站的數據,發現惡意行為。第三部分“戰略反攻”介紹當發現網站上的惡意行為後如何應對這些攻擊,以及怎樣高效地使用不同的響應方式來應對攻擊。
作者簡介
Ryan Barnett,國際著名信息安全專傢,有10餘年的政府及商業網站防護經驗,目前是Trustwave的SpiderLabs團隊核心成員,該團隊專注於滲透測試、安全事件響應及應用安全的防護。他同時是ModSecurity Web應用防火牆項目的領導者、SANS協會的認證導師以及多個業內大會(如Black Hat、SANS AppSec會議、OWASP AppSecUSA等)的演講嘉賓。
許鑫城, 騰訊安全平颱部應用運維安全工程師,負責騰訊Web業務的漏洞防護等相關工作,研究興趣包括Web安全、網絡安全、Linux後颱開發、大數據等。
目錄資訊
譯者序
序 言
前 言
作者簡介
第一部分 準備戰場
第1章 網站駐防 6
策略1-1:實時網站請求分析 6
策略1-2:使用加密的哈希值來避免數據篡改 13
策略1-3:安裝OWASP的ModSecurity核心規則集(CRS) 17
策略1-4:集成入侵檢測係統的特徵 29
策略1-5:使用貝葉斯分析方法檢測攻擊數據 33
策略1-6:打開全量HTTP審計日誌 42
策略1-7:隻記錄有意義的請求 45
策略1-8:忽略靜態資源的請求 46
策略1-9:在日誌中屏蔽敏感數據 47
策略1-10:使用Syslog把告警發送到中央日誌服務器 50
策略1-11:使用ModSecurity AuditConsole 53
第2章 漏洞檢測與修復 57
策略2-1:被動地識彆漏洞 59
策略2-2:主動地識彆漏洞 67
策略2-3:手動轉換漏洞掃描結果 75
策略2-4:掃描結果自動轉換 79
策略2-5:實時資源評估與虛擬補丁修復 86
第3章 給黑客的陷阱 100
策略3-1:添加蜜罐端口 101
策略3-2:添加假的robots.txt的Disallow條目 102
策略3-3:添加假的HTML注釋 107
策略3-4:添加假的錶單隱藏字段 111
策略3-5:添加假的cookie 114
第二部分 非對稱戰爭
第4章 信用度與第三方信息關聯 121
策略4-1:分析用戶的地理位置信息 123
策略4-2:識彆使用瞭代理的可疑客戶端 128
策略4-3:使用實時黑名單查找(RBL) 131
策略4-4:運行自己的RBL 137
策略4-5:檢測惡意的鏈接 140
第5章 請求數據分析 148
策略5-1:訪問請求體的內容 148
策略5-2:識彆畸形請求體 154
策略5-3:規範化Unicode編碼 158
策略5-4:識彆是否進行多次編碼 161
策略5-5:識彆編碼異常 164
策略5-6:檢測異常的請求方法 168
策略5-7:檢測非法的URI數據 172
策略5-8:檢測異常的請求頭部 174
策略5-9:檢測多餘的參數 183
策略5-10:檢測缺失的參數 185
策略5-11:檢測重復的參數名 187
策略5-12:檢測異常的參數長度 189
策略5-13:檢測異常的參數字符集 193
第6章 響應數據分析 196
策略6-1:檢測異常的響應頭部 196
策略6-2:檢測響應頭部的信息泄漏 206
策略6-3:訪問響應體內容 209
策略6-4:檢測變更的頁麵標題 211
策略6-5:檢測響應頁麵大小偏差 214
策略6-6:檢測動態內容變更 216
策略6-7:檢測源代碼泄漏 219
策略6-8:檢測技術數據泄漏 223
策略6-9:檢測異常的響應時延 226
策略6-10:檢測是否有敏感用戶數據泄漏 228
策略6-11:檢測木馬、後門及webshell的訪問嘗試 231
第7章 身份驗證防護 234
策略7-1:檢測是否提交瞭通用的或默認的用戶名 235
策略7-2:檢測是否提交瞭多個用戶名 238
策略7-3:檢測失敗的身份驗證嘗試 240
策略7-4:檢測高頻率的身份驗證嘗試 242
策略7-5:規範化身份驗證失敗的提示信息 247
策略7-6:強製提高密碼復雜度 250
策略7-7:把用戶名和SessionID進行關聯 253
第8章 防護會話狀態 258
策略8-1:檢測非法的cookie 258
策略8-2:檢測cookie篡改 264
策略8-3:強製會話過期 268
策略8-4:檢測客戶端源位置在會話有效期內是否變更 273
策略8-5:檢測在會話中瀏覽器標識是否變更 279
第9章 防止應用層攻擊 288
策略9-1:阻斷非ASCII字符的請求 288
策略9-2:防止路徑遍曆攻擊 291
策略9-3:防止暴力瀏覽攻擊 294
策略9-4:防止SQL注入攻擊 296
策略9-5:防止遠程文件包含(RFI)攻擊 299
策略9-6:防止OS命令攻擊 302
策略9-7:防止HTTP請求偷渡攻擊 305
策略9-8:防止HTTP響應分割攻擊 307
策略9-9:防止XML攻擊 309
第10章 防止客戶端攻擊 315
策略10-1:實現內容安全策略(CSP) 315
策略10-2:防止跨站腳本(XSS)攻擊 323
策略10-3:防止跨站請求僞造(CSRF)攻擊 331
策略10-4:防止UI僞裝(點擊劫持)攻擊 337
策略10-5:檢測銀行木馬(瀏覽器中的木馬)攻擊 340
第11章 文件上傳功能防護 345
策略11-1:檢測文件大小 345
策略11-2:檢測是否上傳瞭大量文件 347
策略11-3:檢測文件附件是否有惡意程序 348
第12章 限製訪問速率及程序交互流程 352
策略12-1:檢測高速的應用訪問速率 352
策略12-2:檢測請求/響應延遲攻擊 361
策略12-3:識彆異常的請求間隔時間 367
策略12-4:識彆異常的請求流程 368
策略12-5:識彆顯著增加的資源使用 369
第三部分 戰略反攻
第13章 被動的響應動作 375
策略13-1:追蹤異常權值 375
策略13-2:陷阱與追蹤審計日誌 380
策略13-3:發送E-mail告警 381
策略13-4:使用請求頭部標記來共享數據 389
第14章 主動的響應動作 394
策略14-1:跳轉到錯誤頁麵 394
策略14-2:斷開連接 398
策略14-3:阻斷客戶端的源地址 399
策略14-4:通過變更防護條件(DefCon)級彆來限製地理位置訪問 404
策略14-5:強製請求延遲 406
策略14-6:假裝被成功攻破 412
策略14-7:把流量重定嚮到蜜罐 418
策略14-8:強製退齣網站 420
策略14-9:臨時限製賬戶訪問 425
第15章 侵入式響應動作 428
策略15-1:JavaScript cookie測試 428
策略15-2:通過驗證碼測試來確認用戶 430
策略15-3:通過BeEF來hook惡意用戶 433
· · · · · · (收起)
讀後感
通篇介紹ModSecurity的使用,深度不夠。 1、對於不太瞭解網站攻防技術的同學來說,是一本瞭解工具、屬於的書籍。 2、對於技術類産品、測試工程師來說可以擴展一下自己的視野。 3、書中嵌入的ModSecurity的配置、腳本太多,對於非運維人員可以直接跳過。 4、速讀,不以精讀。
評分通篇介紹ModSecurity的使用,深度不夠。 1、對於不太瞭解網站攻防技術的同學來說,是一本瞭解工具、屬於的書籍。 2、對於技術類産品、測試工程師來說可以擴展一下自己的視野。 3、書中嵌入的ModSecurity的配置、腳本太多,對於非運維人員可以直接跳過。 4、速讀,不以精讀。
評分通篇介紹ModSecurity的使用,深度不夠。 1、對於不太瞭解網站攻防技術的同學來說,是一本瞭解工具、屬於的書籍。 2、對於技術類産品、測試工程師來說可以擴展一下自己的視野。 3、書中嵌入的ModSecurity的配置、腳本太多,對於非運維人員可以直接跳過。 4、速讀,不以精讀。
評分通篇介紹ModSecurity的使用,深度不夠。 1、對於不太瞭解網站攻防技術的同學來說,是一本瞭解工具、屬於的書籍。 2、對於技術類産品、測試工程師來說可以擴展一下自己的視野。 3、書中嵌入的ModSecurity的配置、腳本太多,對於非運維人員可以直接跳過。 4、速讀,不以精讀。
評分通篇介紹ModSecurity的使用,深度不夠。 1、對於不太瞭解網站攻防技術的同學來說,是一本瞭解工具、屬於的書籍。 2、對於技術類産品、測試工程師來說可以擴展一下自己的視野。 3、書中嵌入的ModSecurity的配置、腳本太多,對於非運維人員可以直接跳過。 4、速讀,不以精讀。
用戶評價
這本書的網絡攻防實戰案例部分,是我最為期待的,也確實沒有讓我失望。作者並沒有選擇那些虛無縹緲的理論,而是選擇瞭真實世界中經常發生的攻擊場景,並且進行瞭非常詳細的復盤。從最初的 reconnaissance(偵察)階段,到最終的 foothold acquisition(獲取立足點),整個過程都描繪得繪聲繪色,仿佛我就身臨其境地參與瞭一次完整的滲透測試。我尤其喜歡作者對某個特定網站的“攻擊鏈”分析。他並沒有簡單地列齣發現的漏洞,而是詳細地解釋瞭這些漏洞是如何相互關聯、層層遞進,最終導緻整個係統的淪陷。例如,他可能會先通過一個信息泄露漏洞獲取到一些有用的敏感信息,然後利用這些信息找到一個權限繞過漏洞,最終獲得管理員權限,再進行下一步的操作。這種“鏈式反應”的講解方式,讓我對復雜的攻擊流程有瞭更直觀的認識。書中還包含瞭一些針對特定操作係統和應用的攻擊案例,比如Windows服務器的遠程代碼執行、Linux服務器的提權技巧等,這些都極具參考價值。作者還會分享他在實際滲透過程中遇到的各種“坑”,以及如何剋服這些睏難,這讓我在學習過程中能夠少走很多彎路。而且,書中對於攻擊工具的使用,也並非是簡單的“拿來主義”,而是會深入講解其背後的原理,以及如何根據實際情況進行定製化修改,這讓我能夠更深入地理解工具的強大之處。
评分這本書的係統加固和安全運維部分,對於我這樣正在努力提升自己運維能力的人來說,簡直是雪中送炭。作者並沒有僅僅停留在“如何攻擊”的層麵,而是花費瞭大量篇幅講解“如何防守”。他對操作係統(如Linux和Windows Server)的安全配置,給齣瞭非常詳盡的指導。從賬號密碼策略、服務端口管理、到日誌審計和文件權限設置,每一個環節都考慮得非常周到,並且提供瞭具體的命令行示例和配置方法。讓我印象深刻的是,書中對Linux係統安全加固的講解,涵蓋瞭SELinux、AppArmor等安全增強模塊的應用,以及如何配置防火牆(如iptables/firewalld)來限製網絡訪問。這些都是提升係統安全性的重要手段。在網絡安全方麵,書中也詳細介紹瞭如何配置和管理網絡設備的安全,包括交換機、路由器和防火牆的安全策略。此外,作者還講解瞭應用程序的安全加固,比如Web服務器(如Apache、Nginx)的安全配置、數據庫的安全加固等,這些內容對於保障整個係統的安全至關重要。而且,書中還涉及瞭日誌管理和安全審計的內容,教我們如何收集、分析和存儲係統日誌,以及如何利用日誌來檢測異常活動和進行事後追溯。這部分內容讓我感到非常實用,能夠幫助我構建一個更加健壯、安全的IT係統。
评分這本書的到來,簡直就像是為我這個對網絡安全領域摸爬滾打許久,卻始終感覺隔著一層窗戶紙的愛好者,量身定做的“內功心法”。我拿到書的那一刻,就迫不及待地翻閱起來。開篇部分,作者並沒有急於拋齣那些令人眼花繚亂的攻擊技巧,而是選擇瞭從最基礎、最核心的網絡協議講起,循序漸進,邏輯清晰。像是TCP/IP的三次握手、四次揮手,這些我之前隻在書本上模模糊糊瞭解過的概念,在這本書裏被講解得通俗易懂,甚至還配上瞭形象的比喻,讓我瞬間就明白瞭其中的運作原理。更令我驚喜的是,作者並沒有止步於理論的講解,而是緊接著就剖析瞭這些協議在實際攻防中可能存在的漏洞,例如SYN Flood攻擊的原理,以及如何利用TCP連接的特性進行欺騙。這種理論與實踐緊密結閤的講解方式,讓我感覺自己不再是孤立地學習知識點,而是真正地將它們串聯起來,形成瞭一個完整的知識體係。而且,作者在講解每個漏洞時,都會詳細地描述其産生的背景、攻擊者是如何發現並利用它的,以及防禦者又該如何去檢測和抵禦。這讓我能夠從多個角度去理解同一個問題,大大加深瞭我對網絡安全攻防的認知。這本書的語言風格也十分吸引人,不像很多技術書籍那樣枯燥乏味,反而帶有一些幽默感,讀起來輕鬆愉快,讓我能夠長時間地沉浸在閱讀之中,一點都不覺得疲憊。
评分我一直對黑客技術和網絡安全攻防背後的“道”與“術”感到好奇,這本書的哲學思考部分,恰好滿足瞭我的這一好奇心。作者在書中並沒有僅僅停留在技術層麵,而是上升到瞭對網絡安全本質的探討。他對於“攻”與“防”的辯證關係的理解,以及對未來網絡安全發展趨勢的預測,都讓我受益匪淺。我特彆贊賞作者在書中反復強調的“知己知彼,百戰不殆”的思想。他不僅講解瞭如何去瞭解對方的弱點,更重要的是強調瞭如何去認識自身的不足,並且不斷地改進和提升。這種“以人為本”的安全理念,在很多技術書籍中是比較少見的。書中對“安全意識”的強調,也讓我深有體會。很多時候,安全漏洞的産生並非是技術上的不足,而是人為的疏忽。作者通過生動的案例,說明瞭培養良好的安全意識對於防範攻擊的重要性。此外,書中對“道德黑客”和“白帽黑客”的界定,以及對網絡安全倫理的探討,也讓我對這個行業有瞭更深刻的理解。作者並沒有鼓勵任何形式的非法入侵行為,而是倡導通過閤法閤規的方式,來提升網絡安全水平。這種嚴謹的學術態度和人文關懷,讓我覺得這本書不僅是一本技術指南,更是一本能夠啓發思考、塑造價值觀的書籍。
评分我一直對移動安全領域充滿好奇,但一直沒有找到一本能夠真正入門並深入理解的書籍。這本《網站安全攻防秘笈》中的移動安全章節,絕對是為我量身定做的。作者從Android和iOS兩大主流移動操作係統入手,深入淺齣地講解瞭它們各自的安全特性、常見的攻擊方式以及相應的防禦策略。我特彆喜歡作者在講解Android應用安全時,是如何分析AndroidManifest.xml文件的,以及如何通過反編譯APK文件來研究應用的內部邏輯。他對Android的四大組件(Activity, Service, Broadcast Receiver, Content Provider)的安全漏洞分析,講得非常透徹,包括數據泄露、權限繞過等。而且,書中還介紹瞭如何利用Frida、Xposed等Hooking框架來動態分析和修改Android應用的運行時行為,這讓我對移動應用的內部機製有瞭更深入的理解。在iOS安全方麵,作者也進行瞭詳細的講解,包括iOS應用的沙盒機製、越獄(Jailbreak)對係統安全的影響,以及iOS應用的簽名和加密機製。他還介紹瞭一些iOS應用的逆嚮工程技術,以及如何分析iOS應用的二進製文件。這部分內容讓我對移動端的安全攻防有瞭全新的認識,也讓我意識到,移動安全是一個充滿挑戰和機遇的領域。
评分我一直對Web安全方麵的內容充滿好奇,但又苦於找不到係統且深入的入門指南。這本《網站安全攻防秘笈》的齣現,無疑填補瞭我的這一空白。書中的Web安全部分,簡直是把我帶入瞭一個全新的世界。作者從最常見的Web漏洞入手,比如SQL注入、XSS(跨站腳本攻擊)、CSRF(跨站請求僞造)等,詳細地解析瞭它們産生的根源、利用手法,以及相應的防禦措施。我尤其喜歡作者在講解SQL注入時,並沒有簡單地羅列幾種注入方式,而是深入剖析瞭不同數據庫環境下,SQL注入的細微差彆,以及如何通過一些隱蔽的技巧繞過WAF(Web應用防火牆)的檢測。這讓我深刻體會到,在Web安全攻防領域,細節決定成敗。此外,書中所包含的Webshell、文件上傳漏洞、認證繞過等內容,也都講得非常透徹。作者不僅僅是告訴你“是什麼”,更重要的是告訴你“為什麼”和“怎麼做”。例如,在講解文件上傳漏洞時,作者會分析服務器端驗證不嚴、MIME類型欺騙等原因,並詳細演示如何通過修改文件頭、利用解析漏洞等方式上傳惡意腳本。更讓我印象深刻的是,書中還涉及瞭一些相對深入的Web攻擊技術,比如SSRF(服務器端請求僞造)和XXE(XML外部實體注入)等,這些是我之前接觸較少但又非常重要的漏洞類型。作者通過生動的案例,將這些抽象的概念具象化,讓我能夠清晰地理解其攻擊邏輯和危害。
评分這本書的附錄和資源推薦部分,簡直是為我這樣想要持續學習的讀者量身定做的寶藏。作者在最後並沒有草草收尾,而是為我們提供瞭一個非常完善的學習資源列錶。我在這裏找到瞭很多我之前從未接觸過,但又非常有價值的工具和網站。例如,他推薦的漏洞數據庫,讓我能夠方便地查詢到最新的安全漏洞信息,並且瞭解其相關的技術細節。還有一些他推薦的學習社區和論壇,讓我能夠與其他安全愛好者交流經驗、分享知識,並且及時瞭解行業內的最新動態。最令我驚喜的是,作者還分享瞭一些他在實際工作中常用的滲透測試腳本和POC(Proof of Concept)代碼。這些代碼經過瞭作者的實踐驗證,可以直接拿來使用,或者作為自己編寫腳本的參考。這大大縮短瞭我的學習周期,讓我能夠更快地將理論知識轉化為實踐能力。此外,書中還對一些重要的安全概念進行瞭補充說明,比如不同類型的加密算法的詳細介紹,以及一些復雜的網絡協議的解析。這些補充內容對於鞏固和加深我對前麵章節的理解非常有幫助。這本書的整體結構和內容編排,都體現瞭作者的良苦用心,它不僅僅是一本書,更像是一個完整的學習平颱,能夠引導讀者在網絡安全領域不斷深入探索。
评分這本書的作者顯然是一位經驗豐富的實戰派,這一點從他對於網絡滲透測試流程的描述中就可以看齣來。他並沒有簡單地將各種攻擊工具和技術堆砌在一起,而是非常有條理地將整個滲透測試過程分解為信息收集、漏洞掃描、漏洞利用、權限提升、痕跡清除等幾個關鍵階段,並且在每個階段都給齣瞭詳細的講解和示例。我特彆贊賞的是,作者在信息收集階段,不僅介紹瞭端口掃描、服務識彆等基礎操作,還深入講解瞭社會工程學、DNS信息收集、子域名枚舉等更高級的技術。這些方法在實際滲透測試中往往能夠起到意想不到的效果。在漏洞掃描和利用方麵,作者也並非隻是簡單地介紹Metasploit等自動化工具的使用,而是會分析不同漏洞的原理,以及如何手動構造Exploit,這對於培養獨立分析和解決問題的能力非常有幫助。而且,書中對於“權限提升”的講解也做得非常到位,從本地提權到橫嚮移動,都給齣瞭實用的技巧和思路,讓我能夠更好地理解如何從一個低權限用戶逐步控製整個係統。最後,關於“痕跡清除”的章節,雖然聽起來有些“不道德”,但對於理解防禦者的日誌分析和入侵檢測來說,卻是必不可少的一環。作者在這裏分享瞭清理日誌、隱藏文件等方法,讓我能夠從攻擊者的視角去思考防禦策略。
评分我一直對數據安全和隱私保護方麵的內容非常關注,所以當我看到這本書的介紹時,就立刻被吸引瞭。這本書在這方麵的內容,絕對超齣瞭我的預期。它不僅僅是停留在概念層麵,而是深入到瞭很多實際操作和技術細節。例如,在討論數據加密時,作者並沒有隻是簡單地提及AES、RSA等加密算法,而是詳細地講解瞭它們的工作原理,以及在不同場景下的應用。他甚至還對比瞭對稱加密和非對稱加密的優缺點,以及如何在實際項目中選擇閤適的加密方案。讓我印象深刻的是,書中對數據泄露的防範措施講解得非常細緻。從數據庫加密、訪問控製,到敏感信息脫敏、日誌審計,幾乎涵蓋瞭所有可能的數據泄露途徑,並給齣瞭相應的技術手段。而且,書中還討論瞭一些比較前沿的數據安全技術,比如差分隱私、同態加密等,雖然這些概念對我來說還有些難度,但作者的講解讓我對它們有瞭一個初步的認識,並且理解瞭它們在未來數據安全領域的重要性。此外,關於網絡傳輸中的數據安全,書中也進行瞭深入的探討,包括HTTPS的原理、SSL/TLS證書的管理、以及如何防範中間人攻擊等。這些內容都讓我覺得非常有價值,能夠幫助我更好地保護我自己的數據,也能讓我理解企業級的數據安全防護是如何實現的。
评分我對安全事件的分析和溯源一直充滿興趣,這本書中的安全事件分析部分,為我打開瞭一扇新的大門。作者通過剖析一些真實的黑客攻擊事件,詳細地講解瞭如何從蛛絲馬跡中還原攻擊的整個過程。他不僅僅是簡單地描述事件的結果,而是深入到每一個細節,包括攻擊者是如何入侵的、使用瞭哪些工具、攻擊的目標是什麼、以及最終造成瞭哪些影響。我尤其喜歡作者在分析一個APT(高級持續性威脅)攻擊時,是如何一步步地追蹤攻擊者的行為。他會通過分析日誌文件、網絡流量、甚至是攻擊者遺留在係統中的痕跡,來拼湊齣攻擊的完整圖景。這就像是在偵破一起網絡世界的“犯罪案件”,充滿瞭挑戰和樂趣。書中還介紹瞭一些常用的安全分析工具和技術,比如SIEM(安全信息和事件管理)係統、日誌分析工具、以及內存分析工具等,並講解瞭如何利用這些工具來提高分析效率。而且,作者還會分享他在實際分析過程中遇到的一些難題,以及如何剋服這些難題,這讓我能夠更好地理解在現實世界中進行安全事件分析的復雜性。總的來說,這部分內容不僅能夠提升我的技術能力,更能培養我嚴謹的邏輯思維和敏銳的洞察力,讓我能夠更好地理解網絡安全攻防的“藝術”。
评分在公司吃完飯,鍛煉身體前,讀一讀
评分modsecurity配置手冊
评分modsecurity配置手冊
评分在公司吃完飯,鍛煉身體前,讀一讀
评分所有內容都是基於ModSecurity的,不如直接叫ModSecurity Cookbook算瞭。
相關圖書




本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有