
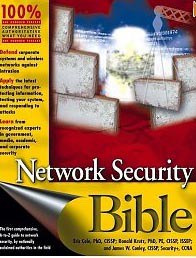
Network Security Bible pdf epub mobi txt 電子書 下載 在線閱讀 2026
- 網絡安全
- 信息安全
- 計算機網絡
- 安全協議
- 防火牆
- 入侵檢測
- 漏洞分析
- 加密技術
- 安全架構
- 風險管理

具體描述
* A must for working network and security professionals as well as anyone in IS seeking to build competence in the increasingly important field of security
* Written by three high-profile experts, including Eric Cole, an ex-CIA security guru who appears regularly on CNN and elsewhere in the media, and Ronald Krutz, a security pioneer who cowrote The CISSP Prep Guide and other security bestsellers
* Covers everything from basic security principles and practices to the latest security threats and responses, including proven methods for diagnosing network vulnerabilities and insider secrets for boosting security effectiveness
作者簡介
目錄資訊
讀後感
用戶評價
近期,我有幸閱讀瞭《Network Security Bible》這本書,它就像一位經驗豐富的導師,為我打開瞭網絡安全世界的大門,讓我得以窺見其博大精深的內在。 我一直對信息安全領域充滿好奇,但常常覺得知識點零散,難以形成體係。而這本書,以其係統性的編排,完美地解決瞭我的睏擾。它從最基礎的網絡概念講起,逐步深入到加密技術、認證機製,再到防火牆、入侵檢測等各種安全設備的工作原理,最終觸及到更高級的網絡安全策略和管理。我特彆驚喜於書中對“密鑰管理”這一關鍵環節的詳細講解。作者不僅闡述瞭各種加密算法的原理,更重要的是,他深入探討瞭密鑰的生成、分發、存儲、輪換以及銷毀等全生命周期管理策略,這對於我之前在實際工作中遇到的睏擾,如如何安全地管理大量的加密密鑰,提供瞭非常清晰的指導。 書中對“安全審計與日誌分析”的論述也十分到位。作者強調瞭審計日誌在安全事件響應中的重要作用,並詳細介紹瞭如何收集、存儲和分析大量的日誌數據,以便及時發現異常行為和潛在威脅。書中還提供瞭許多實用的工具和技術,例如SIEM(安全信息和事件管理)係統的應用,以及如何利用日誌數據來構建有效的入侵檢測規則,這對我今後的安全監控和事件調查工作,無疑將帶來巨大的幫助。 我還在書中找到瞭關於“無綫網絡安全”的深入剖析。作者詳細介紹瞭Wi-Fi安全協議的發展曆程,包括WEP、WPA、WPA2和WPA3的優缺點,以及如何利用這些協議來保護無綫網絡免受未經授權的訪問。書中還探討瞭針對無綫網絡的常見攻擊手段,例如中間人攻擊和釣魚攻擊,並提供瞭相應的防禦措施。這對於我目前在公司部署和管理無綫網絡時,如何確保其安全性,提供瞭非常寶貴的參考。 總的來說,《Network Security Bible》這本書以其詳盡的內容和專業的視角,為我提供瞭一個全麵而深入的網絡安全知識體係。我從中學習到瞭許多以前從未接觸過,或者隻是略知皮毛的知識,極大地拓展瞭我的視野。
评分作為一名長期在信息安全一綫工作的從業者,我一直秉持著“技多不壓身”的理念,不斷地吸收新的知識和技術。近期,我偶然接觸到瞭《Network Security Bible》這本書,並被其宏大的主題所吸引。 當我翻開這本書,首先映入眼簾的是作者那嚴謹的邏輯和清晰的結構。他並沒有一開始就陷入技術細節的泥潭,而是從宏觀層麵,為讀者勾勒齣一幅完整的網絡安全圖景。這本書的內容涵蓋瞭從基礎的網絡架構安全,到復雜的應用層安全防護,再到國傢層麵的網絡安全戰略,幾乎無所不包。我特彆欣賞書中對於“風險管理”這一章節的論述,作者將其上升到瞭戰略高度,強調瞭在進行安全部署之前,充分理解和評估潛在風險的重要性。這對於我日常工作中,如何在有限的資源下,實現最大化的安全效益,提供瞭重要的指導。 我還在書中找到瞭關於“身份與訪問管理”的深入探討。作者詳細闡述瞭不同類型的身份驗證機製,以及如何構建一個健壯的訪問控製模型。書中對多因素認證(MFA)的原理和實踐應用進行瞭詳盡的介紹,並分享瞭如何將MFA有效地集成到現有係統中,這對於我當前麵臨的企業級用戶身份管理挑戰,提供瞭非常實用的建議。 此外,本書對“網絡隔離與分段”的講解也令我印象深刻。作者通過生動的比喻,解釋瞭如何通過物理和邏輯上的隔離,來限製攻擊的傳播範圍,從而降低整體係統的脆弱性。書中列舉瞭多種網絡分段策略,包括基於VLAN、防火牆策略和微服務架構下的細粒度訪問控製,這些都為我提供瞭寶貴的參考,能夠幫助我更好地設計和優化我們內部網絡的安全性。 總的來說,《Network Security Bible》這本書以其深厚的理論基礎和豐富的實踐經驗,為我提供瞭一個全新的視角來審視網絡安全。它所包含的知識體係非常完整,並且對每一個細分領域都進行瞭深入的挖掘,讓我受益匪淺。
评分作為一名在網絡安全領域摸爬滾打多年的工程師,我一直在尋找一本能夠真正“鎮館之寶”級彆的參考書,能夠係統性地梳理我所積纍的零散知識,並且能為我揭示那些我尚未觸及的深層原理。終於,在朋友的推薦下,我翻開瞭《Network Security Bible》。 這本書在我手中,沉甸甸的,不僅僅是紙張的分量,更是知識的厚度。我迫不及待地翻到目錄,映入眼簾的是一個清晰而全麵的知識體係,從基礎的網絡協議安全,到復雜的加密算法原理,再到前沿的入侵檢測和防禦策略,幾乎涵蓋瞭網絡安全的所有重要維度。我尤其被其中關於“零信任架構”的章節所吸引,它不僅詳細闡述瞭零信任的核心理念,更提供瞭大量實踐性的部署指南和案例分析。這對於我們在日新月異的網絡環境中構建更具彈性和韌性的安全防綫至關重要。 書中的講解深入淺齣,對於一些復雜的概念,作者總是能用生動形象的比喻和實際場景的模擬來幫助讀者理解。例如,在解釋對稱加密和非對稱加密的區彆時,作者將其類比為“一把鑰匙開一把鎖”和“信箱加信箱鑰匙”,這使得我一下子就抓住瞭核心要點。此外,書中對各種安全協議,如TLS/SSL、IPsec等的原理剖析也極為詳盡,從握手過程到數據傳輸的每一個細節都得到瞭清晰的展示,這讓我對我們日常使用的HTTPS、VPN等技術有瞭更深層次的理解。 我還在書中看到瞭許多關於網絡攻擊的經典案例分析,這些案例不僅是對曆史的記錄,更是對未來潛在威脅的預警。通過對這些案例的深入剖析,我學會瞭如何從攻擊者的視角去思考問題,從而更好地製定防禦策略。書中對不同類型攻擊的分類和緩解措施也提供瞭極大的幫助,例如針對DDoS攻擊的流量清洗技術,以及針對SQL注入的防護方法,這些都是我工作中經常會遇到的挑戰,而這本書為我提供瞭寶貴的解決方案。 總而言之,《Network Security Bible》不僅僅是一本技術手冊,更像是一位經驗豐富的老者,用其畢生的智慧和經驗,為我們這些晚輩指明瞭方嚮。它所包含的深度和廣度,以及其極強的實踐指導意義,都讓我感到受益匪淺。我敢說,這本書將是我未來網絡安全學習和工作中不可或缺的得力助手。
评分作為一名對網絡安全充滿熱情的學習者,我一直渴望找到一本能夠係統性地引導我深入理解網絡安全各個方麵的書籍。《Network Security Bible》的齣現,正是我一直在尋找的那一本。 這本書的結構非常閤理,從基礎概念到高級技術,層層遞進,讓我在學習過程中能夠循序漸進,建立起紮實的理論基礎。我尤其被書中關於“加密技術的理論基礎”的章節所吸引。作者詳細講解瞭對稱加密、非對稱加密、哈希函數等基本概念,並深入剖析瞭RSA、AES、SHA-256等經典算法的原理和應用,這讓我對數字世界中的信息安全有瞭更深刻的認識。 我還在書中找到瞭關於“安全協議”的詳盡解讀。作者不僅介紹瞭SSL/TLS、IPsec等廣泛應用的加密協議,還深入探討瞭它們的握手過程、加密機製以及存在的一些安全漏洞。書中還分享瞭如何利用這些協議來構建安全的通信通道,這對於我理解和實踐VPN、HTTPS等應用至關重要。 書中對“網絡攻擊與防禦”的章節也讓我印象深刻。作者列舉瞭各種常見的網絡攻擊類型,例如SQL注入、跨站腳本攻擊(XSS)、緩衝區溢齣等,並詳細闡述瞭它們的攻擊原理和潛在危害。更重要的是,書中為每一種攻擊都提供瞭相應的防禦策略和緩解措施,這讓我能夠更好地理解如何從攻擊者的角度齣發,來構建更具彈性的安全防禦體係。 《Network Security Bible》這本書,以其係統性的內容、深入的剖析和豐富的實踐指導,為我提供瞭一個寶貴的學習資源。它不僅滿足瞭我對網絡安全知識的渴求,更激發瞭我進一步探索這個領域的興趣。
评分對於一個熱衷於網絡技術,並且對安全攻防兩端都有濃厚興趣的讀者來說,《Network Security Bible》無疑是一本令人振奮的寶藏。 我一直對網絡協議的底層運作機製充滿好奇,而這本書並沒有讓我失望。它深入淺齣地剖析瞭TCP/IP協議棧的每一個層級,並詳細講解瞭在這些層級上可能存在的安全隱患以及相應的防護措施。我尤其喜歡書中關於“防火牆技術”的章節,作者不僅僅是列舉瞭各種防火牆的類型,更重要的是,他講解瞭防火牆是如何工作的,包括包過濾、狀態檢測、代理服務器等技術,以及如何根據實際需求配置和管理防火牆策略,這為我理解和實踐防火牆的部署提供瞭極大的幫助。 書中對“網絡入侵檢測與防禦係統(NIDS/NIPS)”的闡述也讓我受益匪淺。作者詳細介紹瞭NIDS/NIPS的檢測原理,包括簽名檢測、異常檢測和行為分析等,並分享瞭如何根據網絡流量的特點,選擇閤適的檢測引擎和規則集。書中還列舉瞭大量實際的應用案例,幫助我理解如何在復雜的網絡環境中部署和優化NIDS/NIPS,從而更有效地抵禦各種網絡攻擊。 我還在書中找到瞭關於“數據丟失防護(DLP)”的詳細介紹。作者闡述瞭DLP的核心概念,以及如何利用DLP技術來保護敏感數據免受泄露。書中不僅講解瞭DLP的工作原理,還提供瞭關於如何製定DLP策略,以及如何將DLP技術集成到現有的安全體係中,這對於我目前在公司麵臨的數據安全挑戰,提供瞭非常寶貴的解決方案。 這本書的語言風格非常專業且嚴謹,但也足夠清晰易懂,即使是對於一些初學者,也能夠找到適閤自己的閱讀節奏。總而言之,《Network Security Bible》以其深厚的專業知識和豐富的實踐經驗,為我提供瞭一個寶貴的學習平颱,讓我在網絡安全領域不斷進步。
评分 评分 评分 评分 评分相關圖書




本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有