

具体描述
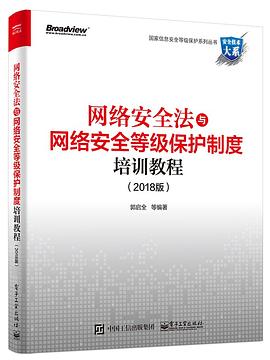
《网络安全法与网络安全等级保护制度培训教程(2018版)》共9 章,包括网络安全概述、《网络安全法》解读、网络安全等级保护制度、网络安全等级保护政策体系和标准体系、网络安全等级保护的定级与备案、网络安全等级保护的建设整改、网络安全等级保护的等级测评、网络安全自查和监督管理、网络安全重点专项活动。
《网络安全法与网络安全等级保护制度培训教程(2018版)》对国家网络安全工作进行了分析,对网络安全相关法律法规进行了解读,对网络安全等级保护工作的有关政策、标准进行了梳理,并对主要工作环节进行了解释说明,供有关部门在部署网络安全工作和网络安全等级保护培训中使用。
作者简介
郭启全,公安部网络安全保卫局总工程师。参加制定《网络安全法》、《治安管理处罚法》、《国家网络安全战略》等国家有关法律政策,主持制定了国家网络安全等级保护和网络安全信息通报等一系列政策文件及国家标准,获得国家科技进步二等奖和多项公安部科技进步奖,出版了30多部计算机和网络安全学术著作及大学教材,发表了40多篇学术论文。
目录信息
1.1 我国网络安全面临的形势 1
1.1.1 我国网络安全发展面临的重大机遇 1
1.1.2 我国网络安全面临的威胁、风险和挑战 3
1.1.3 我国网络安全存在的突出问题 10
1.2 我国网络安全工作的指导思想和主要任务 13
1.2.1 我国网络安全工作的基本遵循 13
1.2.2 网络安全的基本属性 16
1.2.3 我国网络安全工作的确立 17
1.2.4 网络安全工作的主要内容 22
1.2.5 保障网络安全的主要措施 25
1.2.6 全力保卫国家大型活动网络安全 28
1.2.7 重要行业应重点加强的网络安全工作 30
第2章 《网络安全法》解读 32
2.1 国家应承担的网络安全义务和主要任务 33
2.2 职责分工和有关责任义务 40
2.3 国家网络安全等级保护制度 41
2.4 网络运营者的基本责任义务 42
2.5 关键信息基础设施的运行安全 46
2.6 网络数据和信息安全 52
2.7 监测预警与应急处置 57
2.8 禁止行为和法律责任 61
第3章 网络安全等级保护制度 73
3.1 网络安全等级保护的基本含义 73
3.1.1 开展网络安全等级保护工作的法律依据 73
3.1.2 开展网络安全等级保护工作的政策依据 74
3.1.3 什么是网络安全等级保护 76
3.1.4 贯彻落实网络安全等级保护制度的原则 79
3.1.5 安全保护等级的划分与监管 80
3.2 实行网络安全等级保护制度的必要性和紧迫性 81
3.2.1 为什么要强制实行网络安全等级保护制度 81
3.2.2 实施网络安全等级保护制度是落实习近平总书记指示的必然要求 82
3.2.3 实施网络安全等级保护制度能解决什么问题 84
3.3 网络安全等级保护制度与关键信息基础设施保护的关系 84
3.4 网络安全等级保护制度的主要内容 87
3.4.1 网络安全等级保护工作中有关部门的责任和义务 88
3.4.2 等级保护工作的主要环节和基本要求 90
3.4.3 测评活动安全管理 93
3.4.4 网络产品和安全服务要求 94
3.4.5 监测预警和信息通报 95
3.4.6 数据安全保护 96
3.4.7 应急处置要求 96
3.4.8 审计审核要求 97
3.4.9 新技术、新应用的风险管控 97
3.4.10 网络安全等级保护工作的监督管理 97
3.5 健全完善网络安全等级保护制度的工作思路和措施 100
3.5.1 健全完善网络安全等级保护制度的重要性 100
3.5.2 健全完善网络安全等级保护制度的指导思想 100
3.5.3 健全完善网络安全等级保护制度的基本思路 102
3.5.4 国家网络安全等级保护制度的体系架构 103
3.5.5 健全完善网络安全等级保护制度的主要内容和任务 104
3.6 网络安全等级保护工作的开展情况 106
3.6.1 基础调查 106
3.6.2 等级保护试点工作 106
3.6.3 组织开展信息系统定级备案工作 107
3.6.4 组织开展等级测评体系建设和测评工作 107
3.6.5 组织开展等级保护安全建设整改工作 107
3.6.6 组织开展等级保护执法检查工作 108
3.6.7 网络安全等级保护工作协调(领导)机构和专家组建设 108
3.6.8 网络安全等级保护工作取得的主要成效 109
第4章 网络安全等级保护政策体系和标准体系 112
4.1 网络安全等级保护政策体系 112
4.1.1 总体方面的政策文件 112
4.1.2 等级保护具体环节的政策文件 113
4.2 网络安全等级保护标准体系 116
4.2.1 网络安全等级保护相关标准类别 116
4.2.2 相关标准与等级保护各工作环节的关系 117
4.2.3 在应用有关标准中需要注意的几个问题 122
4.2.4 网络安全等级保护主要标准简要说明 123
第5章 网络安全等级保护的定级与备案 135
5.1 安全保护等级的划分与保护 135
5.1.1 定级工作原则 135
5.1.2 网络的安全保护等级 136
5.1.3 网络安全保护等级的定级要素 136
5.1.4 五级保护和监管 137
5.2 定级工作的主要步骤 137
5.2.1 确定定级对象 138
5.2.2 拟定网络的安全保护等级 140
5.2.3 网络安全保护等级的专家评审 141
5.2.4 网络安全保护等级的核准 141
5.2.5 公安机关审核网络的安全保护等级 142
5.3 如何确定网络的安全保护等级 142
5.3.1 如何理解网络的五个安全保护等级 142
5.3.2 网络定级的一般流程 143
5.4 网络备案工作的内容和要求 144
5.4.1 网络备案与受理 144
5.4.2 公安机关受理网络备案要求 146
5.4.3 对网络定级不准及不备案情况的处理 147
5.4.4 公安机关对网络定级备案工作的指导 147
第6章 网络安全等级保护的建设整改 148
6.1 工作目标和工作内容 148
6.1.1 工作目标 148
6.1.2 工作范围和工作特点 149
6.1.3 工作内容 150
6.1.4 网络安全保护能力目标 152
6.1.5 《网络安全等级保护基本要求》的主要内容 154
6.2 工作方法和工作流程 156
6.2.1 工作方法 156
6.2.2 工作流程 156
6.3 安全管理制度建设 157
6.3.1 落实网络安全责任制 157
6.3.2 网络安全管理现状分析 158
6.3.3 制定安全管理策略和制度 158
6.3.4 落实安全管理措施 159
6.3.5 安全自查与调整 161
6.4 安全技术措施建设 162
6.4.1 网络的安全保护技术现状分析 162
6.4.2 网络安全技术建设整改方案设计 163
6.4.3 安全建设整改工程实施和管理 164
6.4.4 网络安全建设整改方案要素 165
6.5 网络安全防范的新策略和新技术 167
6.6 信息安全产品的选择使用 168
6.6.1 选择获得销售许可证的信息安全产品 168
6.6.2 产品分等级检测和使用 168
6.6.3 第三级以上网络使用信息安全产品的相关问题 169
6.7 网络安全等级保护建设服务机构的选择 170
第7章 网络安全等级保护的等级测评 172
7.1 等级测评工作概述 172
7.1.1 等级测评的基本含义 172
7.1.2 等级测评的目的 173
7.1.3 开展等级测评的时机 173
7.1.4 等级测评机构的业务范围 174
7.1.5 等级测评依据的标准 174
7.1.6 等级测评业务的开展 175
7.1.7 应用等级测评标准的注意事项 177
7.2 等级测评机构及测评人员的管理与监督 178
7.2.1 为什么要开展等级测评体系建设 178
7.2.2 对测评机构和测评人员的管理 179
7.2.3 测评机构的业务范围和工作要求 180
7.3 等级测评工作中的风险控制 181
7.3.1 存在的风险 181
7.3.2 风险的规避 181
7.4 等级测评报告的主要内容 183
第8章 网络安全自查和监督管理 184
8.1 定期自查与督导检查 184
8.1.1 备案单位的定期自查 184
8.1.2 行业主管部门的督导检查 184
8.2 公安机关的监督检查 185
8.2.1 检查的原则和方法 185
8.2.2 检查的主要内容 186
8.2.3 检查整改要求 186
8.2.4 检查工作要求 187
8.2.5 事件调查工作 187
8.3 对网络服务机构的监督管理 188
第9章 网络安全重点专项活动 189
9.1 智慧城市网络安全管理 189
9.1.1 加强智慧城市网络安全管理工作的主要依据 189
9.1.2 智慧城市网络安全管理的总体要求 190
9.1.3 智慧城市网络安全管理的重点工作 191
9.1.4 智慧城市网络安全管理的保障措施 194
9.2 重点网站安全专项整治 195
9.2.1 开展网站安全专项整治的目的 195
9.2.2 网站安全专项整治的指导思想和工作目标 196
9.2.3 网站安全专项整治的工作任务和具体措施 196
9.2.4 网站安全专项整治的工作要求 198
9.2.5 公安机关在网站安全专项整治行动中的工作要求 199
9.3 电子邮件系统安全专项整治 202
9.3.1 开展电子邮件系统安全专项整治行动的目的 202
9.3.2 开展电子邮件系统安全保护工作的重要性 202
9.3.3 电子邮件系统在建设、应用和安全保护方面存在的问题和隐患 203
9.3.4 电子邮件系统安全专项整治行动的具体任务 204
附录A 中华人民共和国网络安全法 205
附录B 信息安全等级保护管理办法 220
附录C 关于开展全国重要信息系统安全等级保护定级工作的通知 234
附录D 信息安全等级保护备案实施细则 239
附录E 公安机关信息安全等级保护检查工作规范(试行) 243
附录F 关于加强国家电子政务工程建设项目信息安全风险评估工作的通知 250
附录G 关于开展信息安全等级保护安全建设整改工作的指导意见 253
附录H 关于推动信息安全等级保护测评体系建设和开展等级测评工作的通知 257
附录I 网络安全等级保护测评机构管理办法 260
· · · · · · (收起)
读后感
评分
评分
评分
评分
用户评价
关于网络安全等级保护制度的讲解部分,我认为这本书做得非常出色。它不是简单地陈述制度的内容,而是将其置于一个完整的体系中进行阐述。从第一级的基本保护到第五级的最高级别保护,每个级别的安全要求都被详细地分解,并且清晰地解释了每个要求背后的技术原理和管理意义。让我印象深刻的是,书中为不同级别的安全要求都提供了具体的实现思路和参考方案。比如,在讲解二级、三级等保的边界防护时,它详细列举了防火墙、入侵检测系统、VPN等多种技术的应用场景和配置建议,并且还考虑到了不同规模和业务特点的单位可能采取的不同策略。此外,书中还重点强调了等级保护制度的动态性,以及如何根据业务发展和安全威胁的变化,对安全措施进行持续的改进和优化。对于我们实际工作中,如何落地等级保护制度,如何进行定期的风险评估和安全审计,这本书都给出了非常切实可行的指导,让我觉得这本书不仅仅是一本教材,更像是一本操作手册。
评分这本书的语言风格我个人觉得非常到位。作者在保持学术严谨性的同时,并没有使用过于生僻的专业术语,而是尽量采用简洁、清晰、通俗的语言来阐述复杂的概念。即使是一些晦涩的法律条文,也通过白话解释和案例分析,变得容易理解。这种“接地气”的写作风格,让我在阅读过程中感到轻松愉快,而不是面对一本枯燥的法律字典。我尤其喜欢书中在解释一些法律原则时,会引用一些行业内常见的误区,并进行纠正,这让我避免了很多潜在的认知偏差。此外,书中在引用法律条文时,会注明出处,并且在必要时进行版本说明,这增加了内容的权威性和可追溯性,让我能够对所学内容有更强的信心。总体而言,这本书的语言组织得当,逻辑清晰,过渡自然,整体阅读体验非常顺畅,没有出现晦涩难懂、跳跃性过强的段落。
评分我注意到这本书在讲解一些技术性较强的概念时,会适当地引入一些图表和流程图,这极大地提升了信息的直观性和易读性。例如,在解释网络安全态势感知模型时,书中就配有一幅详细的流程图,清晰地展示了数据采集、分析、预警、响应等各个环节,使得原本抽象的系统模型变得容易理解。又如,在讲解等级保护的测评流程时,书中也用流程图的形式,将定级备案、安全设计、测评实施、监督检查等关键步骤一一呈现,让读者对整个流程有一个宏观的把握。这种图文并茂的讲解方式,对于我这种非技术背景出身,但又需要了解相关知识的读者来说,是非常友好的。它能够帮助我快速抓住核心要点,避免在冗长的文字描述中迷失方向。而且,这些图表的质量也很高,线条清晰,信息量适中,不会过于复杂,也不会过于简单。这让我能够更有效地进行学习和吸收。
评分翻开这本书,我首先被其清晰的目录结构所吸引。每一章的标题都清晰明了,逻辑性很强,从基础的概念引入,到法律条文的详细解读,再到等级保护制度的具体要求和实践操作,层层递进,非常有条理。这种结构设计极大地降低了初学者入门的难度,同时也方便有一定基础的读者快速找到自己需要的信息。我尝试性地翻阅了几个章节,发现它在解释一些复杂的法律条文时,会用通俗易懂的语言进行阐述,并且常常辅以案例分析,这使得抽象的概念变得生动具体,便于理解和记忆。这种“理论与实践相结合”的讲解方式,对于我这样需要将所学知识应用到实际工作中去的人来说,无疑是至关重要的。而且,它在讲解等级保护制度时,不仅列出了各个级别的要求,还详细说明了不同级别下需要满足的技术和管理措施,这对于我们企业进行等级保护测评时,能够提供非常具体的操作指导。我注意到,在某些章节的末尾,还会附带一些思考题或者练习题,这对于巩固学习效果,检验掌握程度非常有帮助,我计划认真完成这些题目。
评分在我看来,一本优秀的培训教程,除了内容本身的价值,其配套的辅助资源也同样重要。虽然这本书本身是纸质印刷品,但我注意到在某些章节的末尾,作者会引导读者去关注相关的官方网站或最新解读,这是一种非常好的学习延伸方式。这意味着作者并非将这本书视为一个封闭的知识体系,而是鼓励读者持续关注行业动态和法律法规的更新。例如,在讲解等级保护制度的测评标准时,作者可能会提示读者去参考公安部等主管部门发布的最新指南,这对于确保我们掌握的是最前沿、最准确的信息至关重要。这种“授人以渔”的教学理念,让我觉得这本书的作者是非常负责任的。我个人也非常倾向于这种开放式的学习方式,能够让我不断地更新自己的知识库,跟上快速发展的网络安全领域。
评分我还会特别留意书中对于2018年版这个时间节点的处理。既然是2018年的版本,那么它所涵盖的内容和引用的法规,就必然是截止到2018年左右的。我很好奇书中是如何处理在这个时间点之后出现的一些新的网络安全法规、技术趋势或者等级保护制度的更新的。虽然它标注了“2018版”,我并不期望它能够涵盖最新的所有内容,但至少它应该对截至2018年的情况有一个全面的总结和解读。如果书中能够提及一些在2018年之后可能出现的趋势或者发展方向,并给出一个初步的展望,那就更好了。这能够帮助我理解,当前的学习内容是如何承接过去,并为未来的发展打下基础。我也会在阅读时,主动去查阅2018年之后的相关信息,将书本内容与最新的发展进行对比,以形成更全面的认知。
评分在阅读过程中,我最欣赏的是这本书在对《网络安全法》进行解读时的严谨性和细致性。它并没有简单地罗列法条,而是深入剖析了每一条法律条款的背景、目的以及在实际应用中的意义。对于一些容易引起误解的概念,作者会通过多角度的解释和对比,帮助读者建立起准确的理解。例如,在讲解“关键信息基础设施”的定义时,书中不仅引用了法律条文,还结合了实际案例,阐述了哪些类型的设施可能被认定为关键信息基础设施,以及其运营者需要承担的特殊义务,这对于我们判断自身业务是否属于关键信息基础设施,以及如何履行相关义务,提供了非常实用的指导。同时,书中对法律条文中涉及的“网络安全事件”、“数据安全”、“个人信息保护”等核心概念都进行了详尽的阐释,并且特别强调了这些概念之间的内在联系,帮助读者构建起一个系统性的知识框架。我尤其关注了其中关于数据跨境传输的章节,书中对相关法律法规以及实践中可能遇到的问题进行了深入的探讨,这对于我们有国际业务的公司来说,具有极高的参考价值。
评分从整体的设计理念来看,这本书非常注重学习者的实践能力培养。它不仅仅是传递理论知识,更着力于教会读者如何将这些知识应用到实际工作中。从法律条文的解读到等级保护制度的落地,每一个环节都尽可能地考虑到了实际操作的可行性。我个人非常看重这一点,因为在网络安全领域,空有理论是远远不够的,必须能够将其转化为有效的安全措施。书中对一些常见问题的解答,对不同场景下的应对策略,都提供了非常具体的参考。例如,在讲解企业如何进行等级保护定级时,书中会详细说明需要考虑的因素,并给出一些示例性的分析方法,这对于我们这些初次接触等级保护工作的相关人员来说,是极其宝贵的指导。我计划将这本书作为我工作中重要的参考资料,并且会时不时地翻阅,从中汲取解决问题的灵感和方法。
评分我尝试在学习过程中,将书中讲解的理论知识与我日常工作中的实际场景进行对比和思考。例如,书中在讲解网络安全事件的报告流程时,我immediately联想到了我们公司在过去处理的一些安全事件,并对照书中的流程,反思了我们在事件报告的及时性、准确性以及后续处理的规范性方面可能存在的不足。这种将书本知识与实际工作经验相结合的学习方式,不仅加深了我对书本内容的理解,也促使我对自身工作进行了反思和改进。书中还提到了一些关于企业内部安全管理的建议,比如定期进行安全培训、建立应急响应机制等,这些都给了我非常具体的启发,我正计划在接下来的工作中,将这些建议逐步落地。这本书的价值在于,它能够真正地帮助我解决实际问题,而不是仅仅停留在理论层面。
评分这本书的包装看起来相当专业,封面设计简洁大气,虽然书名直接点明了主题,但印刷质量和纸张的质感都给我留下了不错的初印象,迫不及待地想翻开它了解内容。拿到手时,分量就显得很实在,厚度适中,既不会让人觉得过于晦涩难懂,又能承载足够的知识信息。封面的设计风格,我个人觉得是偏向实用主义的,没有过多的花哨元素,而是直接将核心内容——“网络安全法”和“网络安全等级保护制度”——清晰地呈现在读者面前,并辅以“培训教程”和“2018版”的字样,这让我能迅速确定这本书是否符合我当前的学习需求。我特别留意了印刷的清晰度,字迹工整,排版合理,长时间阅读也不会觉得眼睛疲劳。而且,它采用的纸张,触感细腻,虽然是培训教程,但整体的装帧质量并没有打折扣,这对于需要反复翻阅和做笔记的读者来说,是一个非常重要的细节。总而言之,在阅读内容之前,这本书的外在呈现就已经给我留下了一个良好且专业的第一印象,让我对接下来的学习充满了期待。我之前也看过一些相关的法律书籍,有些过于理论化,阅读起来很吃力,而这本书的定价和厚度,以及“培训教程”的定位,让我觉得它更侧重于实践和应用,这正是我所需要的。
评分????罚罚罚…、、
评分????罚罚罚…、、
评分????罚罚罚…、、
评分????罚罚罚…、、
评分????罚罚罚…、、
相关图书



本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有