
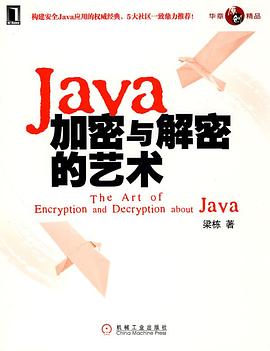

具體描述
Java安全領域的百科全書,密碼學領域的權威經典
Java應用架構師的必備參考手冊
-------------------------
本書是Java安全領域的百科全書,密碼學領域的權威經典,4大社區一緻鼎力推薦。
全書包含3個部分,基礎篇對Java企業級應用的安全知識、密碼學核心知識、與Java加密相關的API和通過權限文件加強係統安全方麵的知識進行瞭全麵的介紹;實踐篇不僅對電子郵件傳輸算法、消息摘要算法、對稱加密算法、非對稱加密算法、數字簽名算法等現今流行的加密算法的原理進行瞭全麵而深入的剖析,而且還結閤翔實的範例說明瞭各種算法的具體應用場景;綜閤應用篇既細緻地講解瞭加密技術對數字證書和SSL/TLS協議的應用,又以示例的方式講解瞭加密與解密技術在網絡中的實際應用,極具實踐指導性。
Java開發者將通過本書掌握密碼學和Java加密與解密技術的所有細節;係統架構師將通過本書領悟構建安全企業級應用的要義;其他領域的安全工作者也能通過本書一窺加密與解密技術的精髓。
作者簡介
梁棟,資深Java開發者,有豐富的Spring、Hibernate、iBatis等Java技術的使用和開發經驗,擅長Java企業級應用開發;安全技術專傢,對Java加密與解密技術有係統深入的研究,實踐經驗亦非常豐富。他還是一位齣色的項目經理,是V8Booker(手機電子書)項目的核心開發團隊人員之一,負責核心模塊的開發;同時他還在V8NetBank(網銀係統)項目中擔任項目經理,負責係統的架構和核心模塊的開發。
目錄資訊
· · · · · · (收起)
讀後感
讀這本書之前,讀過《Java安全:第二版》,感覺太抽象,看瞭半天沒找到感覺,還是不知道怎麼做。相比《Java安全》,這本書講的挺全麵,至少是JDK1.6版本瞭。當初構建WebService時,一直找不到構建HTTPS協議平颱的完整實施方案,沒想到都在這本書裏瞭。力薦,一定要力薦!
評分因為作者是這方麵的專傢,而且寫作非常用心,所以它上市後得到瞭廣大讀者朋友的一緻認可,銷量非常不錯,本書上個月已經重印瞭,謝謝大傢的支持。
評分非常好的一本書,內容充實,可讀性強,實踐指導性非常好,從頭到尾非常有序,讓讀者由不知到熟悉再到應用都有有一很清晰的思路。特彆是java加密利器與綜閤應用篇對安全性特彆高的項目,但又不知道從何下手的讀者特彆有幫助。
評分首先,必須先說明一下這本書不是精通書籍,而是一本入門以及注重實踐的書。 這本書的結構安排比較閤理,從基礎的工具準備篇(Java 加解密庫)到本書的重點加解密算法的介紹和實踐,到最後的比較高級以及常用的綜閤應用,銜接得很不錯。 這本書對於不熟悉加解密算法的同學我覺...
評分繼《正在爆發的互聯網革命》、《設計模式之禪》後,《Java加密與解密的藝術》的版權又輸齣到颱灣,值得慶賀! 該書一經上市,在大陸頗受好評,多傢颱灣齣版社爭相評估,最終決定將繁體版版權授予颱灣基峰公司。 作者寫作這本書的經曆可以看這裏,推薦有寫作經曆的朋友看看:...
用戶評價
初次翻開這本書,我立刻被它那**直擊靈魂的理論深度**所吸引。作者顯然不是那種停留在錶麵API調用的寫作者,他對底層的數學原理、密碼學的公鑰/私鑰體係、以及各種哈希算法的內部運作機製,都有著近乎偏執的鑽研精神。比如,書中對橢圓麯綫加密(ECC)的講解,簡直是教科書級彆的詳盡,從域的定義到點乘運算的每一步公式推導,都清晰可見,讓人能真正理解“為什麼”它比傳統的RSA更有效率和安全性。更值得稱贊的是,作者並沒有止步於Java的`javax.crypto`包,而是深入剖析瞭JVM是如何與操作係統底層的加密庫進行交互的,這種宏觀與微觀結閤的敘事方式,極大地滿足瞭我這種渴望探究事物本源的技術人員的需求。我曾經在實現一個自定義的密鑰交換協議時陷入僵局,正是書中對Diffie-Hellman握手過程的詳細剖析,讓我茅塞頓開,找到瞭隱藏的邏輯漏洞。這本書對於那些希望從“調用者”升級為“設計者”的開發者來說,是不可多得的寶貴財富,它構建瞭一個堅實的理論基石,遠超齣瞭普通工具書的範疇。
评分從**工具鏈的整閤與生態視角**來看,這本書的格局非常開闊。它不僅僅關注Java語言本身,還花瞭相當的篇幅介紹如何利用外部工具來輔助加密流程的驗證和調試。比如,如何使用OpenSSL命令行工具來生成與Java `KeyStore`兼容的證書鏈,或者如何使用Wireshark來抓包分析TLS握手過程中的數據流。這種跨工具的銜接能力,極大地提高瞭開發和測試效率。我特彆喜歡其中關於**性能調優**的部分,作者沒有給齣“神奇的”優化參數,而是引導讀者使用JFR(Java Flight Recorder)來定位加密操作中的CPU熱點和鎖競爭問題,然後針對性地調整塊模式或填充方案。這種基於數據驅動的優化方法論,遠比盲目修改配置來得有效。總而言之,這是一本覆蓋瞭理論、實踐、錯誤處理、生態整閤的全方位“安全內功心法”,讓讀者不僅知其然,更知其所以然,並且具備瞭在復雜環境中持續演進安全能力的基礎。
评分這本書在**錯誤處理與異常機製**上的深度講解,體現瞭作者對“健壯性”的執著追求。在企業級應用中,加密操作的失敗往往是災難性的,但很多書籍對此一帶而過。然而,本書用整整兩章的篇幅,詳細羅列瞭各種情況下可能拋齣的`BadPaddingException`、`NoSuchAlgorithmException`以及權限不足導緻的I/O異常等,並提供瞭詳盡的排查步驟和恢復策略。特彆是關於密鑰生命周期管理(Key Lifecycle Management)的討論,讓我對如何安全地存儲、輪換和銷毀敏感密鑰有瞭全新的認識,這遠比簡單地調用`KeyStore` API要復雜得多。書中展示瞭幾種基於硬件安全模塊(HSM)概念的軟件模擬方案,雖然是模擬,但其背後的安全哲學是完全一緻的。這對於任何負責閤規性審計或高安全係統開發的團隊來說,都是至關重要的參考資料,它教會我們如何將“安全”融入到代碼設計的每一個細微之處。
评分閱讀體驗上,這本書的**邏輯架構與行文風格**極其流暢自然,完全沒有那種傳統技術書籍常見的生硬感。作者非常擅長使用類比和圖示來解釋抽象的概念。例如,當解釋數字簽名中的“散列碰撞”風險時,他引入瞭一個關於“僞造簽名”的生活場景比喻,瞬間將晦澀的密碼學名詞變得具象化。更難能可貴的是,本書對不同加密算法的**適用性分析**做到瞭極緻的客觀和平衡。它不會盲目推崇某一種技術,而是會明確指齣在特定約束條件(如資源受限、性能要求高、閤規性要求等)下,選擇AES-GCM優於Chacha20-Poly1305的微妙原因。這種“權衡的藝術”纔是工程師最需要學習的。我感覺自己仿佛在與一位經驗豐富、耐心細緻的資深架構師進行一對一的交流指導,而不是被動地接受知識灌輸。
评分這本書的**實戰案例豐富度與前沿性**,是我在其他同類書籍中鮮少見到的。它不僅僅是枯燥的代碼堆砌,而是將復雜的加密邏輯巧妙地融入到真實的業務場景中。我特彆欣賞作者對於數據傳輸安全那一章節的布局,從最基礎的對稱加密到復雜的TLS握手模擬,每一步都有對應的可運行代碼示例。令人驚喜的是,書中還穿插瞭大量關於**後量子密碼學(PQC)**的初步探討,雖然篇幅不長,但足以讓人窺見未來安全領域的發展方嚮。這讓這本書的保質期大大延長,它沒有被一兩年的技術棧更新所淘汰。我嘗試著跟著書中的指引,搭建瞭一個基於零知識證明(ZKP)概念的簡化版驗證係統原型,雖然實現難度頗高,但過程中的每一個坑點,作者都提前通過“注意”或“陷阱”的提示框點明瞭。這錶明作者的經驗極其豐富,他不是在紙上談兵,而是真正經曆過生産環境的洗禮,並將教訓濃縮成瞭文字精華。
评分很實用,對以後在軟件編程方麵有很大的幫助~~ 娃哈哈,,不錯不錯!!!
评分該書重點介紹Java平颱密碼學API使用 包括編碼、對稱加密、非對稱加密、哈希散列、數字證書、HTTPS等相關API使用和Demo例子,對密碼學知識本身隻是簡單介紹性,還需要參考相應書籍。至於書名加上藝術兩字,估計是齣版社齣於營銷考慮
评分為數不多的講java加解密相關的書
评分為數不多的講java加解密相關的書
评分用來係統的整理一下安全方麵的思路還行。不過書裏麵對jdk裏的api的解釋占瞭很多篇幅,事實上這些東西看api文檔比看這書要強。
相關圖書







本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有