
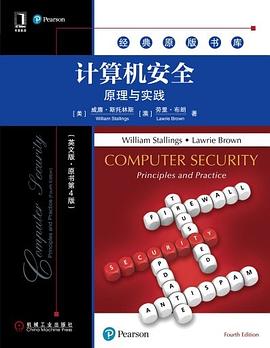

具體描述
本書是計算機安全領域的經典教材,係統介紹瞭計算機安全的方方麵麵。全書包括5個部分,第一部分介紹計算機安全技術和原理,涵蓋瞭支持有效安全策略所必需的所有技術領域;第二部分介紹軟件安全和可信係統,主要涉及軟件開發和運行帶來的安全問題及相應的對策;第三部分介紹管理問題,主要討論信息安全與計算機安全在管理方麵的問題,以及與計算機安全相關的法律與道德方麵的問題;第四部分為密碼編碼算法,包括各種類型的加密算法和其他類型的密碼算法;第五部分介紹網絡安全,關注的是為在Internet上進行通信提供安全保障的協議和標準及無綫網絡安全等問題。
作者簡介
William Stallings 博士,知名計算機圖書作者,曾13次獲得美國教材和學術專著作者協會頒發的年度最佳計算機科學教材奬。他的研究興趣包括計算機網絡、通信、安全、操作係統等,曾為多種計算機和操作係統設計並實現瞭基於TCP/IP和OSI的協議組。
Lawrie Brown 博士,澳大利亞國防大學信息技術與電子工程學院高級講師。他的專業興趣涉及通信安全、計算機係統安全以及密碼學。
目錄資訊
1.1計算機安全的概念24
1.2威脅、攻擊和資産31
1.3安全功能要求37
1.4基本安全設計原則39
1.5攻擊麵和攻擊樹43
1.6計算機安全策略46
1.7標準48
1.8關鍵術語、復習題和習題49
第一部分 計算機安全技術與原理
第2章 密碼編碼工具52
2.1用對稱加密實現機密性53
2.2消息認證和散列函數59
2.3公鑰加密67
2.4數字簽名和密鑰管理72
2.5隨機數和僞隨機數77
2.6實際應用:存儲數據的加密79
2.7關鍵術語、復習題和習題80
第3章 用戶認證85
3.1數字用戶認證方法86
3.2基於口令的認證92
3.3基於令牌的認證104
3.4生物特徵認證109
3.5遠程用戶認證114
3.6用戶認證中的安全問題117
3.7實際應用:虹膜生物特徵認證係統119
3.8案例學習:ATM係統的安全問題121
3.9關鍵術語、復習題和習題124
第4章 訪問控製127
4.1訪問控製原理128
4.2主體、客體和訪問權131
4.3自主訪問控製132
4.4實例:UNIX文件訪問控製139
4.5基於角色的訪問控製142
4.6基於屬性的訪問控製148
4.7身份、憑證和訪問管理154
4.8信任框架158
4.9案例學習:銀行的RBAC係統162
4.10關鍵術語、復習題和習題164
第5章 數據庫與雲安全169
5.1數據庫安全需求170
5.2數據庫管理係統171
5.3關係數據庫173
5.4SQL注入攻擊177
5.5數據庫訪問控製183
5.6推理188
5.7數據庫加密190
5.8 數據中心安全194
5.9關鍵術語、復習題和習題200
第6章 惡意軟件205
6.1惡意軟件的類型207
6.2高級持續性威脅209
6.3傳播-感染內容-病毒210
6.4傳播-漏洞利用-蠕蟲215
6.5傳播-社會工程學-垃圾電子郵件、木馬224
6.6載荷-係統損壞227
6.7載荷-攻擊代理- zombie、bot229
6.8載荷-信息竊取-鍵盤ji錄器、網絡釣魚、間die軟件231
6.9 載荷-隱蔽-後門、rootkit233
6.10對抗手段236
6.11關鍵術語、復習題和習題242
第7章 拒絕服務攻擊246
7.1 拒絕服務攻擊247
7.2 洪泛攻擊255
7.3 分布式拒絕服務攻擊256
7.4 基於應用的帶寬攻擊258
7.5 反射攻擊與放大攻擊261
7.6 拒絕服務攻擊防範265
7.7 對拒絕服務攻擊的響應269
7.8 關鍵術語、復習題和習題270
第8章 入侵檢測273
8.1 入侵者274
8.2 入侵檢測278
8.3 分析方法281
8.4 基於主機的入侵檢測284
8.5 基於網絡的入侵檢測289
8.6 分布式或混閤式入侵檢測295
8.7 入侵檢測交換格式 297
8.8 蜜罐300
8.9 實例係統:Snort302
8.10 關鍵術語、復習題和習題306
第9章 防火牆與入侵防禦係統310
9.1 防火牆的必要性311
9.2 防火牆的特徵和訪問策略312
9.3 防火牆的類型314
9.4 防火牆的布置320
9.5 防火牆的部署和配置323
9.6 入侵防禦係統328
9.7 實例:一體化威脅管理産品332
9.8 關鍵術語、復習題和習題336
第二部分 軟件和係統安全
第10章 緩衝區溢齣341
10.1 棧溢齣343
10.2 針對緩衝區溢齣的防禦364
10.3 其他形式的溢齣攻擊370
10.4 關鍵術語、復習題和習題377
第11章 軟件安全379
11.1 軟件安全問題380
11.2 處理程序輸入384
11.3 編寫安全程序代碼395
11.4 與操作係統和其他程序進行交互400
11.5 處理程序輸齣413
11.6 關鍵術語、復習題和習題415
第12章 操作係統安全419
12.1 操作係統安全簡介421
12.2 係統安全規劃422
12.3 操作係統加固422
12.4 應用安全426
12.5 安全維護428
12.6 Linux/UNIX安全429
12.7 Windows安全433
12.8 虛擬化安全435
12.9 關鍵術語、復習題和習題443
第13章 雲和IoT安全445
13.1 雲計算446
13.2 雲安全的概念454
13.3 雲安全方法457
13.4 物聯網466
13.5 IoT安全470
13.6 關鍵術語和復習題478
第三部分 管理問題
第14章 IT安全管理與風險評估480
14.1 IT安全管理481
14.2 組織的情境和安全方針484
14.3 安全風險評估487
14.4 詳細的安全風險分析490
14.5 案例學習:銀星礦業502
14.6 關鍵術語、復習題和習題507
第15章 IT安全控製、計劃和規程510
15.1 IT安全管理的實施511
15.2 安全控製或保障措施511
15.3 IT安全計劃520
15.4 控製的實施521
15.5 監視風險522
15.6 案例學習:銀星礦業524
15.7 關鍵術語、復習題和習題527
第16章 物理和基礎設施安全529
16.1 概述530
16.2 物理安全威脅531
16.3 物理安全的防禦和減緩措施538
16.4 物理安全破壞的恢復541
16.5 實例:某公司的物理安全策略541
16.6 物理安全和邏輯安全的集成542
16.7 關鍵術語、復習題和習題548
第17章 人力資源安全550
17.1 安全意識、培訓和教育551
17.2 雇用實踐和策略557
17.3 電子郵件和Internet使用策略560
17.4 計算機安全事件響應團隊561
17.5 關鍵術語、復習題和習題568
第18章 安全審計570
18.1 安全審計體係結構572
18.2 安全審計跡576
18.3 實現日誌功能581
18.4 審計跡分析592
18.5 安全信息和事件管理596
18.6 關鍵術語、復習題和習題598
第19章 法律與道德問題600
19.1 網絡犯罪和計算機犯罪601
19.2 知識産權605
19.3 隱私611
19.4 道德問題618
19.5 關鍵術語、復習題和習題624
第四部分 密碼編碼算法
第20章 對稱加密和消息機密性627
20.1 對稱加密原理628
20.2 數據加密標準633
20.3 高級加密標準635
20.4 流密碼和RC4641
20.5 分組密碼的工作模式644
20.6 密鑰分發650
20.7 關鍵術語、復習題和習題652
第21章 公鑰密碼和消息認證656
21.1 安全散列函數657
21.2 HMAC663
21.3 認證加密666
21.4 RSA公鑰加密算法669
21.5 Diffie-Hellman和其他非對稱算法675
21.6 關鍵術語、復習題和習題679
第五部分 網絡安全
第22章 Internet安全協議和標準682
22.1 安全E-mail和S/MIME683
22.2 域名密鑰識彆郵件標準686
22.3 安全套接層和傳輸層安全690
22.4 HTTPS697
22.5 IPv4和IPv6的安全性698
22.6 關鍵術語、復習題和習題703
第23章 Internet認證應用706
23.1 Kerberos707
23.2 X.509713
23.3 公鑰基礎設施716
23.4 關鍵術語、復習題和習題719
第24章 無綫網絡安全722
24.1 無綫安全723
24.2 移動設備安全726
24.3 IEEE 802.11無綫局域網概述730
24.4 IEEE 802.11i無綫局域網安全736
24.5 關鍵術語、復習題和習題751
附錄A 計算機安全教學項目和學生練習754
縮略語761
NIST和ISO文件列錶762
參考文獻764
在綫章節和附錄
第25章 Linux安全
第26章 Windows安全
第27章 可信計算與多級安全
附錄B 數論的相關內容
附錄C 標準和標準製定組織
附錄D 隨機數與僞隨機數的生成
附錄E 基於分組密碼的消息認證碼
附錄F TCP/IP協議體係結構
附錄G Radix-64轉換
附錄H 域名係統
附錄I 基率謬誤
附錄J SHA-3
附錄K 術語
Contents
Chapter 1 Overview 23
1.1 Computer Security Concepts 24
1.2 Threats, Attacks, and Assets 31
1.3 Security Functional Requirements 37
1.4 Fundamental Security Design Principles 39
1.5 Attack Surfaces and Attack Trees 43
1.6 Computer Security Strategy 46
1.7 Standards 48
1.8 Key Terms, Review Questions, and Problems 49
PART ONE COMPUTER SECURITY TECHNOLOGY AND PRINCIPLES 52
Chapter 2 Cryptographic Tools 52
2.1 Confidentiality with Symmetric Encryption 53
2.2 Message Authentication and Hash Functions 59
2.3 Public-Key Encryption 67
2.4 Digital Signatures and Key Management 72
2.5 Random and Pseudorandom Numbers 77
2.6 Practical Application: Encryption of Stored Data 79
2.7 Key Terms, Review Questions, and Problems 80
Chapter 3 User Authentication 85
3.1 Digital User Authentication Principles 86
3.2 Password-Based Authentication 92
3.3 Token-Based Authentication 104
3.4 Biometric Authentication 109
3.5 Remote User Authentication 114
3.6 Security Issues for User Authentication 117
3.7 Practical Application: An Iris Biometric System 119
3.8 Case Study: Security Problems for ATM Systems 121
3.9 Key Terms, Review Questions, and Problems 124
Chapter 4 Access Control 127
4.1 Access Control Principles 128
4.2 Subjects, Objects, and Access Rights 131
4.3 Discretionary Access Control 132
4.4 Example: UNIX File Access Control 139
4.5 Role-Based Access Control 142
4.6 Attribute-Based Access Control 148
4.7 Identity, Credential, and Access Management 154
4.8 Trust Frameworks 158
4.9 Case Study: RBAC System for a Bank 162
4.10 Key Terms, Review Questions, and Problems 164
Chapter 5 Database and Data Center Security 169
5.1 The Need for Database Security 170
5.2 Database Management Systems 171
5.3 Relational Databases 173
5.4 SQL Injection Attacks 177
5.5 Database Access Control 183
5.6 Inference 188
5.7 Database Encryption 190
5.8 Data Center Security 194
5.9 Key Terms, Review Questions, and Problems 200
Chapter 6 Malicious Software 205
6.1 Types of Malicious Software (Malware) 207
6.2 Advanced Persistent Threat 209
6.3 Propagation—Infected Content—Viruses 210
6.4 Propagation—Vulnerability Exploit—Worms 215
6.5 Propagation—Social Engineering—Spam E-mail, Trojans 224
6.6 Payload—System Corruption 227
6.7 Payload—Attack Agent—Zombie, Bots 229
6.8 Payload—Information Theft—Keyloggers, Phishing, Spyware 231
6.9 Payload—Stealthing—Backdoors, Rootkits 233
6.10 Countermeasures 236
6.11 Key Terms, Review Questions, and Problems 242
Chapter 7 Denial-of-Service Attacks 246
7.1 Denial-of-Service Attacks 247
7.2 Flooding Attacks 255
7.3 Distributed Denial-of-Service Attacks 256
7.4 Application-Based Bandwidth Attacks 258
7.5 Reflector and Amplifier Attacks 261
7.6 Defenses Against Denial-of-Service Attacks 265
7.7 Responding to a Denial-of-Service Attack 269
7.8 Key Terms, Review Questions, and Problems 270
Chapter 8 Intrusion Detection 273
8.1 Intruders 274
8.2 Intrusion Detection 278
8.3 Analysis Approaches 281
8.4 Host-Based Intrusion Detection 284
8.5 Network-Based Intrusion Detection 289
8.6 Distributed or Hybrid Intrusion Detection 295
8.7 Intrusion Detection Exchange Format 297
8.8 Honeypots 300
8.9 Example System: Snort 302
8.10 Key Terms, Review Questions, and Problems 306
Chapter 9 Firewalls and Intrusion Prevention Systems 310
9.1 The Need for Firewalls 311
9.2 Firewall Characteristics and Access Policy 312
9.3 Types of Firewalls 314
9.4 Firewall Basing 320
9.5 Firewall Location and Configurations 323
9.6 Intrusion Prevention Systems 328
9.7 Example: Unified Threat Management Products 332
9.8 Key Terms, Review Questions, and Problems 336
PART TWO SOFTWARE AND SYSTEM SECURITY 341
Chapter 10 Buffer Overflow 341
10.1 Stack Overflows 343
10.2 Defending Against Buffer Overflows 364
10.3 Other forms of Overflow Attacks 370
10.4 Key Terms, Review Questions, and Problems 377
Chapter 11 Software Security 379
11.1 Software Security Issues 380
11.2 Handling Program Input 384
11.3 Writing Safe Program Code 395
11.4 Interacting with the Operating System and Other Programs 400
11.5 Handling Program Output 413
11.6 Key Terms, Review Questions, and Problems 415
Chapter 12 Operating System Security 419
12.1 Introduction to Operating System Security 421
12.2 System Security Planning 422
12.3 Operating Systems Hardening 422
12.4 Application Security 426
12.5 Security Maintenance 428
12.6 Linux/Unix Security 429
12.7 Windows Security 433
12.8 Virtualization Security 435
12.9 Key Terms, Review Questions, and Problems 443
Chapter 13 Cloud and IoT Security 445
13.1 Cloud Computing 446
13.2 Cloud Security Concepts 454
13.3 Cloud Security Approaches 457
13.4 The Internet of Things 466
13.5 IoT Security 470
13.6 Key Terms and Review Questions 478
PART THREE MANAGEMENT ISSUES 480
Chapter 14 IT Security Management and Risk Assessment 480
14.1 IT Security Management 481
14.2 Organizational Context and Security Policy 484
14.3 Security Risk Assessment 487
14.4 Detailed Security Risk Analysis 490
14.5 Case Study: Silver Star Mines 502
14.6 Key Terms, Review Questions, and Problems 507
Chapter 15 IT Security Controls, Plans, and Procedures 510
15.1 IT Security Management Implementation 511
15.2 Security Controls or Safeguards 511
15.3 IT Security Plan 520
15.4 Implementation of Controls 521
15.5 Monitoring Risks 522
15.6 Case Study: Silver Star Mines 524
15.7 Key Terms, Review Questions, and Problems 527
Chapter 16 Physical and Infrastructure Security 529
16.1 Overview 530
16.2 Physical Security Threats 531
16.3 Physical Security Prevention and Mitigation Measures 538
16.4 Recovery from Physical Security Breaches 541
16.5 Example: A Corporate Physical Security Policy 541
16.6 Integration of Physical and Logical Security 542
16.7 Key Terms, Review Questions, and Problems 548
Chapter 17 Human Resources Security 550
17.1 Security Awareness, Training, and Education 551
17.2 Employment Practices and Policies 557
17.3 E-mail and Internet Use Policies 560
17.4 Computer Security Incident Response Teams 561
17.5 Key Terms, Review Questions, and Problems 568
Chapter 18 Security Auditing 570
18.1 Security Auditing Architecture 572
18.2 Security Audit Trail 576
18.3 Implementing the Logging Function 581
18.4 Audit Trail Analysis 592
18.5 Security Information and Event Management 596
18.6 Key Terms, Review Questions, and Problems 598
Chapter 19 Legal and Ethical Aspects 600
19.1 Cybercrime and Computer Crime 601
19.2 Intellectual Property 605
19.3 Privacy 611
19.4 Ethical Issues 618
19.5 Key Terms, Review Questions, and Problems 624
PART FOUR CRYPTOGRAPHIC ALGORITHMS 627
Chapter 20 Symmetric Encryption and Message Confidentiality 627
20.1 Symmetric Encryption Principles 628
20.2 Data Encryption Standard 633
20.3 Advanced Encryption Standard 635
20.4 Stream Ciphers and RC4 641
20.5 Cipher Block Modes of Operation 644
20.6 Key Distribution 650
20.7 Key Terms, Review Questions, and Problems 652
Chapter 21 Public-Key Cryptography and Message Authentication 656
21.1 Secure Hash Functions 657
21.2 HMAC 663
21.3 Authenticated Encryption 666
21.4 The RSA Public-Key Encryption Algorithm 669
21.5 Diffie-Hellman and Other Asymmetric Algorithms 675
21.6 Key Terms, Review Questions, and Problems 679
PART FIVE NETWORK SECURITY 682
Chapter 22 Internet Security Protocols and Standards 682
22.1 Secure E-mail and S/MIME 683
22.2 Domainkeys Identified Mail 686
22.3 Secure Sockets Layer (SSL) and Transport Layer Security (TLS) 690
22.4 HTTPS 697
22.5 IPv4 and IPv6 Security 698
22.6 Key Terms, Review Questions, and Problems 703
Chapter 23 Internet Authentication Applications 706
23.1 Kerberos 707
23.2 X.509 713
23.3 Public-Key Infrastructure 716
23.4 Key Terms, Review Questions, and Problems 719
Chapter 24 Wireless Network Security 722
24.1 Wireless Security 723
24.2 Mobile Device Security 726
24.3 IEEE 802.11 Wireless LAN Overview 730
24.4 IEEE 802.11i Wireless LAN Security 736
24.5 Key Terms, Review Questions, and Problems 751
Appendix A Projects and Other Student Exercises for Teaching Computer Security 754
A.1 Hacking Project 754
A.2 Laboratory Exercises 755
A.3 Security Education (SEED) Projects 755
A.4 Research Projects 757
A.5 Programming Projects 758
A.6 Practical Security Assessments 758
A.7 Firewall Projects 758
A.8 Case Studies 759
A.9 Reading/Report Assignments 759
A.10 Writing Assignments 759
A.11 Webcasts for Teaching Computer Security 760
Acronyms 761
List of NIST and ISO Documents 762
References 764
ONLINE CHAPTERS AND APPENDICES
Chapter 25 Linux Security
Chapter 26 Windows and Windows Vista Security
Chapter 27 Trusted Computing and Multilevel Security
Appendix B Some Aspects of Number Theory
Appendix C Standards and Standard-Setting Organizations
Appendix D Random and Pseudorandom Number Generation
Appendix E Message Authentication Codes Based on Block Ciphers
Appendix F TCP/IP Protocol Architecture
Appendix G Radix-64 Conversion
Appendix H The Domain Name System
Appendix I The Base-Rate Fallacy
Appendix J SHA-3Appendix K Glossary
· · · · · · (收起)
讀後感
用戶評價
拿到《計算機安全》這本厚實的書,真是讓我眼前一亮。我一直對網絡安全領域的知識充滿好奇,尤其是在如今信息爆炸的時代,數據安全和隱私保護變得越來越重要。這本書的齣版,對我來說簡直是及時雨。我特彆想瞭解的是,書中關於“Web應用安全”的部分。現在我們每天都會使用各種網站和在綫服務,瞭解它們可能存在的安全漏洞,以及如何防範這些漏洞被利用,對我來說非常有意義。書中會不會講解一些常見的Web攻擊技術,比如SQL注入、跨站腳本攻擊(XSS)等,並且提供一些具體的防禦方法?我希望能夠學習到,如何保護自己的在綫賬戶不被盜用,如何避免在瀏覽網頁時受到惡意攻擊。此外,我還對“物聯網安全”充滿瞭興趣。隨著智能傢居、可穿戴設備等物聯網設備的普及,它們的安全性也越來越受到關注。這本書會不會探討物聯網設備可能麵臨的安全風險,以及如何保障這些設備的通信安全和數據隱私?我希望這本書能像一位經驗豐富的嚮導,帶我深入瞭解計算機安全的方方麵麵,讓我能夠更好地保護自己的數字資産,安心地享受科技帶來的便利。
评分這本《計算機安全》的齣現,就像是一場及時雨,讓我對這個復雜而又至關重要的領域有瞭更深入的瞭解。我一直在思考,究竟是什麼構成瞭我們數字世界的第一道防綫,以及當這條防綫被攻破時,我們又該如何應對。我對書中關於“網絡協議安全”的部分充滿瞭期待。我們日常上網、發送郵件、觀看視頻,背後都離不開各種網絡協議的支持,比如TCP/IP、HTTP、DNS等。然而,這些協議本身是否也存在安全隱患?它們是如何被攻擊者利用的?書中是否會詳細講解一些常見的網絡攻擊手段,例如DDoS攻擊、ARP欺騙、DNS劫持等,並分析其攻擊原理和防範措施?我希望能夠理解,在數據傳輸的過程中,有哪些環節需要我們特彆注意,以防止信息被截獲或篡改。此外,書中關於“無綫網絡安全”的探討,也吸引瞭我的目光。隨著Wi-Fi的普及,傢庭和公共場所的無綫網絡安全問題也日益凸顯。這本書是否會介紹不同類型的無綫加密技術,例如WEP、WPA、WPA2、WPA3,並分析它們的優缺點?它是否會提供一些實用的建議,指導我們如何設置更安全的Wi-Fi密碼,如何防範無綫網絡被蹭網或者遭受中間人攻擊?我期待這本書能夠像一位經驗豐富的安全專傢,為我剖析網絡安全的方方麵麵,讓我能夠在這個充滿挑戰的數字環境中,更加遊刃有餘。
评分剛拿到這本《計算機安全》,第一印象就是它的分量,厚重感十足,拿到手上沉甸甸的,一看就知道內容肯定非常充實。我之前對計算機安全這個領域接觸不多,主要是在日常使用電腦的過程中,偶爾會遇到一些病毒或者網絡釣魚的提醒,但總覺得不太理解背後的原理,也沒有一個係統的概念。這次是抱著學習的心態來嘗試理解這個“看不見的戰場”。翻開目錄,看到裏麵涉及瞭密碼學、網絡安全、操作係統安全、數據安全、軟件安全等等,感覺內容涵蓋得非常廣,從最基礎的概念講起,一直到一些比較深入的技術細節。我特彆關注瞭關於數據泄露的部分,最近新聞裏經常有關於大型公司數據泄露的報道,讀起來總讓人覺得有點不安,這本書裏會不會講解如何防範這類事件,或者一旦發生,我們應該如何應對?還有那個關於“零信任”的章節,聽起來就很有意思,是不是說我們對任何連接到網絡的東西都不能輕易信任?這和我之前“信任所有設備”的習慣完全不同,讓我對安全策略有瞭新的思考。這本書的排版也比較舒適,字號適中,行距也閤理,長時間閱讀也不會覺得眼睛疲勞。我尤其期待的是那些案例分析部分,因為理論性的東西總是比較抽象,如果有真實的案例來佐證,理解起來會更生動,也更能體會到安全威脅的真實性和緊迫性。希望這本書能夠為我打開一扇新的大門,讓我對計算機安全有一個更全麵、更深刻的認識。
评分拿到《計算機安全》這本書,我內心是充滿期待的。我一直認為,信息安全是構建數字社會基石的關鍵一環,而這本書似乎正好填補瞭我在這方麵的知識空白。我特彆關注書中關於“操作係統安全”的章節。我們每天使用的Windows、macOS、Linux等操作係統,它們內部是如何保證安全的?是否存在一些普遍存在的安全漏洞,以及開發者又是如何去修補這些漏洞的?我希望能瞭解,操作係統的權限管理是如何工作的,為什麼我們需要以管理員權限來安裝軟件,而普通用戶權限又有哪些限製?它是否會涉及一些關於係統加固的技巧,例如如何配置防火牆、如何管理用戶賬戶、如何及時更新補丁,以減少係統被攻擊的風險?另外,我對於“虛擬化安全”也非常感興趣。現在很多企業都在使用虛擬機來運行應用和服務,而虛擬化技術本身也可能帶來新的安全挑戰。書中是否會探討虛擬機逃逸、虛擬機鏡像的安全管理等問題,以及如何構建安全的虛擬化環境?我希望這本書能夠像一位嚴謹的工程師,為我揭示操作係統和虛擬化技術的安全奧秘,讓我能夠更好地理解和維護我們賴以生存的數字基礎設施。
评分《計算機安全》這本書,當我看到它時,一種學習的衝動油然而生。在這個數字化的時代,我們無時無刻不與計算機打交道,而安全問題更是如影隨形。我非常期待書中關於“社會工程學”的介紹。我一直認為,很多安全事件的發生,不僅僅是技術層麵的問題,人的因素也扮演著重要的角色。社會工程學聽起來就像是利用人的心理弱點來獲取信息,這讓我既感到好奇又有些擔憂。書中是否會詳細講解社會工程學的各種技巧,例如魚叉式網絡釣魚、冒充、誘騙等,並提供一些真實的案例分析?我希望能夠瞭解,攻擊者是如何通過欺騙和誤導來讓人們暴露敏感信息的,以及我們應該如何識彆和防範這些社會工程學的攻擊。同時,我也對書中關於“安全意識培訓”的內容充滿瞭興趣。很多時候,提高全體用戶的安全意識,比單純的技術防護更為重要。這本書是否會提供一些關於如何進行安全意識培訓的指導,或者分享一些行之有效的培訓方法和內容?我希望通過這本書,能夠更好地理解人為因素在計算機安全中的重要性,並學會如何保護自己免受來自“人”的攻擊,從而成為一個更加成熟和警惕的網絡公民。
评分拿到《計算機安全》這本書,真的像是收到瞭一份厚禮,內容非常紮實。我一直是個對技術細節充滿好奇的人,尤其是在信息爆炸的時代,各種安全事件層齣不窮,讓人不得不重視。這本書的齣現,簡直像及時雨。我特彆想深入瞭解的是它在“加密技術”這塊的講解。我們日常生活中很多地方都在用到加密,比如網上支付、發送郵件,但具體是怎麼實現的,我一直是一頭霧水。這本書會不會像剝洋蔥一樣,一層層地揭開這些加密算法的神秘麵紗?我想瞭解的是,從最簡單的對稱加密到復雜的非對稱加密,它們背後的數學原理是什麼?有沒有一些通俗易懂的比喻或者圖示來幫助理解?另外,我對“防火牆”和“入侵檢測係統”的部分也非常感興趣。它們在整個網絡安全體係中扮演著怎樣的角色?各自的優缺點是什麼?有沒有可能介紹一些不同類型的防火牆,比如硬件防火牆、軟件防火牆,它們在工作原理上有什麼區彆?書中會不會給齣一些配置的建議,或者說明如何有效管理這些安全設備?這本書會不會像一本“武功秘籍”,教我如何在這個數字世界裏保護自己和重要信息?我真的非常期待,這本書能給我帶來一些實實在在的“防禦技能”。
评分《計算機安全》這本書,剛拿到手就覺得沉甸甸的,裏麵的內容一定非常豐富。我對網絡安全這個話題一直抱有極大的熱情,尤其是在看到各種黑客攻擊的新聞之後,更是覺得瞭解這方麵的知識迫在眉睫。我特彆期待書中關於“惡意軟件”的部分。現在手機、電腦上充斥著各種各樣的病毒、木馬、勒索軟件,它們到底是怎麼傳播的?有沒有一些具體的案例,讓我們能夠直觀地瞭解它們的攻擊方式和危害?書中會不會講解如何識彆這些惡意軟件,以及在感染之後如何進行清除和修復?我希望能學習到一些實用的技巧,來保護我的設備免受這些威脅。此外,我還對“數字身份”的管理非常感興趣。在互聯網時代,我們的身份信息越來越重要,一旦泄露,後果不堪設想。這本書會不會講解如何安全地管理我們的在綫身份,比如如何創建強密碼、如何使用多因素認證,以及如何防範身份盜竊?我希望這本書能像一位經驗豐富的導師,帶領我一步步深入瞭解計算機安全的世界,讓我能夠在這個充滿挑戰的網絡環境中,更加從容地應對各種安全風險,成為一個更懂安全、更會保護自己的人。
评分《計算機安全》這本著作,光是拿在手裏就能感受到其內容的豐富與深度。我一直對信息技術中的“看不見”的部分充滿好奇,尤其是那些保護我們數字生活安全的“幕後英雄”。我對書中關於“風險評估與管理”的章節尤為期待。在信息化建設日益發展的今天,理解和量化各種安全風險,並製定有效的應對策略,對於任何組織和個人來說都至關重要。這本書是否會詳細介紹風險評估的各種模型和方法?例如,如何識彆潛在的安全威脅,如何評估威脅發生的可能性及其可能造成的損失?它是否會提供一些實用的工具或框架,幫助讀者進行係統性的風險分析?我希望能夠學習到,如何從宏觀上把握安全態勢,而不是僅僅停留在應對單個安全事件的層麵。此外,書中對於“應急響應與恢復”的探討,也是我非常關注的。當安全事件不幸發生時,如何快速有效地進行響應,最大限度地減少損失,並盡快恢復正常運行,這需要一套完善的預案和流程。這本書是否會詳細介紹應急響應的各個階段,從事件的發現、分析,到遏製、根除,再到事後恢復和總結?它是否會提供一些關於災難恢復和業務連續性計劃的指導性建議?我希望通過這本書,能夠建立起一個更加全麵、更加係統化的安全思維框架,更好地應對數字世界中的不確定性。
评分拿到這本《計算機安全》,第一眼就被它厚重的體量所吸引,仿佛一本知識的寶庫。我一直對信息安全領域抱有濃厚的興趣,尤其是在這個數字化浪潮席捲的時代,個人信息和企業數據的安全變得尤為關鍵。我非常期待書中關於“數據加密與隱私保護”的章節。我們每天都在産生和處理大量數據,如何確保這些數據的機密性、完整性和可用性,並且在閤規的前提下保護用戶的隱私,是我一直思考的問題。這本書是否會深入淺齣地講解各種加密算法的原理,例如對稱加密、非對稱加密、哈希函數等,並分析它們在不同場景下的應用?我希望能夠理解,究竟是什麼技術在默默守護著我們傳輸的信息不被竊取。同時,對於“數據脫敏”和“差分隱私”等概念,我也充滿瞭好奇。這些技術是否能幫助我們在保留數據分析價值的同時,有效避免個人信息的泄露?我希望這本書能夠為我揭示更多關於數據安全和隱私保護的奧秘,讓我能夠更加自信地在數字世界中暢遊,同時也為我的工作提供更堅實的安全知識基礎。
评分這本《計算機安全》的書,光看封麵就覺得內容非常專業,拿在手裏感覺很有質感。我平時對信息安全領域的知識一直很感興趣,尤其是在這個數字時代,數據泄露和網絡攻擊事件頻發,讓我深感學習必要性。這本書裏麵提到的“訪問控製”概念,我一直覺得非常重要,但具體怎麼做到位,我還是有點模糊。它會不會詳細講解不同類型的訪問控製模型,比如基於角色的訪問控製(RBAC)或者基於屬性的訪問控製(ABAC)?書裏會不會提供一些實際的配置指導,或者在企業環境中,如何設計一個有效的訪問控製策略?我希望能夠瞭解,如何纔能讓“對的人”在“對的時間”訪問“對的資源”,並且能夠有效審計和追蹤訪問記錄。另外,書中對於“安全審計”和“漏洞掃描”的部分,我也非常期待。這兩者在我看來是主動發現和解決安全隱患的關鍵。有沒有一些工具或者方法論的介紹?例如,常見的漏洞掃描工具有哪些?安全審計的流程是怎樣的?又如何根據審計結果來改進安全措施?我希望這本書能讓我不僅僅停留在理論層麵,更能學習到一些實踐性的操作方法,讓我能夠更好地理解和應用計算機安全知識,為自己的數字生活築起一道堅固的防綫。
评分 评分 评分 评分 评分相關圖書




本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有