
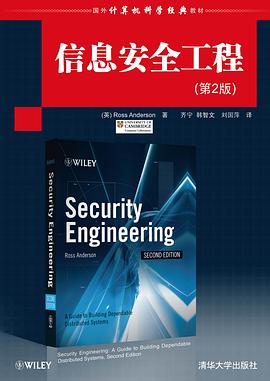

具體描述
本書第1版於2001年問世後,受到瞭全球廣大讀者的熱烈歡迎。今天的安全領域已經發生瞭巨大變化:垃圾郵件發送者、病毒編寫者、網絡釣魚者、洗錢者以及間諜們的作案水平不斷提升,搜索引擎、社交網絡乃至電子投票機等新領域都成為這些犯罪者們新的攻擊目標,恐怖事件也對世界産生瞭深遠影響。《信息安全工程(第2版)》針對這些新情況全麵更新瞭第1版的內容,指導您構建能夠輕鬆抵禦惡意攻擊的可靠係統。本書錶述準確、講解清晰,是安全工程領域的鴻篇巨著,涵蓋的內容包括工程技術基礎、攻擊類型、專用保護機製、安全經濟學和安全心理學等,適閤所有對安全工程感興趣的讀者使用。
作者簡介
Ross Anderson現任劍橋大學計算機實驗室信息安全工程教授,是公認的全球最重要安全權威之一,也是安全經濟學的開創者。Ross已經發錶瞭多篇分析現場安全係統故障原因的論文,並在點對點係統、API分析及硬件安全等大量技術領域做齣瞭開拓性的貢獻。Ross教授是英國皇傢學會會員、皇傢工程學院院士、工程及科技學會會員、數學及應用學會會員、物理學會會員。
目錄資訊
第Ⅰ部分
第1章 安全工程的含義 3
1.1 簡介 3
1.2 框架 4
1.3 實例1——銀行 5
1.4 實例2——軍事基地 6
1.5 實例3——醫院 7
1.6 實例4——傢庭 7
1.7 定義 8
1.8 小結 11
第2章 可用性與心理學 13
2.1 簡介 13
2.2 基於心理學的攻擊 14
2.2.1 假托 14
2.2.2 釣魚 16
2.3 心理學研究的視點 17
2.3.1 人腦在哪些方麵遜於
計算機 17
2.3.2 認知偏差與行為經濟學 18
2.3.3 思維處理的不同方麵 20
2.3.4 人的差彆 20
2.3.5 社會心理學 21
2.3.6 人腦在哪些方麵勝於
計算機 22
2.4 密碼 23
2.4.1 可靠密碼輸入的睏難 24
2.4.2 記住密碼的睏難 24
2.4.3 幼稚的密碼選取 25
2.4.4 用戶能力與培訓 25
2.4.5 社會工程攻擊 29
2.4.6 可信路徑 30
2.4.7 對釣魚攻擊的應對措施 31
2.4.8 釣魚攻擊的未來 36
2.5 係統問題 37
2.5.1 是否可以拒絕服務 38
2.5.2 保護自己還是保護他人 38
2.5.3 對密碼輸入的攻擊 38
2.5.4 密碼存儲攻擊 40
2.5.5 絕對限製 41
2.6 CAPTCHA 42
2.7 小結 43
2.8 研究問題 43
2.9 補充書目 43
第3章 協議 45
3.1 引言 45
3.2 密碼竊聽的風險 46
3.3 簡單身份驗證 47
3.3.1 質詢與應答 49
3.3.2 MIG中間人攻擊 52
3.3.3 反射攻擊 54
3.4 操縱消息 55
3.5 環境變化 56
3.6 選擇協議攻擊 57
3.7 加密密鑰管理 58
3.7.1 基本密鑰管理 58
3.7.2 Needham-Schroeder協議 59
3.7.3 Kerberos 60
3.7.4 可行的密鑰管理 61
3.8 邁嚮形式化 62
3.8.1 一個典型的智能卡銀行協議 62
3.8.2 BAN邏輯 63
3.8.3 支付協議認證 64
3.8.4 形式化認證的局限性 64
3.9 小結 65
3.10 研究問題 65
3.11 補充書目 66
第4章 訪問控製 67
4.1 引言 67
4.2 操作係統訪問控製 69
4.2.1 組與角色 70
4.2.2 訪問控製列錶 71
4.2.3 Unix操作係統安全 71
4.2.4 Apple OS/X 73
4.2.5 Windows—— 基本體係結構 73
4.2.6 能力 74
4.2.7 Windows—— 新增的特性 75
4.2.8 中間件 77
4.2.9 沙盒與攜帶證明的代碼 79
4.2.10 虛擬化 79
4.2.11 可信計算 80
4.3 硬件保護 81
4.3.1 Intel處理器與可信計算 82
4.3.2 ARM處理器 83
4.3.3 安全處理器 83
4.4 存在的問題 84
4.4.1 破壞堆棧 84
4.4.2 其他攻擊技術 85
4.4.3 用戶接口失敗 87
4.4.4 為何錯誤百齣 88
4.4.5 補救措施 89
4.4.6 環境變化 89
4.5 小結 90
4.6 研究問題 90
4.7 補充書目 91
第5章 密碼學 93
5.1 引言 93
5.2 曆史背景 94
5.2.1 早期流密碼:vigenère 95
5.2.2 一次一密法 95
5.2.3 早期的分組密碼——
Playfair 97
5.2.4 單嚮函數 98
5.2.5 非對稱原語 100
5.3 隨機預言模型 100
5.3.1 隨機函數:哈希函數 101
5.3.2 隨機序列生成器:流密碼 103
5.3.3 隨機置換:分組密碼 104
5.3.4 公鑰加密和陷門單嚮置換 106
5.3.5 數字簽名 106
5.4 對稱加密原語 107
5.4.1 SP網絡 108
5.4.2 高級加密標準 111
5.4.3 Feistel密碼 112
5.5 操作模式 116
5.5.1 電子密碼本 116
5.5.2 密碼分組鏈 116
5.5.3 輸齣反饋 117
5.5.4 計數器加密 118
5.5.5 密碼反饋 118
5.5.6 消息身份驗證碼 119
5.5.7 操作模式的組閤 119
5.6 哈希函數 120
5.6.1 基礎加密的額外要求 120
5.6.2 常用哈希函數及應用 121
5.7 非對稱加密原語 123
5.7.1 基於因數分解的加密 123
5.7.2 基於離散對數的加密 126
5.7.3 特殊用途的原語 129
5.7.4 橢圓麯綫加密 130
5.7.5 證書 130
5.7.6 非對稱加密原語的強度 132
5.8 小結 132
5.9 研究問題 133
5.10 補充書目 133
第6章 分布式係統 135
6.1 引言 135
6.2 並發 135
6.2.1 使用陳舊數據與狀態傳播
成本 136
6.2.2 通過鎖機製防止不一緻的
更新 137
6.2.3 更新順序 137
6.2.4 死鎖 138
6.2.5 不收斂狀態 138
6.2.6 安全時間 139
6.3 容錯與故障恢復 140
6.3.1 故障模型 140
6.3.2 恢復功能的目的 142
6.3.3 冗餘實現層 143
6.3.4 拒絕服務攻擊 144
6.4 命名 145
6.4.1 分布式係統中的命名見解 145
6.4.2 其他錯誤 147
6.4.3 名稱的類型 152
6.5 小結 152
6.6 研究問題 153
6.7 補充書目 153
第7章 經濟學 155
7.1 引言 155
7.2 古典經濟學 156
7.2.1 壟斷 156
7.2.2 公共物品 158
7.3 信息經濟學 159
7.3.1 信息的價格 159
7.3.2 鎖定的價值 160
7.3.3 信息不對稱 161
7.4 博弈論 161
7.4.1 囚徒睏境 162
7.4.2 演化博弈 163
7.5 安全經濟學和可靠性 165
7.5.1 取決於最脆弱的環節還是
全部付齣 165
7.5.2 管理補丁周期 166
7.5.3 Windows為何如此脆弱 166
7.5.4 隱私經濟學 167
7.5.5 DRM經濟學 169
7.6 小結 169
7.7 研究問題 170
7.8 補充書目 170
第Ⅱ部分
第8章 多級安全 173
8.1 引言 173
8.2 安全策略模型的含義 174
8.3 Bell-LaPadula安全策略模型 175
8.3.1 分級與許可 176
8.3.2 信息流控製 177
8.3.3 對Bell-LaPadula模型的
一些常見批評 178
8.3.4 替代的錶述 179
8.3.5 Biba模型與Vista 181
8.4 曆史上的幾個MLS
係統實例 182
8.4.1 SCOMP 182
8.4.2 Blacker 183
8.4.3 MLS Unix與間隔模式
工作站 183
8.4.4 NRL泵 184
8.4.5 後勤係統 184
8.4.6 Sybard套件 185
8.4.7 搭綫竊聽係統 185
8.5 未來的MLS係統 185
8.5.1 Vista 186
8.5.2 Linux 186
8.5.3 虛擬化 187
8.5.4 嵌入式係統 188
8.6 存在的問題 188
8.6.1 可組閤性 189
8.6.2 級聯問題 189
8.6.3 隱通道 190
8.6.4 病毒的威脅 191
8.6.5 多實例 192
8.6.6 其他實際問題 192
8.7 MLS更廣泛的內涵 194
8.8 小結 195
8.9 研究問題 195
8.10 補充書目 196
第9章 多邊安全 197
9.1 引言 197
9.2 分隔和BMA模型 198
9.2.1 分隔和網格模型 198
9.2.2 BMA模型 201
9.2.3 當前的隱私問題 206
9.3 推理控製 208
9.3.1 醫學中推理控製的
基本問題 208
9.3.2 推理控製的其他應用 209
9.3.3 推理控製理論 210
9.3.4 常規方法的局限性 214
9.3.5 不完善保護的價值 216
9.4 遺留問題 217
9.5 小結 219
9.6 研究問題 219
9.7 補充書目 219
第10章 銀行與簿記係統 221
10.1 引言 221
10.1.1 簿記的起源 222
10.1.2 復式簿記 223
10.1.3 電子商務曆史概述 223
10.2 銀行計算機係統的
工作方式 224
10.2.1 Clark-Wilson安全策略
模型 225
10.2.2 內部控製設計 226
10.2.3 存在的問題 228
10.3 大規模支付係統 231
10.3.1 SWIFT 231
10.3.2 存在的問題 233
10.4 自動取款機 234
10.4.1 ATM基礎 235
10.4.2 存在的問題 237
10.4.3 動機與不義 240
10.5 信用卡 241
10.5.1 詐騙 241
10.5.2 僞造 242
10.5.3 自動詐騙檢測 243
10.5.4 詐騙的經濟學 244
10.5.5 在綫信用卡詐騙——
誇大與事實 244
10.6 基於智能卡的銀行 246
10.6.1 EMV 246
10.6.2 RFID 250
10.7 傢庭銀行與洗錢 251
10.8 小結 253
10.9 研究問題 253
10.10 補充書目 254
第11章 物理保護 255
11.1 引言 255
11.2 威脅和障礙物 256
11.2.1 威脅模型 256
11.2.2 威懾 257
11.2.3 圍牆和障礙 259
11.2.4 機械鎖 260
11.2.5 電子鎖 263
11.3 警報器 264
11.3.1 為何無法保護一幅畫 265
11.3.2 傳感器失靈 266
11.3.3 功能交互 267
11.3.4 攻擊通信係統 268
11.3.5 經驗教訓 270
11.4 小結 271
11.5 研究問題 271
11.6 補充書目 271
第12章 監控與計量 273
12.1 引言 273
12.2 預付費儀錶 274
12.2.1 電錶 275
12.2.2 係統的運作方式 276
12.2.3 存在的問題 277
12.3 計程器、轉速圖錶以及卡車
限速器 278
12.3.1 轉速圖錶 279
12.3.2 存在的問題 281
12.3.3 數字轉速圖錶計劃 283
12.4 郵資計算器 286
12.5 小結 289
12.6 研究問題 290
12.7 補充書目 290
第13章 核武器的指揮與控製 291
13.1 引言 291
13.2 指揮與控製的演化 292
13.2.1 肯尼迪備忘錄 293
13.2.2 授權、環境和意圖 293
13.3 無條件安全身份驗證碼 294
13.4 共享控製方案 295
13.5 防篡改與PAL 297
13.6 條約的核查 298
13.7 存在的問題 298
13.8 保密還是公開 299
13.9 小結 299
13.10 研究問題 300
13.11 補充書目 300
第14章 安全印刷和封印 301
14.1 引言 301
14.2 曆史 302
14.3 安全印刷 303
14.3.1 威脅模型 303
14.3.2 安全印刷技術 304
14.4 包裝和封印 307
14.4.1 基底屬性 307
14.4.2 粘貼問題 308
14.4.3 密碼函 309
14.5 係統漏洞 310
14.5.1 威脅模型的特性 311
14.5.2 反製Gundecking的
措施 311
14.5.3 隨機故障的效果 312
14.5.4 材料控製 312
14.5.5 未能保護正確的事物 313
14.5.6 檢查的成本和性質 313
14.6 評估方法論 314
14.7 小結 315
14.8 研究問題 315
14.9 補充書目 316
第15章 生物識彆技術 317
15.1 引言 317
15.2 手寫簽名 318
15.3 人臉識彆 320
15.4 貝迪永式人體測定法 322
15.5 指紋 322
15.5.1 驗證肯定的或否定的
身份聲明 323
15.5.2 犯罪現場取證 325
15.6 虹膜編碼 327
15.7 聲音識彆 329
15.8 其他係統 330
15.9 存在的問題 331
15.10 小結 333
15.11 研究問題 334
15.12 補充書目 334
第16章 物理防篡改 335
16.1 引言 335
16.2 曆史 336
16.3 高端物理安全處理器 337
16.4 評估 341
16.5 中等安全處理器 342
16.5.1 iButton 343
16.5.2 Dallas 5000係列 344
16.5.3 FPGA安全和Clipper
芯片 344
16.6 智能卡和微控製器 346
16.6.1 曆史 347
16.6.2 體係結構 347
16.6.3 安全演化 348
16.6.4 最新技術發展 356
16.7 存在的問題 357
16.7.1 可信接口問題 357
16.7.2 衝突 358
16.7.3 檸檬市場、風險轉移與
評估 358
16.7.4 通過隱匿實現安全 359
16.7.5 與政策的交互 359
16.7.6 功能蠕變 360
16.8 保護目標 360
16.9 小結 361
16.10 研究問題 361
16.11 補充書目 362
第17章 發射安全 363
17.1 引言 363
17.2 曆史 364
17.3 技術監視和對策 365
17.4 被動攻擊 367
17.4.1 通過電力綫和信號綫的
泄漏 367
17.4.2 通過射頻信號的泄漏 370
17.5 主動攻擊 373
17.5.1 Tempest病毒 373
17.5.2 Nonstop 374
17.5.3 短時脈衝波形乾擾 374
17.5.4 差分故障分析 374
17.5.5 聯閤攻擊 375
17.5.6 商業利用 375
17.5.7 防禦 375
17.6 光學、聲學和熱量旁路 376
17.7 Emsec攻擊的嚴重程度 377
17.8 小結 378
17.9 研究問題 378
17.10 補充書目 378
第18章 API攻擊 379
18.1 引言 379
18.2 對安全模塊的API攻擊 380
18.2.1 XOR-To-Null-Key攻擊 380
18.2.2 特定攻擊 382
18.2.3 多方計算與差分協議
攻擊 382
18.2.4 EMV攻擊 383
18.3 針對操作係統的API攻擊 384
18.4 小結 385
18.5 研究問題 386
18.6 補充書目 386
第19章 電子戰與信息戰 387
19.1 引言 387
19.2 基礎知識 388
19.3 通信係統 388
19.3.1 信號情報技術 389
19.3.2 通信攻擊 391
19.3.3 保護技術 392
19.3.4 民用與軍用的交互 395
19.4 監視與目標獲取 396
19.4.1 雷達類型 397
19.4.2 乾擾技術 397
19.4.3 高級雷達與應對措施 399
19.4.4 其他傳感器與多傳感器
問題 400
19.5 IFF係統 400
19.6 簡易爆炸裝置 402
19.7 定嚮能武器 403
19.8 信息戰 404
19.8.1 定義 405
19.8.2 學說 405
19.8.3 電子戰中潛在的有用
教訓 406
19.8.4 電子戰與信息戰的區彆 407
19.9 小結 408
19.10 研究問題 408
19.11 補充書目 408
第20章 電信係統安全 409
20.1 概述 409
20.2 盜用電話服務 410
20.2.1 攻擊計量係統 410
20.2.2 攻擊信令 412
20.2.3 攻擊交換機和配置 413
20.2.4 不安全的終端係統 414
20.2.5 特徵交互 416
20.3 移動電話 417
20.3.1 移動電話剋隆機製 417
20.3.2 GSM安全機製 418
20.3.3 第三代移動電話3gpp 424
20.3.4 平颱安全 425
20.3.5 移動電話的安全性分析 427
20.3.6 IP電話 428
20.4 電信公司的安全經濟學 429
20.4.1 電話公司的欺詐行為 430
20.4.2 計費機製 431
20.5 小結 433
20.6 研究問題 434
20.7 補充書目 434
第21章 網絡攻擊與防禦 435
21.1 引言 435
21.2 網絡協議漏洞 436
21.2.1 對局域網的攻擊 437
21.2.2 使用IP協議與機製進行
攻擊 438
21.3 特洛伊、病毒、蠕蟲與
RootKit 442
21.3.1 惡意代碼早期曆史 443
21.3.2 網絡蠕蟲 444
21.3.3 病毒和蠕蟲的工作原理 444
21.3.4 惡意軟件的曆史 445
21.3.5 應對措施 447
21.4 防禦網絡攻擊 448
21.4.1 配置管理與運營安全 449
21.4.2 過濾:防火牆、垃圾郵件
過濾軟件、審查以及搭綫
竊聽 450
21.4.3 入侵檢測 454
21.4.4 檢測網絡攻擊的特定
問題 456
21.4.5 加密 457
21.5 拓撲 464
21.6 小結 465
21.7 研究問題 466
21.8 補充書目 466
第22章 版權和數字版權管理 469
22.1 概述 469
22.2 版權問題 470
22.2.1 軟件版權 470
22.2.2 圖書版權 475
22.2.3 音頻版權 475
22.2.4 視頻和付費電視版權 476
22.2.5 DVD 482
22.2.6 HD-DVD和Blu-ray 484
22.3 通用平颱 486
22.3.1 Windows媒體版權管理 487
22.3.2 其他在綫版權管理係統 488
22.3.3 對等網絡係統 489
22.3.4 半導體IP的版權管理 490
22.4 信息隱藏 491
22.4.1 水印技術和副本代次
管理係統 491
22.4.2 信息隱藏通用技術 492
22.4.3 針對版權標記機製的
攻擊 493
22.4.4 版權標記機製的應用 496
22.5 政策問題 497
22.5.1 IP遊說活動 498
22.5.2 受益方 499
22.6 配件控製 500
22.7 小結 501
22.8 研究問題 502
22.9 補充書目 502
第23章 前沿領域 503
23.1 引言 503
23.2 計算機遊戲 504
23.2.1 作弊類型 505
23.2.2 自動瞄準器和其他未授權
軟件 506
23.2.3 虛擬世界和虛擬經濟 507
23.3 Web應用 508
23.3.1 eBay 509
23.3.2 Google 509
23.3.3 社交網站 511
23.4 隱私保護技術 515
23.4.1 匿名電子郵件—— 密碼學
傢用餐問題和Mix
係統 517
23.4.2 匿名Web瀏覽——
Tor軟件 519
23.4.3 保密和匿名電話 520
23.4.4 電子郵件加密技術 521
23.4.5 隱寫術和取證對策 522
23.4.6 匯總 523
23.5 選舉 525
23.6 小結 527
23.7 研究問題 528
23.8 補充書目 528
第Ⅲ部分
第24章 恐怖行動與司法 533
24.1 引言 533
24.2 恐怖主義 534
24.2.1 文化暴力的根源 534
24.2.2 文化暴力的心理學 534
24.2.3 新聞界的角色 535
24.2.4 對恐怖主義的態度 535
24.3 監視 536
24.3.1 竊聽的曆史 536
24.3.2 越來越多關於通信分析的
爭論 538
24.3.3 非法監視 539
24.3.4 對搜索內容和位置數據的
訪問 540
24.3.5 數據挖掘 540
24.3.6 通過ISP的監視活動——
Carnivore係統及後繼者 541
24.3.7 情報的力量與弱點 542
24.3.8 密碼戰 543
24.3.9 密碼戰的效用 546
24.3.10 齣口控製 547
24.4 取證和證據規則 548
24.4.1 取證 548
24.4.2 證據采用 550
24.5 隱私和數據保護 551
24.5.1 歐洲的數據保護 552
24.5.2 歐洲和美國的比較 553
24.6 小結 554
24.7 研究問題 555
24.8 補充書目 555
第25章 安全係統開發管理 557
25.1 引言 557
25.2 安全項目的管理 558
25.2.1 三傢超市的故事 558
25.2.2 風險管理 559
25.2.3 組織問題 560
25.3 方法學 564
25.3.1 自上而下設計 564
25.3.2 迭代設計 566
25.3.3 從安全關鍵型係統吸取的
教訓 567
25.4 安全需求工程 570
25.4.1 需求演化的管理 571
25.4.2 項目需求管理 576
25.4.3 過程的並行化 577
25.5 風險管理 579
25.6 團隊管理 580
25.7 小結 583
25.8 研究問題 583
25.9 補充書目 584
第26章 係統評估與保障 587
26.1 引言 587
26.2 保障 588
26.2.1 不正當的經濟動機 588
26.2.2 項目保障 589
26.2.3 過程保障 591
26.2.4 保障的增長 593
26.2.5 進化和安全保障 594
26.3 評估 595
26.3.1 依賴方的評估 596
26.3.2 通用準則 598
26.3.3 通用準則沒有做什麼 600
26.4 前方的路 603
26.4.1 不友善的評論 604
26.4.2 自由與開源軟件 604
26.4.3 半開放設計 605
26.4.4 滲透與修補、CERT
和bugtraq 606
26.4.5 教育 607
26.5 小結 607
26.6 研究問題 607
第27章 結論 609
參考文獻 613
· · · · · · (收起)
讀後感
http://www.cl.cam.ac.uk/~rja14/book.html Amazon上電子版還賣40多刀…… 對於信息安全專業人士,算是一個輕閱讀材料,沒有涉及太多艱深的技術細節,主要是概論
評分最近是聽一個做安全博士跟我介紹的這本書,Ross Anderson是劍橋計算機係的教授,窮其一生的工作經驗,寫瞭這麼一本造福後人的經典。 http://www.cl.cam.ac.uk/~rja14/ 於是開始讀。 雖然它的內容可能不像《應用密碼學》那樣高深,但是它給瞭安全工作者一個信息安全的全貌,也...
評分最近是聽一個做安全博士跟我介紹的這本書,Ross Anderson是劍橋計算機係的教授,窮其一生的工作經驗,寫瞭這麼一本造福後人的經典。 http://www.cl.cam.ac.uk/~rja14/ 於是開始讀。 雖然它的內容可能不像《應用密碼學》那樣高深,但是它給瞭安全工作者一個信息安全的全貌,也...
評分讀瞭《網絡安全工程》後,佩服原作者 Ross J. Anderson 廣博的安全知識和流暢文筆之餘,也佩服機械齣版社和蔣佳,劉新喜等人“突齣”的翻譯能力。 茲列舉簡單幾個證據: P16. 倒數第10行:“……再把它們(文中指日誌)郵遞到網絡上。” 評:post 翻譯成“張貼”應該是很容易的...
評分書還是很好的,可以歸納為“概論”一類,如果要針對某一方麵深入研究,還的再找其他資料。 在看英文版第一版,免費的PDF下載,可以到作者的個人網站上下載到。翻譯過來的第二版,太Y的差勁瞭,給作者抹黑不說,也玷汙瞭清華大學齣版社在我心中的xx。 還是看原版吧,中文版...
用戶評價
《信息安全工程》這本書,以一種極其細膩和嚴謹的筆觸,深入剖析瞭信息安全中的“閤規性”和“監管”所扮演的重要角色。在當今高度互聯的時代,信息安全不再僅僅是技術問題,更是法律和政策的交織。這本書為我打開瞭通往這個復雜領域的一扇窗。它清晰地闡述瞭各種重要的信息安全標準和法規,例如ISO 27001、GDPR、CCPA等,並詳細解釋瞭它們的核心要求和實施要點。我曾經在處理涉及數據隱私的項目時,對相關法規感到非常睏惑,而這本書則為我提供瞭清晰的指引。它不僅僅是羅列法規條文,而是深入分析瞭這些法規背後的安全理念和商業邏輯。書中關於“風險管理”與“閤規性”的融閤,也讓我印象深刻。它強調瞭閤規性並不是為瞭滿足條文而進行的錶麵工作,而是應當與風險管理緊密結閤,以實現真正有效的安全防護。作者用大量的實例說明瞭,如何將閤規性要求轉化為具體的安全措施,並如何進行有效的閤規性審計。我尤其喜歡書中關於“安全治理”的討論,它將信息安全提升到瞭戰略層麵,強調瞭高層管理者的責任和參與。它讓我明白,信息安全不僅僅是IT部門的事情,更是整個組織必須共同承擔的責任。這本書的價值在於,它幫助我理解瞭信息安全在法律和商業環境中的定位,並為我提供瞭將閤規性轉化為競爭力的有效方法。
评分這本《信息安全工程》給我帶來的最大震撼,在於它對“工程”二字的深刻理解和實踐應用。在信息安全領域,我們常常沉迷於技術的革新和漏洞的挖掘,卻容易忽略瞭將安全能力真正“工程化”的必要性。這本書恰恰彌補瞭這一重要環節。它不再是孤立地討論某種加密技術有多麼先進,或者某種攻擊手段有多麼隱蔽,而是將安全視為一個貫穿整個生命周期的係統工程。從需求分析、設計、開發、部署、運維到最終的退役,每一個階段都融入瞭安全思考。書中關於安全需求定義、安全架構設計、安全編碼規範、安全測試策略的論述,都充滿瞭工程化的嚴謹和係統性。我曾經參與過一些項目,雖然技術實力不俗,但安全問題屢屢成為項目的“軟肋”,原因就在於缺乏這種工程化的思維。這本書則教會我如何將安全思維融入到每一個工程環節,如何建立一套可重復、可度量的安全流程。它不僅僅是理論的闡述,更提供瞭大量的案例分析和實踐建議,讓我能夠立刻將所學應用到實際工作中。例如,書中關於安全測試的章節,詳細介紹瞭各種測試方法,並給齣瞭如何設計有效的測試用例的指導,這對於提升軟件的安全性非常有幫助。此外,書中對安全運維和持續改進的強調,也讓我認識到安全是一個動態的過程,而非一蹴而就的事情。它鼓勵我們不斷地監控、評估和優化安全措施,以應對不斷變化的安全威脅。總而言之,這本書讓我對信息安全工程有瞭全新的認識,它不再僅僅是技術的堆砌,而是一門關於如何構建健壯、可靠、可持續安全體係的藝術和科學。
评分這本書如同一個經驗豐富的“偵探”,帶我深入到信息安全事件的背後,去探究其發生的原因、影響以及應對之道。《信息安全工程》在對安全事件分析和溯源方麵,提供瞭非常係統化的方法論。它不僅僅是簡單地陳述發生的事件,而是教會你如何像偵探一樣,從蛛絲馬跡中尋找綫索,還原事件的全貌。我特彆喜歡書中關於“攻擊鏈”和“戰術、技術和過程(TTPs)”的講解,這為我提供瞭一個分析攻擊者行為的通用模型。通過理解攻擊者是如何一步步達成其目標的,我們纔能更好地預測其下一步行動,並提前部署防禦措施。書中對數字取證、惡意軟件分析、網絡流量分析等方麵的介紹,也讓我對事件響應有瞭更深入的認識。它不再是簡單的“滅火”行為,而是包含瞭一個嚴謹的調查取證過程。我曾經在處理一起安全事件時,由於缺乏係統性的分析方法,走瞭很多彎路。而這本書則教會我如何有條不紊地收集證據、分析證據,並最終鎖定問題的根源。它強調瞭“事後諸葛亮”的重要性,即通過對已發生事件的深入分析,來不斷完善安全防護體係。書中對“假設驅動分析”和“模式識彆”的運用,也讓我看到瞭從海量數據中發現安全隱患的有效途徑。總而言之,這本書為我提供瞭一個強大的“事後諸葛亮”工具箱,它讓我能夠從過去的錯誤中吸取教訓,並不斷提升應對未來安全挑戰的能力。
评分《信息安全工程》這本書,以一種極具啓發性的方式,讓我重新審視瞭“信息安全”與“業務發展”之間的關係。長期以來,我總覺得安全與業務是相互對立的,安全措施的實施似乎總會阻礙業務的正常推進。《信息安全工程》則用紮實的理論和豐富的案例,證明瞭安全可以成為業務發展的“賦能者”,而非“絆腳石”。書中對“風險導嚮的安全”的強調,讓我明白,我們需要將安全投入與業務價值進行權衡,將有限的資源用於保護最關鍵的業務資産。它不再是盲目地追求技術上的“高大上”,而是聚焦於如何通過安全來支撐和促進業務目標的實現。我特彆欣賞書中關於“業務連續性規劃”(BCP)和“災難恢復規劃”(DRP)的論述。它讓我看到,強大的安全能力能夠幫助組織在麵臨突發事件時,快速恢復業務運行,從而最大限度地減少損失。書中對“安全信任模型”的探討,也讓我認識到,良好的安全實踐能夠提升客戶對組織的信任度,從而為業務帶來積極的影響。它不再是簡單的“閤規檢查”,而是上升到瞭“建立信任”的高度。我曾經在推廣某項安全措施時,麵臨著來自業務部門的阻力。而這本書則為我提供瞭新的論據和視角,幫助我與業務部門更好地溝通和協作。它讓我明白,安全不僅僅是技術上的保障,更是業務上的一種戰略投資。總而言之,這本書為我打開瞭“安全與業務協同”的新視角,讓我看到瞭安全在促進業務可持續發展方麵的巨大潛力。
评分這本書簡直是信息安全領域的百科全書,它如同一個經驗豐富的嚮導,帶領讀者穿越復雜而龐大的信息安全世界。從最基礎的概念闡述,到宏觀的安全體係構建,再到微觀的具體技術實踐,無所不包。我尤其欣賞書中對於“安全”這個概念的深度挖掘,它不僅僅是技術上的防火牆、加密算法,更是組織文化、人員意識、流程規範的多維度考量。作者用極具邏輯性和條理性的語言,將原本晦澀難懂的安全原理,化為一幅幅清晰易懂的圖景。書中關於風險評估和威脅建模的章節,讓我茅塞頓開,過去我總覺得安全是“頭痛醫頭,腳痛醫腳”,而這本書則教會我如何係統性地識彆潛在風險,並提前做好應對策略。它不是簡單地羅列技術名詞,而是深入剖析瞭為何要這樣做,以及這樣做背後的安全哲學。我曾花瞭大量時間閱讀各種零散的安全文章和技術文檔,但總感覺碎片化,缺乏整體性。而《信息安全工程》則像一座精心搭建的橋梁,將這些碎片連接起來,形成瞭一個完整的知識體係。書中對安全審計、事件響應、業務連續性等關鍵環節的講解,更是讓我看到瞭一個成熟的信息安全體係是如何運作的。它不迴避實際工作中的挑戰,反而提供瞭切實可行的解決方案和最佳實踐。對於剛入行的新手來說,這本書是絕佳的啓濛讀物,它能幫助你打下堅實的基礎,少走彎路;對於有一定經驗的從業者,它也能提供新的視角和深入的思考,幫助你突破瓶頸。它不僅僅是一本技術手冊,更是一本關於安全思維的養成指南。
评分《信息安全工程》這本書,用一種極具實踐導嚮的方式,為我揭示瞭信息安全落地過程中所麵臨的諸多挑戰,並給齣瞭切實可行的解決方案。它沒有迴避現實世界中的復雜性和不確定性,而是坦誠地剖析瞭在實際環境中實施安全措施時會遇到的各種阻礙,例如成本、人員、技術限製等。我尤其欣賞書中關於“安全投入産齣比”的分析,這讓我明白,安全並非越高越好,而是在可接受的風險範圍內,找到最經濟有效的防護策略。作者並沒有鼓吹“銀彈”式的解決方案,而是強調瞭“組閤拳”的重要性。書中對安全工具的選擇、安全流程的優化、安全團隊的建設等方麵的建議,都充滿瞭實操性。例如,在討論安全審計時,它不僅講解瞭審計的標準和方法,還給齣瞭如何提高審計效率、如何將審計結果轉化為改進措施的指導。我曾經也嘗試過一些看似很先進的安全技術,但由於缺乏係統性的規劃和整閤,效果並不理想。這本書則讓我認識到,真正有效的安全,是技術、流程和人員的有機結閤。它鼓勵讀者從宏觀的戰略層麵思考安全,然後逐步分解到具體的戰術層麵。書中對“安全意識培訓”的重視,也讓我反思瞭過去在這一環節的不足。它強調瞭人員安全意識的重要性,並提供瞭多種有效的培訓方法和評估手段。總而言之,這本書為我提供瞭一個非常實用的“落地指南”,它讓我明白,信息安全不是空中樓閣,而是需要一步一個腳印地去構建和維護的。
评分這本書為我提供瞭一個極其寶貴的“安全思維框架”。在信息安全領域,我們往往會被各種具體的技術問題所睏擾,而忽略瞭背後更深層次的原則和邏輯。《信息安全工程》的獨特之處在於,它不僅僅是教授我們如何“做”,更是引導我們如何“想”。書中對安全策略的製定、安全風險的量化、安全控製的評估等方麵的詳細闡述,讓我明白瞭一個道理:沒有完美的解決方案,隻有在特定場景下最適閤的權衡。它鼓勵讀者從“守”的思維模式,轉嚮“防”和“控”的思維模式。例如,在討論漏洞管理時,作者並不隻是羅列常見的漏洞類型,而是深入分析瞭漏洞産生的根源,以及如何從源頭上減少漏洞的産生。這種“治本”的思想,對於提升整體安全水平非常有啓發。書中對“安全邊界”概念的探討,也讓我受益匪淺。它不再將安全局限於傳統的網絡邊界,而是將安全邊界延伸到數據、應用、人員等各個層麵,強調瞭“零信任”等現代安全理念的構建基礎。閱讀過程中,我經常會停下來思考,將書中的理論與我日常接觸到的安全場景進行對比。這本書的價值在於,它能夠幫助你建立起一套獨立思考和分析安全問題的能力,而不是僅僅被動地接受現有的安全方案。它就像一個“安全煉金術”,將各種零散的安全知識提煉升華,最終形成一種強大的、可遷移的安全思維。
评分閱讀《信息安全工程》的過程,更像是一次穿越信息安全發展曆程的精彩旅行。這本書以一種非常宏觀的視角,梳理瞭信息安全從早期概念到如今的復雜生態的演變。它不僅講解瞭當前主流的安全技術和方法,更深入探討瞭這些技術和方法是如何在曆史的長河中孕育、發展並不斷演進的。這種曆史的縱深感,讓我對信息安全有瞭更深刻的理解,明白瞭很多看似“新”的安全理念,其實根植於更早期的思想和實踐。我特彆喜歡書中關於安全模型和安全架構的論述,它通過對不同安全模型(如Bell-LaPadula、Biba等)的分析,揭示瞭安全設計背後核心的邏輯和權衡。這些模型雖然在實際應用中可能有所變化,但其基本思想和原則至今仍然具有重要的指導意義。作者的敘述方式非常引人入勝,他用一種講故事的方式,將枯燥的技術概念變得生動有趣。例如,在講解網絡安全的發展曆程時,他會穿插一些曆史性的事件和人物,讓你仿佛置身其中,感受信息安全領域是如何一步步走到今天的。書中對不同安全領域的區分和關聯,也做得非常齣色。它不會讓你覺得網絡安全、應用安全、數據安全是各自獨立的存在,而是強調它們之間的相互依賴和協同作用。這種整體性的視角,對於構建全麵的安全防護體係至關重要。我曾一度睏惑於如何纔能真正理解信息安全的“全貌”,而這本書無疑為我打開瞭一扇通往更廣闊視野的大門。它不僅教授瞭我“是什麼”,更讓我思考瞭“為什麼”和“如何更好地”。
评分這本書如同一本“安全工具箱”,為我提供瞭應對各種信息安全挑戰的實操方法和最佳實踐。它不拘泥於理論的闡述,而是將大量的精力投入到如何將安全理念落地到實際工作中。《信息安全工程》對各種安全技術、安全流程、安全工具的介紹,都非常詳盡且具有指導意義。我尤其欣賞書中關於“安全加固”和“漏洞防護”的章節。它不僅列舉瞭各種常見的加固項和防護措施,還詳細說明瞭實施這些措施的步驟和注意事項。例如,在講解服務器安全加固時,它會從操作係統、網絡服務、應用程序等多個層麵進行深入分析,並給齣具體的配置建議。書中對“安全審計”和“安全監控”的詳細描述,也為我提供瞭寶貴的實操經驗。它讓我明白,如何通過有效的審計和監控,及時發現潛在的安全隱患,並快速做齣響應。我曾經在實施某項安全措施時,因為缺乏清晰的步驟和指導,走瞭不少彎路。而這本書則為我提供瞭一個“傻瓜式”的操作指南,讓我能夠更輕鬆地將安全措施落地。它不僅僅是技術的羅列,更是對技術實現過程中的各種細節進行瞭深入的剖析。書中對“安全最佳實踐”的總結,也為我提供瞭一個可以參考的“標準答案”,幫助我少走彎路,提高工作效率。總而言之,這本書為我提供瞭一個非常實用的“安全操作手冊”,它讓我能夠更自信、更有效地應對各種信息安全挑戰。
评分這本書為我帶來瞭關於“安全生命周期管理”的深刻洞察。在信息安全領域,我們常常關注的是“上綫”時的安全防護,卻容易忽略瞭産品或服務的整個生命周期中的安全考量。《信息安全工程》則以一種非常全麵的視角,貫穿瞭産品或服務的從概念設計到最終退役的每一個階段。它詳細闡述瞭在不同生命周期階段所麵臨的安全風險,以及相應的應對策略。我尤其欣賞書中關於“安全需求分析”和“安全設計”的論述。它強調瞭在項目早期就應該將安全因素納入考慮,而非事後彌補。這種“左移”的安全理念,對於降低後期安全風險和成本至關重要。書中對“安全測試”和“安全運維”的詳細講解,也為我提供瞭實踐指導。它不僅僅是列舉瞭各種測試方法,更是強調瞭如何將測試結果轉化為可操作的安全改進。我曾經參與過的項目,在上綫後因為安全問題頻發而備受睏擾。而這本書則讓我明白瞭,要避免這種情況,必須從源頭抓起,將安全融入到每一個生命周期環節。它鼓勵我們建立一套持續的安全保障機製,確保産品或服務在整個生命周期內都能保持高水平的安全。書中對“安全退役”的關注,也讓我意識到瞭被忽視的最後一個環節。它強調瞭在産品或服務退役時,如何安全地銷毀敏感數據,避免信息泄露。總而言之,這本書為我提供瞭一個完整的“安全生命周期管理”藍圖,讓我能夠更係統、更全麵地思考和實踐信息安全。
评分讀完半年瞭,較深的一本書,想嘗試第二次讀
评分多數人,隻能對小部分章節産生共鳴,這個領域實在是太廣泛瞭。
评分讀完半年瞭,較深的一本書,想嘗試第二次讀
评分一本很有價值的藏書
评分一本很有價值的藏書
相關圖書






本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有