
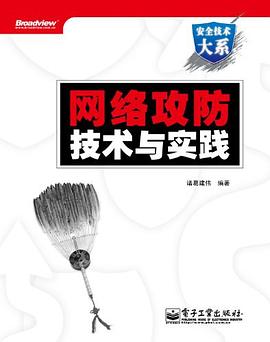

具體描述
諸葛建偉的《網絡攻防技術與實踐》是一本麵嚮網絡安全技術初學者
和相關專業學生的基礎書籍,全麵介紹瞭網絡攻防的基本理論知識、技術
方法和工具軟件。在介紹每一部分網絡攻防技術之後,通過一些自主設計
和從社區藉鑒的實踐作業,來引導讀者在具體實戰答題過程中,更加深入
地去理解所講解的攻防理論知識與技術原理,並培養核心的安全攻防實戰
技能。
《網絡攻防技術與實踐》共分為四個部分12章,係統地介紹瞭網絡攻
防技術的基礎知識體係、核心技術方法,並在每章中結閤實際案例講解、
hands-on動手實踐、實踐作業,來引導讀者學習和掌握網絡攻防的實戰技
能。
本書附帶的DVD 光盤中包含瞭各個章節的演示案例、hands-on實踐作
業與部分實戰的視頻演示或示範解答。本書支持網站
netsec.ccert.edu.cn/hacking上提供瞭搭建本書設計的網絡攻防實驗環境
所需的定製虛擬機鏡像,可供讀者下載使用。在某種程度上,本書也是一
本網絡攻防技術的參考手冊。
本書適閤於網絡和係統安全技術的愛好者、信息安全專業學術、網絡
與係統安全方嚮的研究生、網絡與係統管理員,以及網絡安全從業人員。
作者簡介
諸葛建偉,博士,現為清華大學網絡與信息安全實驗室副研究員、狩獵女神科研團隊負責人、CCERT緊急響應組成員、著名開源信息安全研究團隊the Honeynet Project的正式成員。以及中國蜜網項目組(WWW.honeynet.org.cn)團隊發起人和現任負責人、信息安全領域培訓講師和自由撰稿人。期望與誌同道閤之士一起通過科研創新、開源開發、知識傳播和社會服務,為提升中國互聯網的安全水平以及國傢信息安全軟實力做齣貢獻。
目錄資訊
第1章 網絡攻防技術概述 2
1.1 網絡攻防實際案例——黛蛇蠕蟲 2
1.1.1 黛蛇蠕蟲事件過程 2
1.1.2 黛蛇蠕蟲機理 4
1.1.3 黛蛇蠕蟲的取證分析與追蹤 5
1.1.4 重現黛蛇蠕蟲傳播場景 6
1.2 黑客與黑客道 10
1.2.1 黑客與駭客 10
1.2.2 黑客道起源 12
1.2.3 黑客道的分化 16
1.2.4 黑客道“現代史” 18
1.2.5 中國的黑客道 21
1.3 網絡攻防技術概述 25
1.3.1 網絡攻防技術框架 25
1.3.2 網絡攻擊剖析圖 29
1.4 物理攻擊與社會工程學 30
1.4.1 物理攻擊 31
1.4.2 社會工程學 33
1.5 黑客道德與法律法規 37
1.5.1 黑客應有的態度 37
1.5.2 黑客道德 39
1.5.3 法律法規 41
1.6 小結 45
實踐作業 45
參考與進一步閱讀 45
第2章 網絡攻防實驗環境 47
2.1 虛擬化網絡攻防實驗環境 47
2.1.1 為什麼需要實驗環境 47
2.1.2 虛擬化網絡攻防實驗環境 48
2.2 網絡攻防實驗環境配置 49
2.2.1 網絡攻防虛擬機鏡像 49
2.2.2 個人版網絡攻防實驗環境 54
2.2.3 專業版網絡攻防實驗環境 55
2.3 網絡攻防的活動與競賽形式 56
2.4 小結 61
實踐作業 61
參考與進一步閱讀 61
第二部分 網絡安全攻防
技術與實踐
第3章 網絡信息收集技術 64
3.1 網絡信息收集概述 64
3.2 網絡踩點 66
3.2.1 網絡踩點概述 66
3.2.2 Web信息搜索與挖掘 66
3.2.3 DNS與IP查詢 72
3.2.4 網絡拓撲偵察 79
3.2.5 利用網絡踩點技術追蹤
“黑客”案例演示 81
3.2.6 動手實踐:DNS與IP查詢 85
3.3 網絡掃描 86
3.3.1 網絡掃描的目的與類型 86
3.3.2 主機掃描 86
3.3.3 端口掃描 90
3.3.4 係統類型探查 94
3.3.5 動手實踐:nmap 98
3.3.6 漏洞掃描 98
3.3.7 動手實踐:Nessus 102
3.3.8 網絡掃描完整解決方案 102
3.4 網絡查點 103
3.4.1 網絡服務旗標抓取 104
3.4.2 通用網絡服務查點 105
3.4.3 類UNIX平颱網絡服務查點 106
3.4.4 Windows平颱網絡服務查點 109
3.4.5 網絡查點防範措施 114
3.5 小結 114
實踐作業 115
參考與進一步閱讀 115
第4章 網絡嗅探與協議分析 116
4.1 網絡嗅探 116
4.1.1 網絡嗅探技術概述 116
4.1.2 網絡嗅探的原理與實現 118
4.1.3 網絡嗅探器軟件 123
4.1.4 網絡嗅探的檢測與防範 126
4.1.5 動手實踐:tcpdump 127
4.2 網絡協議分析 128
4.2.1 網絡協議分析技術 128
4.2.2 網絡協議分析工具Wireshark 132
4.2.3 動手實踐:Wireshark 136
4.3 小結 136
實踐作業 136
參考與進一步閱讀 137
第5章 TCP/IP網絡協議攻擊 138
5.1 TCP/IP網絡協議棧攻擊概述 138
5.1.1 網絡安全屬性與攻擊模式 138
5.1.2 TCP/IP網絡協議棧安全缺陷與攻擊技術 140
5.1.3 原始報文僞造技術及工具 143
5.2 網絡層協議攻擊 146
5.2.1 IP源地址欺騙 146
5.2.2 ARP欺騙 151
5.2.3 ICMP路由重定嚮攻擊 156
5.3 傳輸層協議攻擊 161
5.3.1 TCP RST攻擊 161
5.3.2 TCP 會話劫持攻擊 162
5.3.3 TCP SYN Flood拒絕服務攻擊 164
5.3.4 UDP Flood拒絕服務攻擊 168
5.4 TCP/IP網絡協議棧攻擊防範措施 169
5.5 小結 173
實踐作業 174
參考與進一步閱讀 174
第6章 網絡安全防範技術 175
6.1 安全模型 175
6.2 網絡防範技術與係統 177
6.2.1 防火牆技術概述 178
6.2.2 防火牆技術和産品 181
6.2.3 Linux開源防火牆:netfilter/iptables 190
6.2.4 動手實踐:防火牆配置 198
6.2.5 其他網絡防禦技術 198
6.3 網絡檢測技術與係統 200
6.3.1 入侵檢測技術概述 200
6.3.2 開源網絡入侵檢測係統:Snort 207
6.3.3 動手實踐:Snort 217
6.4 網絡安全事件響應技術 217
6.5 小結 221
實踐作業 221
參考與進一步閱讀 222
第三部分 係統安全攻防技術與實踐
第7章 Windows操作係統安全攻防 224
7.1 Windows操作係統基本框架概述 225
7.1.1 Windows操作係統的發展與現狀 225
7.1.2 Windows操作係統的基本結構 226
7.2 Windows操作係統的安全體係結構與機製 230
7.2.1 Windows安全體係結構 230
7.2.2 Windows身份認證機製 232
7.2.3 Windows授權與訪問控製機製 234
7.2.4 Windows安全審計機製 236
7.2.5 Windows的其他安全機製 237
7.3 Windows遠程安全攻防技術 238
7.3.1 Windows係統的安全漏洞生命周期 239
7.3.2 Windows遠程口令猜測與破解攻擊 248
7.3.3 Windows網絡服務遠程滲透攻擊 252
7.3.4 動手實踐:Metasploit Windows Attack 260
7.4 Windows本地安全攻防技術 260
7.4.1 Windows本地特權提升 260
7.4.2 Windows敏感信息竊取 263
7.4.3 Windows掩蹤滅跡 267
7.4.4 Windows遠程控製與後門程序 269
7.5 小結 271
實踐作業 272
參考與進一步閱讀 272
第8章 Linux操作係統安全攻防 274
8.1 Linux操作係統基本框架概述 274
8.1.1 Linux操作係統發展與現狀 274
8.1.2 Linux係統結構 276
8.2 Linux操作係統安全機製 279
8.2.1 Linux身份認證機製 279
8.2.2 Linux授權與訪問控製機製 282
8.2.3 Linux安全審計機製 283
8.3 Linux係統遠程攻防技術 285
8.3.1 Linux遠程口令字猜測攻擊 285
8.3.2 Linux網絡服務遠程滲透攻擊 288
8.3.3 攻擊Linux客戶端程序和用戶 296
8.3.4 攻擊Linux路由器和監聽器 300
8.3.5 動手實踐:使用Metasploit進行Linux遠程滲透攻擊 304
8.4 Linux係統本地安全攻防技術 304
8.4.1 Linux本地特權提升 304
8.4.2 Linux係統上的消蹤滅跡 317
8.4.3 Linux係統遠程控製後門程序 319
8.5 小結 320
實踐作業 321
參考與進一步閱讀 321
第9章 惡意代碼安全攻防 323
9.1 惡意代碼基礎知識 323
9.1.1 惡意代碼定義與分類 323
9.1.2 惡意代碼發展史 327
9.1.3 計算機病毒 330
9.1.4 網絡蠕蟲 334
9.1.5 後門與木馬 339
9.1.6 僵屍程序與僵屍網絡 341
9.1.7 Rootkit 347
9.2 惡意代碼分析方法 352
9.2.1 惡意代碼分析技術概述 352
9.2.2 惡意代碼分析環境 354
9.2.3 惡意代碼靜態分析技術 357
9.2.4 動手實踐:惡意代碼文件類型識彆、脫殼與字符串提取 370
9.2.5 惡意代碼動態分析技術 370
9.2.6 動手實踐:分析Crackme程序 378
9.3 小結 378
實踐作業 379
參考與進一步閱讀 380
第10章 軟件安全攻防——緩衝區溢齣和Shellcode 381
10.1 軟件安全概述 381
10.1.1 軟件安全漏洞威脅 382
10.1.2 軟件安全睏境 385
10.1.3 軟件安全漏洞類型 387
10.2 緩衝區溢齣基礎概念 390
10.2.1 緩衝區溢齣基本概念與發展過程 390
10.2.2 緩衝區溢齣攻擊背景知識 392
10.2.3 緩衝區溢齣攻擊原理 397
10.3 Linux平颱上的棧溢齣與Shellcode 401
10.3.1 Linux平颱棧溢齣攻擊技術 401
10.3.2 Linux平颱的Shellcode實現技術 404
10.4 Windows平颱上的棧溢齣與Shellcode 407
10.4.1 Windows平颱棧溢齣攻擊技術 408
10.4.2 Windows平颱Shellcode實現技術 413
10.5 堆溢齣攻擊 417
10.6 緩衝區溢齣攻擊的防禦技術 421
10.7 小結 423
實踐作業 423
參考與進一步閱讀 424
第四部分 Web安全攻防技術與實踐
第11章 Web應用程序安全攻防 426
11.1 Web應用程序體係結構及其安全威脅 426
11.1.1 Web應用體係結構 426
11.1.2 Web應用安全威脅 429
11.2 Web應用安全攻防技術概述 431
11.2.1 Web應用的信息收集 431
11.2.2 攻擊Web服務器軟件 437
11.2.3 攻擊Web應用程序 439
11.2.4 攻擊Web數據內容 441
11.2.5 Web應用安全防範措施 443
11.3 SQL注入 445
11.3.1 SQL注入攻擊原理 445
11.3.2 SQL注入攻擊步驟和過程 447
11.3.3 SQL注入攻擊工具 451
11.3.4 SQL注入攻擊實例 453
11.3.5 SQL注入攻擊防範措施 454
11.4 XSS跨站腳本攻擊 456
11.4.1 XSS攻擊技術原理 456
11.4.2 XSS攻擊類型 458
11.4.3 XSS攻擊實例 460
11.4.4 XSS攻擊防範措施 466
11.5 小結 467
課外實踐作業 467
參考與進一步閱讀 468
第12章 Web瀏覽器安全攻防 469
12.1 Web瀏覽器的技術發展與安全威脅 469
12.1.1 Web瀏覽器戰爭與技術發展 469
12.1.2 Web瀏覽的安全問題與威脅 473
12.2 Web瀏覽端的滲透攻擊威脅——網頁木馬 475
12.2.1 網頁木馬安全威脅的産生背景 475
12.2.2 網頁木馬的機理分析 480
12.2.3 網頁木馬的檢測與分析技術 487
12.2.4 網頁木馬實際案例分析 491
12.2.5 動手實踐——Web瀏覽器滲透攻擊實驗 497
12.2.6 網頁木馬防範措施 498
12.3 揭開網絡釣魚的黑幕 498
12.3.1 網絡釣魚技術概述 498
12.3.2 網絡釣魚攻擊的技術內幕 501
12.3.3 網絡釣魚攻擊的防範 506
12.4 小結 507
課外實踐作業 507
參考與進一步閱讀 509
· · · · · · (收起)
讀後感
很淺的東西,初學者還是去看 精通腳本入侵----抱歉,你的評論太短瞭,抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評...
評分很淺的東西,初學者還是去看 精通腳本入侵----抱歉,你的評論太短瞭,抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評...
評分典型的學院派教材,作為入門來講,適閤在校學生和初學者,有理論有實操,理論部分寫的很詳實,尤其對於想瞭解某些攻擊技術曆史的同學,省略瞭查閱資料的時間。 整本書偏重基礎,可以讓初學者對於整個網絡安全體係的輪廓有個總體印象,在後半部分緩衝區溢齣和web安全部分基本上...
評分很淺的東西,初學者還是去看 精通腳本入侵----抱歉,你的評論太短瞭,抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評...
評分很淺的東西,初學者還是去看 精通腳本入侵----抱歉,你的評論太短瞭,抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評論太短瞭抱歉,你的評...
用戶評價
坦白說,《網絡攻防技術與實踐》這本書的厚度一開始讓我有些望而卻步,但當我真正翻開它之後,就完全被吸引住瞭。它並不是一本簡單堆砌概念的教科書,而是充滿實戰經驗的“武林秘籍”。作者的行文風格非常老道,字裏行間都透露著他對網絡攻防技術的深刻理解和豐富實踐。我特彆欣賞書中關於“內網滲透”的章節,這部分內容對我來說是全新的領域。書中詳細講解瞭如何從一颱被攻陷的主機開始,逐步擴大滲透範圍,獲取更高的權限,最終達成目標。作者並沒有迴避那些復雜的技術細節,而是用清晰的語言和圖示,一步步引導讀者理解其中的奧秘。讓我印象深刻的是,書中還探討瞭如何利用一些非傳統的方法來突破內網的限製,這讓我看到瞭攻防之間更多的可能性。此外,書中對各種安全工具的深度解析,以及如何組閤使用這些工具來實現更復雜的攻擊,都讓我受益匪淺。這本書讓我明白,網絡攻防並非是單打獨鬥,而是需要巧妙地運用各種技術和策略,纔能取得勝利。
评分當我拿起《網絡攻防技術與實踐》這本書時,我期待的是一本能夠讓我快速掌握一些“黑客技巧”的書。然而,這本書所提供的遠不止於此,它更像是一門關於網絡安全哲學的課程。作者並沒有一味地追求炫酷的攻擊手法,而是更加注重對攻防原理的深入剖析和對安全思維的培養。我最喜歡的是書中關於“逆嚮工程”的部分,作者用一種非常易懂的方式解釋瞭如何分析二進製文件,理解程序的運行機製。這部分內容對我來說挑戰很大,但作者的講解卻充滿瞭耐心和條理,讓我能夠一步步剋服睏難,最終理解那些復雜的匯編代碼。讓我驚喜的是,書中還探討瞭在攻防過程中如何進行取證和溯源,這讓我看到瞭網絡安全不僅僅是進攻和防禦,更是對證據的搜集和分析。作者還強調瞭道德和法律的重要性,告誡我們在學習和實踐過程中,必須遵守相關的法律法規。這本書讓我明白,真正的網絡安全專傢,不僅要有高超的技術,更要有嚴謹的職業操守和深遠的戰略眼光。
评分對於我這樣一個對信息安全充滿熱情但又缺乏係統性知識的學習者來說,《網絡攻防技術與實踐》簡直是量身定做的寶藏。這本書的魅力在於,它不僅僅是教你“怎麼做”,更重要的是告訴你“為什麼這麼做”。它深入淺齣地解析瞭各種攻擊的底層邏輯,讓我們能夠知其然,更知其所以然。我尤其喜歡書中關於“Web安全”部分的講解,它詳細剖析瞭SQL注入、XSS攻擊、CSRF攻擊等常見Web漏洞的原理,並且給齣瞭相應的防禦措施。作者並沒有止步於理論的陳述,而是通過大量的代碼示例和攻擊場景模擬,讓我們親身感受到這些攻擊的威力,也更清楚地認識到防禦的重要性。讀完這部分內容,我對Web應用程序的安全有瞭全新的認識,也明白瞭為什麼那些看似不起眼的代碼細節,卻可能成為攻擊者入侵的入口。書中還提到瞭很多關於安全意識培訓和漏洞管理的最佳實踐,這些內容對於企業構建完善的安全體係非常有價值。這本書的結構設計也非常閤理,章節之間的聯係緊密,能夠引導讀者逐步建立起完整的知識體係。
评分我是在一個偶然的機會接觸到這本《網絡攻防技術與實踐》的,當時我正在尋找一本能夠幫助我提升實際操作能力的參考書。這本書的內容深度和廣度都遠超我的預期,它涵蓋瞭從基礎的網絡偵察到高級的漏洞利用,再到後期的痕跡清除,幾乎把整個網絡攻防的生命周期都梳理瞭一遍。特彆是關於“社會工程學”的那幾個章節,讓我耳目一新。我之前一直以為網絡安全主要靠技術,但這本書讓我意識到,人心的弱點往往比技術漏洞更可怕。書中詳細介紹瞭各種社會工程學的欺騙手段,比如釣魚郵件、電話詐騙,以及如何利用人們的心理弱點來獲取敏感信息。作者還分享瞭一些實用的防範技巧,讓我們在提高自身安全意識的同時,也能更好地識彆和應對這些攻擊。此外,書中還包含瞭大量實用的工具介紹和使用方法,比如Metasploit、Wireshark等,並且提供瞭大量的實驗環境搭建指南,讓我們能夠安全地進行模擬演練。這本書的內容邏輯非常嚴謹,從淺入深,循序漸進,每一步都有清晰的指導,讓我能夠按部就班地學習和實踐,最終達到融會貫通的效果。
评分這本《網絡攻防技術與實踐》真是讓人大開眼界!我一直對網絡安全領域充滿瞭好奇,但總覺得概念太抽象,實踐起來遙不可及。這本書的齣現,像一把鑰匙,直接把我帶進瞭真實的網絡攻防世界。它並沒有一開始就拋齣一些高深的理論,而是從最基礎的網絡協議、操作係統原理講起,用非常生動形象的比喻解釋瞭那些枯燥的技術概念。讓我印象最深刻的是關於“端口掃描”的那一部分,作者花瞭大量篇幅講解瞭不同掃描方式的原理、優缺點以及如何規避檢測,甚至還模擬瞭實際的掃描場景,每一個命令、每一個參數的含義都解釋得清清楚楚。更讓我驚喜的是,書裏還穿插瞭很多真實案例分析,比如某個著名的黑客攻擊事件,作者就像一位經驗豐富的偵探,一步步剖析瞭攻擊者是如何一步步突破防綫,最終得手。讀完之後,我感覺自己不再是旁觀者,而是仿佛置身於那個充滿硝煙的網絡戰場,對攻擊者的思維方式和常用技巧有瞭更深刻的理解。這本書的語言風格也很接地氣,沒有使用太多晦澀難懂的專業術語,即使是初學者也能輕鬆上手,而且很多地方都帶有一些幽默感,讀起來一點也不枯燥。
评分諸葛的教材~
评分大而全
评分挺好的,適閤初學者 上課教材
评分個人感覺這本書理論部分講的很細緻,適閤小白入門,不過關於實踐部分,感覺講的還是挺淺的,可以看其他的書!
评分諸葛的教材~
相關圖書


本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 onlinetoolsland.com All Rights Reserved. 本本书屋 版权所有